研报速递
📄 本文PDF完整版已上传云盘,点击链接保存后可随时查阅:https://pan.quark.cn/s/66c0460a7026
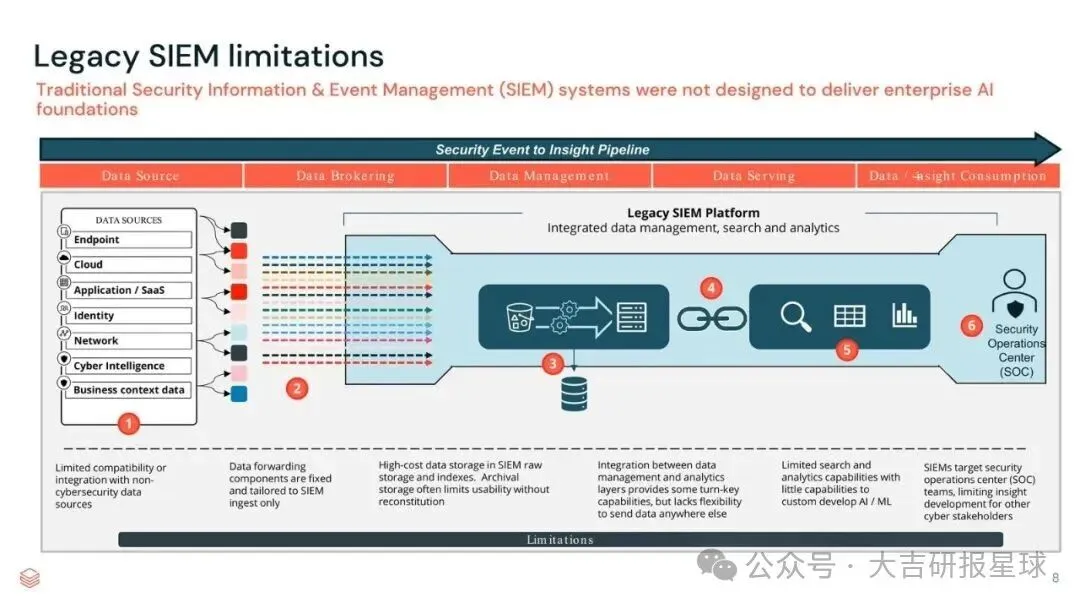
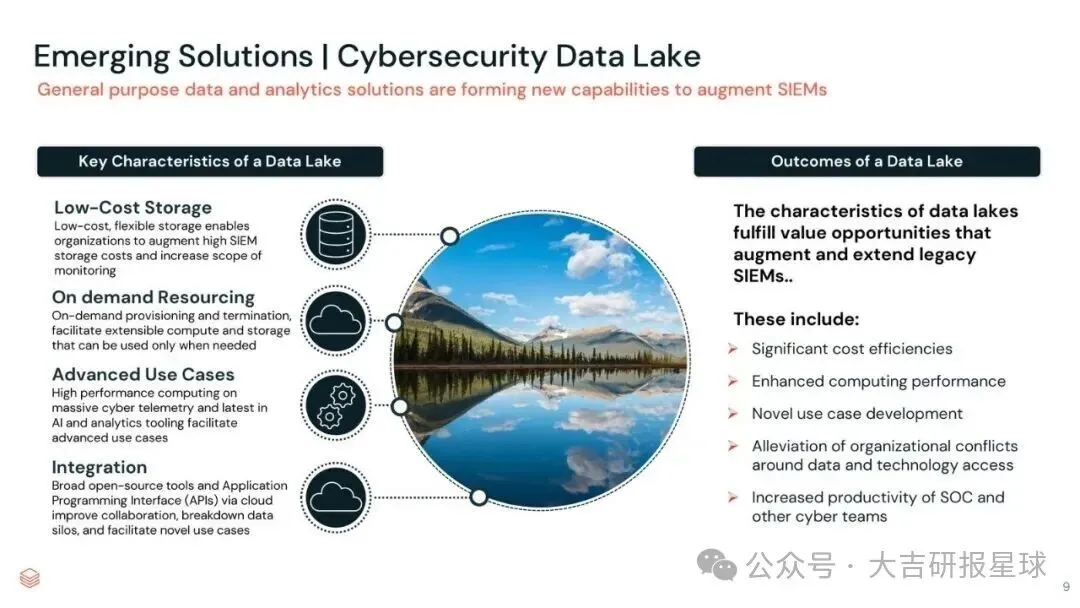
网络安全里真正卡住 AI 落地的,不是模型够不够聪明,而是安全数据还被锁在 SIEM 里、既贵又不好用。
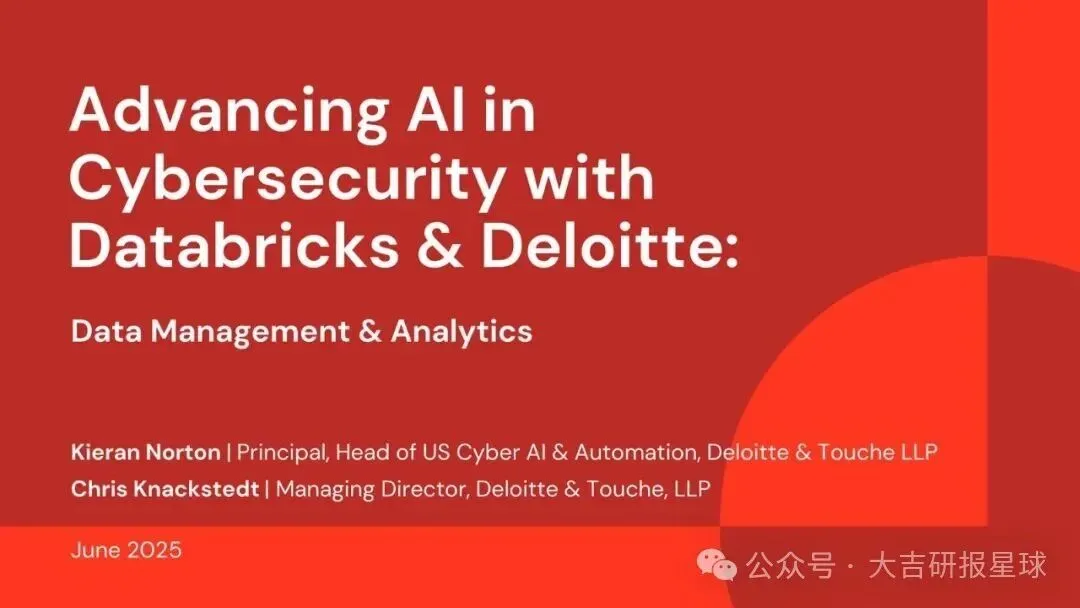
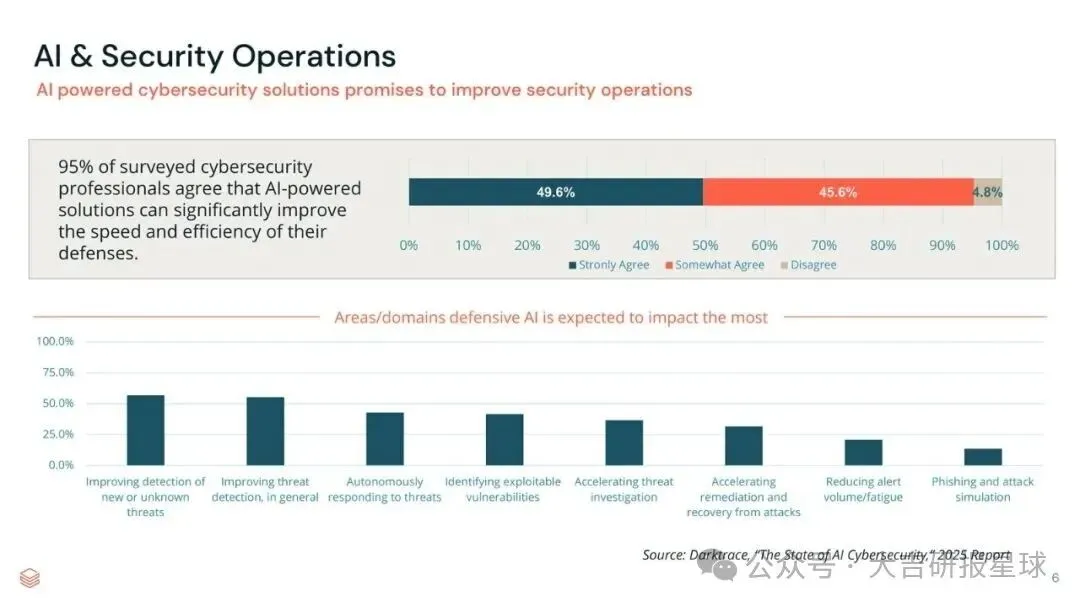
德勤和 Databricks 2025 年 6 月这场材料,把判断说得很硬:攻击面在扩、对手已经在用 AI,防守端还在用“加一层模型”的方式应付,效率上不去。Darktrace 2025 年调查里,95% 的受访安全从业者同意 AI 能明显加快防御;其中 49.6% 强烈同意、45.6% 比较同意,反对只有 4.8%。共识已经有了。缺的是把数据工程和数据科学先铺好。
主线就一条:先把安全数据从“工具附属品”变成“可治理、可训练、可分发给多种分析”的资产,AI 才接得上。
为什么是现在
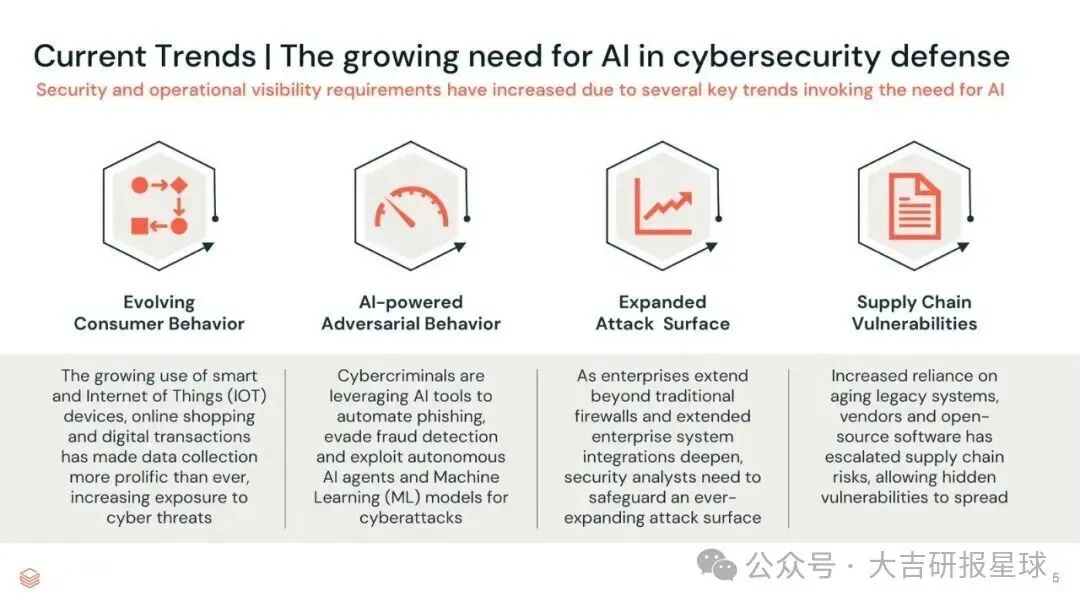
材料把压力拆成四块:对手用 AI 做钓鱼、绕过检测、打自主代理和机器学习模型;智能设备和线上交易让数据采集更密、暴露面更大;企业走出传统防火墙、系统集成变深,分析师要守的面在涨;老系统、供应商和开源软件把供应链风险藏起来。
这些叠加后,人工看告警、把所有日志硬塞进 SIEM 的模式会同时撞上两堵墙:成本,和看不到新威胁。防御侧 AI 被期待最多的,是未知威胁检测、通用威胁检测、自主响应、找可利用漏洞、加快调查和恢复、降告警疲劳、钓鱼与攻击模拟。顺序很清楚——先看见、再加速、最后才谈全自动处置。
谁受益,谁被挤
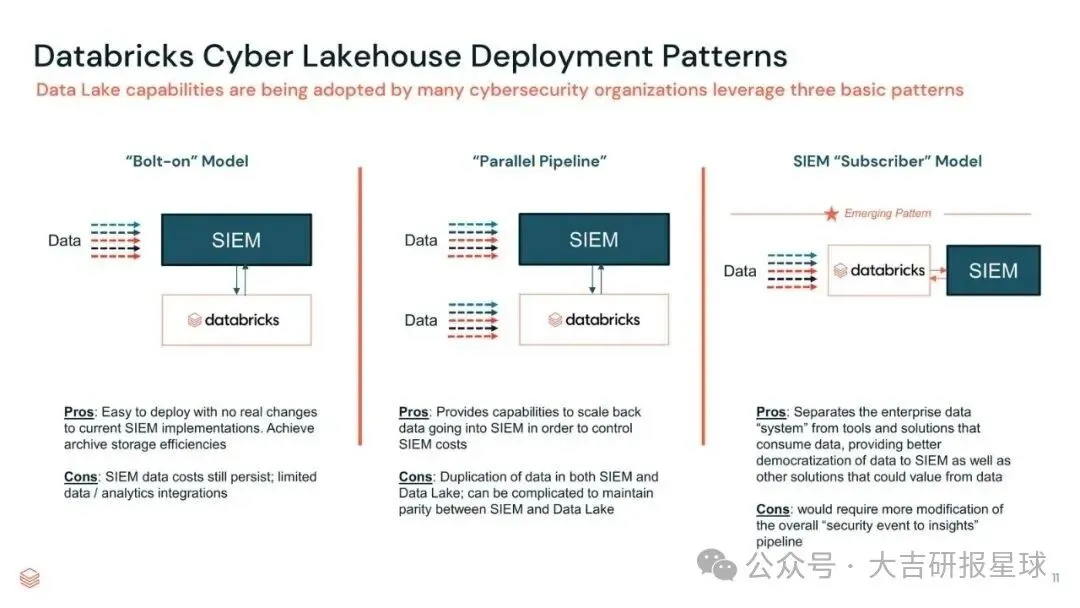
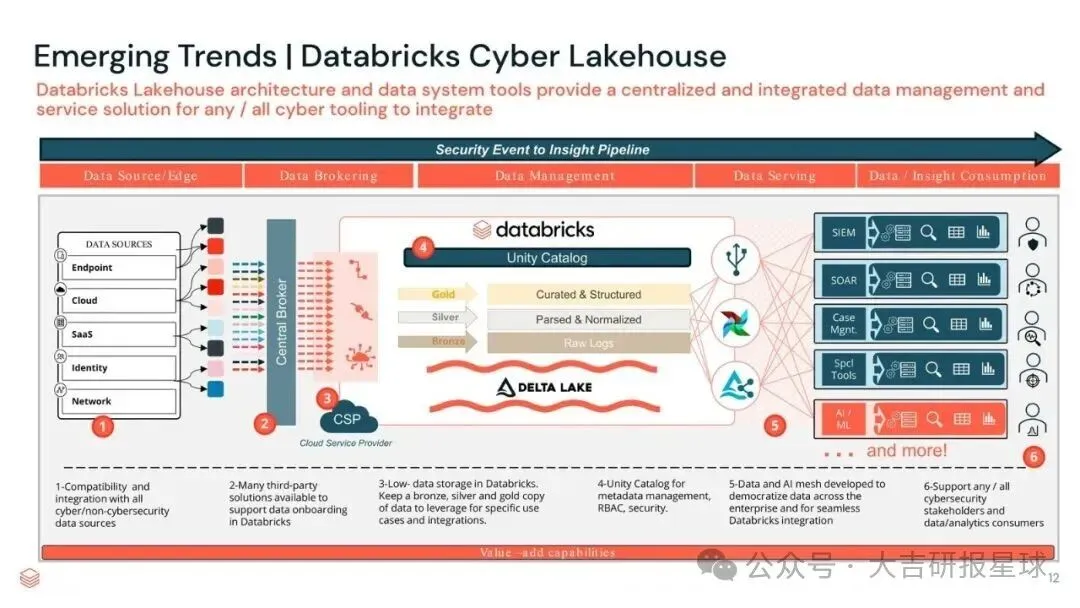
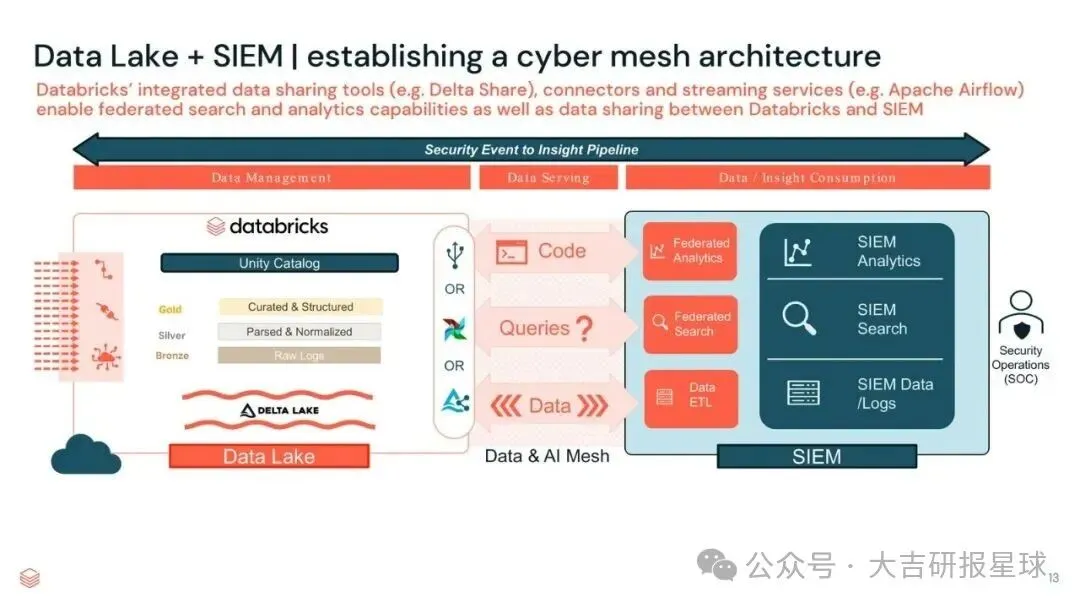
受益的是能把 SIEM 数据、第三方源和企业数据拆开治理的一方。材料里几种架构对比很直白:原样接现有 SIEM,部署快、归档能省一点,但 SIEM 费用还在、能力受限;把进 SIEM 的量压下去,能控成本,但仍围着同一套工具转;把企业数据“系统”和消费数据的工具分开,数据才能同时服务 SIEM 和其他分析,民主化程度更高。
受损的是继续把“所有安全数据=SIEM 账单”的运营方式。数据出不去、特征做不成、训练起不来,95% 的认同就停在问卷上。
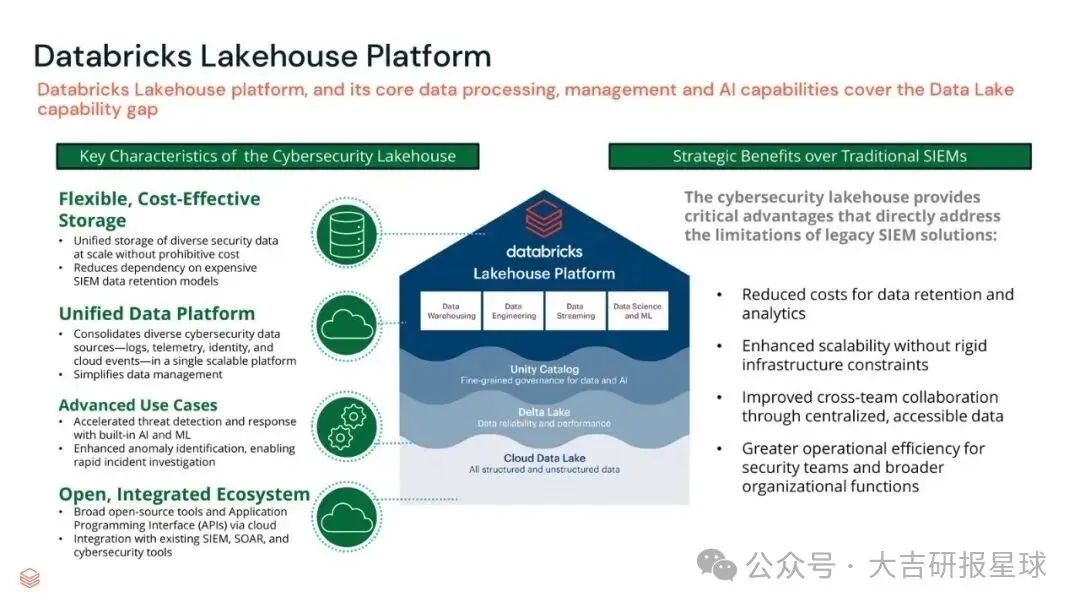
Databricks 这边被点到的能力包括:兼容与存储、大量第三方接入、Unity Catalog 做目录与权限、Data/AI mesh、以及尽量不绑死某一种工作负载。德勤侧是 Cyber AI 与自动化落地。这是咨询加平台的组合,不是单点产品发布。
落地其实是数据旅程
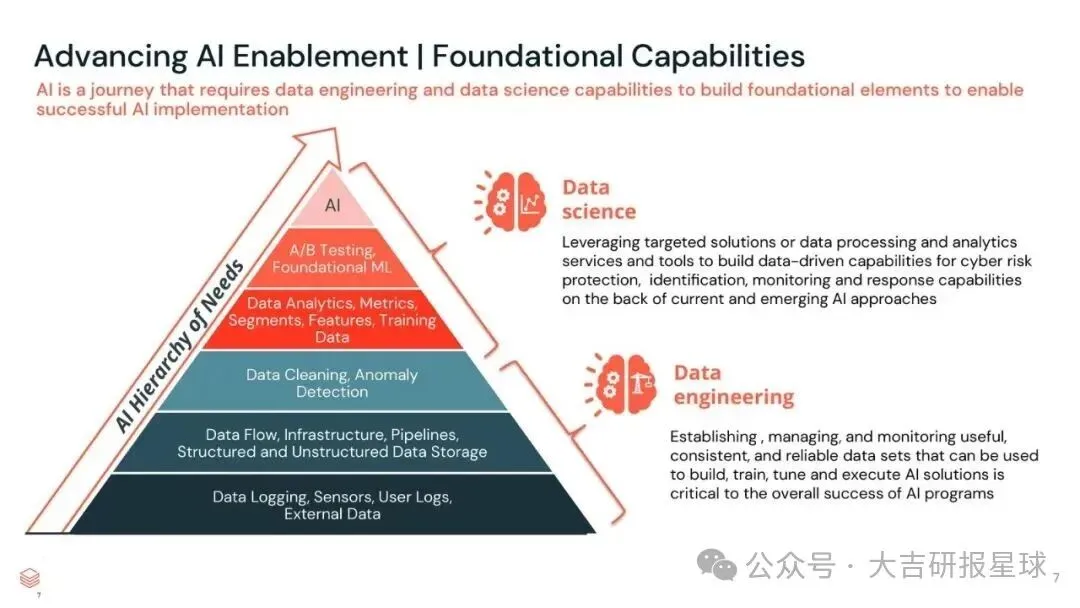
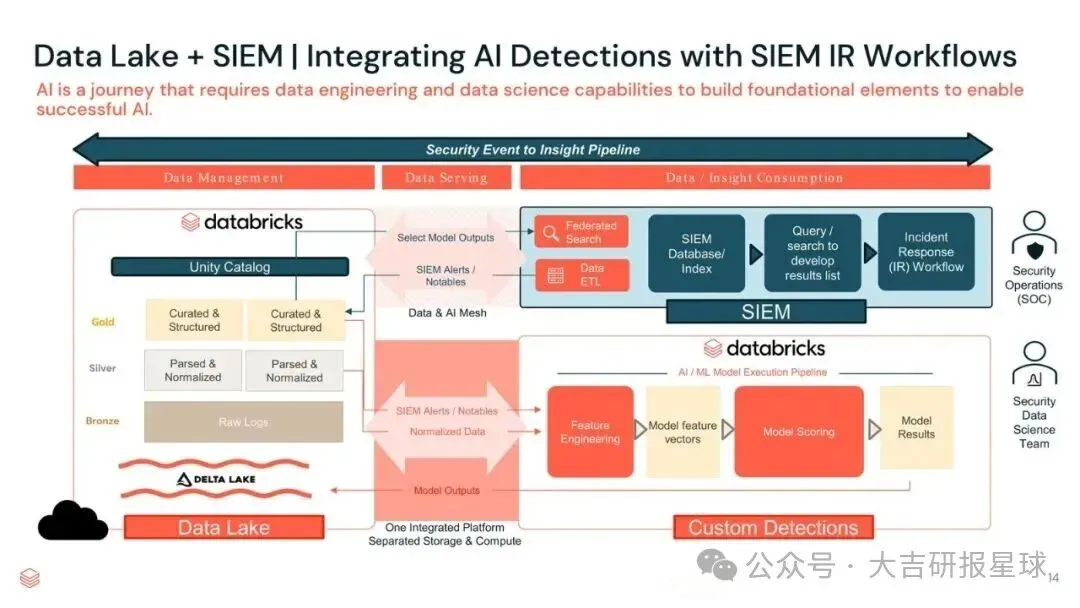
材料写得很克制:AI 是一段旅程,要先有数据工程和数据科学,才能在现有和新兴方法上做风险识别、监测和响应。后面才是 A/B 测试、基础机器学习、指标、分群、特征和训练。
两个矛盾会一直在:一是从业者几乎都认 AI 有用,但 SIEM 成本结构和数据所有权不改,模型吃不到料;二是进攻已经自动化,防守还在讨论“要不要把数据从工具里拆出来”。谁先把目录、权限、血缘和训练数据管道做通,谁先把检测和调查的周期压下来。
接下来盯这几条
- 安全团队是否明确把“进 SIEM 的数据量”和“可训练、可共享的安全数据湖”拆成两套账,而不再默认全量进 SIEM。
- Unity Catalog 一类的统一目录是否覆盖安全日志、第三方情报和企业数据,权限和血缘能不能审计。
- 未知威胁检测、调查时长、告警量这三项,有没有从“同意 AI 有用”变成可对比的前后数据。
- 供应链与开源组件的可见性是否进入同一套数据网格,而不是单独一张表、一个厂商控制台。
- 自主响应是否仍停在演示:先看人工确认闭环,再看能否在可控范围内减少处置时延。
以下为原文预览:
需要查看更多专题研究报告,可以微信扫一扫/长按识别下方优惠券付费成为会员,30000+份报告,随意下载,不受限制,报告涵盖全行业。
【大吉行业专题报告库】:公众号@大吉研报星球
作者 选择加入即可获得:
1. 星球精选专题研报
2. 1v1研报专题定制整理、查找与下载服务
戳“阅读原文”下载报告