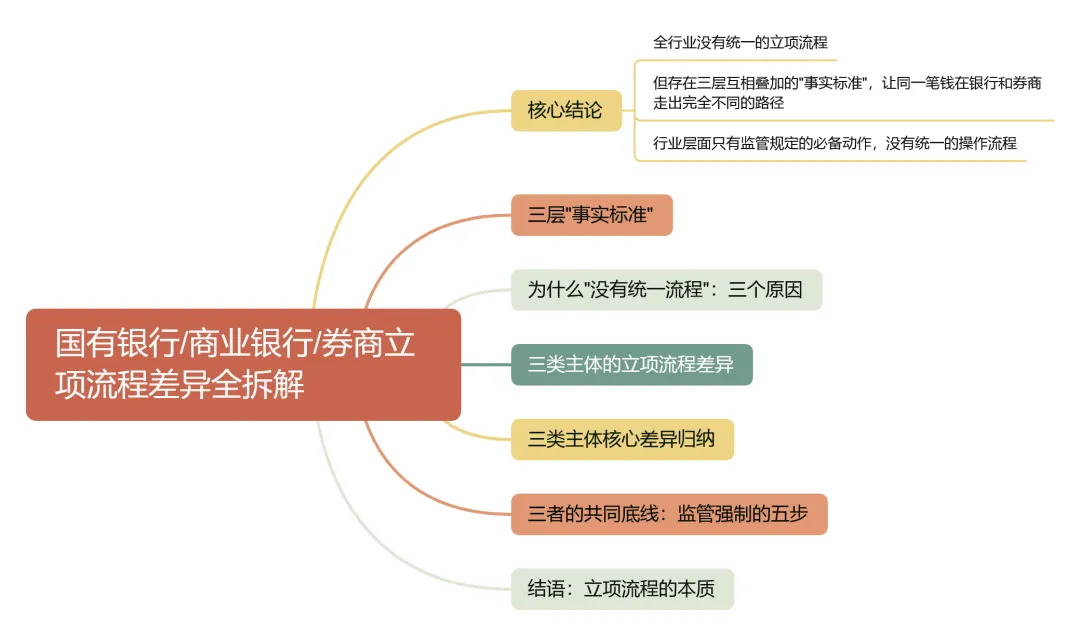
在上一家单位,一个 80 万的项目找分管领导签个字就过了;换到另一家,同样规模的活儿,硬是走了三轮评审、两个委员会,最后还要上行长办公会。于是问题来了——金融行业到底有没有一个"固定"的立项流程?我们把监管制度、机构公开披露文件和近两年的行业实践翻了一遍,结论有点反直觉:没有。全行业没有统一流程。但同时,又确实存在三层"事实标准"——它们叠加之后,让同一笔钱在银行和券商走出了完全不同的路径。这篇文章,就来讲清这三层"事实标准",以及国有银行、商业银行、券商三类主体的真实立项链条。
一、先说结论:没有统一流程,但有三层"事实标准"
很多人以为金融行业监管这么严,立项流程应该是全国一刀切的。实际情况不是。行业层面只有监管规定的必备动作,没有统一的操作流程。真正在起作用的,是三层互相叠加的"事实标准":第一层,监管制度规定的必备环节。监管管的是"做什么",不是"怎么走"。哪些事情必须做,监管写得很清楚;至于走 OA 还是走签报、批几级、阈值卡在多少万,监管一个字没写。第二层,各家机构自建的制度体系。这是差异最大的一层。一家 5 万亿资产的国有大行和一家 3000 亿的城商行,授权额度、审批层级、委员会设置必然不同——这是刻意设计的内控,不是管理疏漏。第三层,国企治理的法定决策链条。国有银行和国有券商作为国企,还要叠加"三重一大"的约束,重大事项须经党委会前置研究,再提交董事会决策。
二、为什么"没有统一流程"?三个原因
《商业银行信息科技风险管理指引》第 32 条只要求"制定制度和流程,管理信息科技项目的优先排序、立项、审批和控制";《证券基金经营机构信息技术管理办法》第 9 条只要求"重要信息系统建设或重大改造立项"须经信息技术治理委员会审议。至于具体流程怎么走、几级审批、阈值多少——全部留给机构自定。一家 5 万亿资产的国有大行和一家 3000 亿的城商行,风险敞口、管理半径、决策效率诉求都不一样。授权额度、审批层级、委员会设置必然不同。把流程做长做严,是内控要求;把流程做短做扁,是效率诉求。两者都是设计选择,没有对错。券商的典型结构是"双线并行":投行项目走"投行委立项委员会"(票决制),IT 系统建设走"IT 治理委员会"。两套班子、两套规则、两套材料。银行也类似:科技项目立项和固定资产/采购立项常分属科技条线与财会条线,需要分别会签。一个项目可能要同时满足两条线的要求。
三、三类主体的立项流程差异
3.1 国有银行 / 政策性银行:流程最长,多一道党委会前置
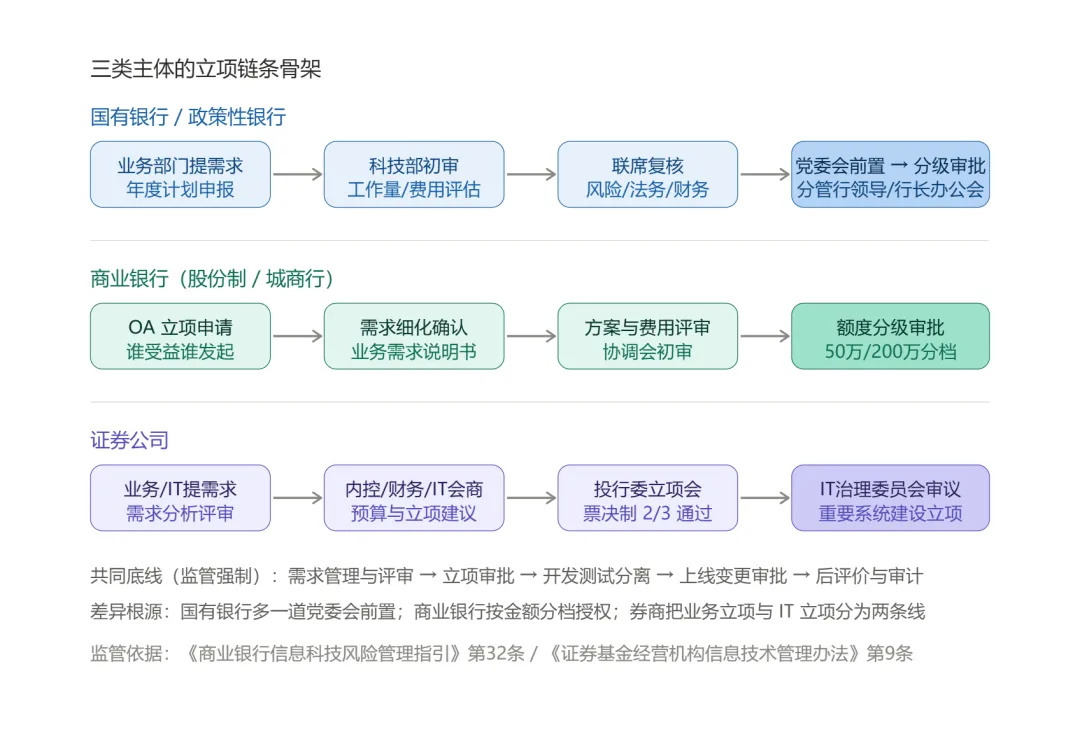
国有大行的立项链条,是三类里最长的,核心特点是多一道党委会前置,且审批层级严格按项目体量拉开。① 需求发起——业务部门按年度计划申报,一般在四季度初提交次年计划表。这就要求业务部门提前一年想清楚要做什么,临时插项目的成本极高。② 科技初审——科技开发部对可行性、立项申请报告进行初审。这里有个值得注意的细节:政策性银行如进出口银行,明确要求立项前做"经济可行性"分析,也就是量化工作量和费用。2024 年,进出口银行还专门引入了第三方功能点(FPA)工作量评估来支撑这个判断。③ 联席复核——风险管理部评估风险、法律合规部做合规审查、稽核审计部参与。这就是所谓的"三重防线"在立项环节的落地。④ 有权审批——建设银行的口径最清晰,也是本文认为最值得参考的一套分级模型:项目体量 | 审批主体 |
一般项目 | 分管行领导 |
重大项目 | 行长办公会 |
特大项目 | 党委会 |
配套机制是"信息技术部门初审 + 财务等相关部门联席复核 + 有权主体分级审批"。这套表述来自建行 2023 年巡视整改通报,原文是"修订《信息技术项目管理办法》,完善项目立项程序,实行信息技术部门初审、财务管理等相关部门联席复核、有权主体分级审批"——这是少见的、由公开文件直接确认的立项程序描述,可信度很高。⑤ 特殊约束——作为国企,受"三重一大"约束。重大项目安排(重要设备引进、大宗采购)须经党委会前置研究,再提交董事会决策。一句话记住国有大行:先科技初审,再联席复核,然后按体量上会;特大体量项目,党委会先定方向。
3.2 商业银行:按"金额分档 + 授权额度",三类中最标准化
如果说国有大行是"体量定层级",那商业银行就是"金额定层级",而且是三类主体中最标准化的一套。以某行金融科技平台建设指引为例,审批主体与投入金额直接挂钩:投入金额 | 审批主体 |
50 万(含)以下 | 项目主办部门主管行领导签署 → 分管财务领导签批 |
50 万 ~ 200 万(含) | 省行资产负债与成本控制委员会审议 |
200 万以上 | 行长办公会审议 |
这套阈值设计的精妙之处在于:它把"要不要上会"这个扯皮最多的环节,变成了一个可以被财务数据直接回答的问题。金额一算出来,审批路径就定了,不需要博弈。OA 立项申请 → 需求细化确认 → 方案与费用评审 → 费用审批涉及 IT 支持系统及软硬件购置的,还需通过 IT 平台报总行统一审核(纯硬件购置除外)。这套"额度内自主 + 额度外报批"的设计,本质是把总行的管理半径做成了可伸缩的——日常项目不占总行决策带宽,超标项目才上升。一句话记住商业银行:金额算出来,层级就定了;额度内自己批,额度外往上报。
3.3 券商:把"业务立项"和"IT 立项"拆成两条独立赛道
银行是"一件事一条线走到底",券商是"业务和 IT 各走各的线"。承销保荐、财务顾问这类业务,走的是票决制,而且公开披露文件里的细节最全:流程:经办部门前期尽调 → 部门会议判断项目质量 → 提出立项申请并报送尽调报告、协议 → 立项评估小组审核。一般项目走OA 系统书面表决。券商 | 通过门槛 |
中信证券 | 参会表决总票数 2/3 及以上同意 |
民生证券 | 不少于 4 名参会委员同意 |
南京证券 | 参会委员不少于 5 人、内控部门委员不低于 1/3、2/3 多数通过 |
程序约束:会议通知到召开不少于3 个工作日;未通过的项目,须落实审核意见整改后重新申请。注意南京证券那条"内控部门委员不低于 1/3"——这是把内控的话语权写进了票数结构里,防止业务部门抱团通过高风险项目。这个设计在银行体系里是见不到的。流程:需求提出 → 需求分析、评审、变更、跟踪、用户确认 →内部控制部门、财务管理部门和 IT 部门会商后,报公司 IT 治理委员会审议立项。制度依据:《证券基金经营机构信息技术管理办法》规定,重要信息系统建设或重大改造立项,必须经 IT 治理委员会审议。而该委员会的构成有硬性要求——由高管 + 合规 + 风险 + 稽核审计 + 主要业务 + IT 部门负责人组成。这是一个典型的多方制衡结构:业务、技术、风控三方都在场,任何一方都无法单独推动项目。一句话记住券商:投行项目投票定,IT 系统上委员会;两套班子,两套规则。
四、三类主体核心差异归纳
维度 | 国有银行 | 商业银行 | 券商 |
流程长度 | 最长(+ 党委会前置) | 中(额度分档) | 中(双线并行) |
决策方式 | 分级审批 + 集体决策 | 金额阈值授权 | 票决制(2/3 多数) |
经济可行性要求 | 强(工作量/费用量化评估) | 中(协调会初审投入产出) | 弱(IT 投入看营收占比) |
特色约束 | 三重一大 / 三重防线 | 授权额度报备制 | 信息技术治理委员会 |
监管依据 | 银保监《信息科技风险管理指引》 | 同左 + 外包风险监管办法 | 证监会《信息技术管理办法》+ 中证协 IT 治理指引 |
银行系是"金额定层级",券商是"票决定通过",国有大行在两者之上再叠一层"党委定方向"。
五、三者的共同底线:监管强制的五步
无论流程长什么样,有一件事是三类主体都必须做到的——监管强制的五个环节,缺一不可:① 需求管理与评审→② 立项审批→③ 开发测试分离→④ 上线变更审批→⑤ 后评价与审计换句话说:流程你可以自己设计,但节点你一个都不能少。这就是"没有统一流程"和"必须合规"之间那条真实存在的边界。理解了这一点,你就能明白为什么有些机构的立项流程看起来繁复得没必要——每多一道会签,背后可能都对应着一次监管检查的整改要求。
结语:立项流程的本质,是授权体系的外化
表面上,三类主体走出了三条完全不同的路径。但拆到底层,它们都在回答同一个问题:这笔钱,该由谁来决定?国有大行用"体量"回答:一般、重大、特大,对应三级决策主体,特大的还要党委会定方向;商业银行用"金额"回答:50 万、200 万,对应三个审批层级,阈值清晰可计算;券商用"票数"回答:2/3 多数通过,内控委员不低于 1/3,用结构设计防止权力集中。形式不同,本质相同——都是在"决策效率"和"风险控制"之间找那个属于自己资产规模和治理结构的平衡点。所以,如果你正在设计或优化一套立项流程,不要先问"别人怎么做的",而要先问:我们的授权体系,应该把多大的决策权,放在哪一级?

 研报速递



发表评论
发表评论: