研报速递
一、背景
该券商是国内头部综合性证券公司,业务覆盖经纪、投行、资管、自营、固收、信用等多个条线,数据中心承载数百个业务系统,数据库数量大,类型多;IT 团队规模庞大,各业务条线均设有专属 DBA,数据库运维管理流程十分复杂。
项目启动前,该券商面临多重数据库安全管控挑战。业务层面,风控分析、固收量化、数据查询等场景需要业务人员直连数据库开展实时访问,完全禁止将影响业务效率,放开访问又容易造成过度授权、敏感数据暴露等风险,管控与效率难以两全。技术层面,传统堡垒机难以全面覆盖开源、信创等异构数据库及大数据平台,复杂 SQL 审计、高危操作拦截和敏感数据访问监测等能力也存在不足。
但最核心的难题,是超大规模组织带来的管理困境。
该券商拥有数十个业务条线、数百个数据库系统,6000 余名业务用户存在合理的数据库访问需求。庞大的规模,使传统依赖安全部门集中配置、逐一审批的管理模式难以为继:每增加一个业务用户,都可能涉及账号开通、权限配置与后续回收;每新增一个业务系统,都意味着更多的数据库接入、策略配置和审计规则维护。随着业务条线持续扩张,管理工作量不断累积,精细化管控的落地成本随之攀升。
若全部依赖安全部门集中管理,管理成本难以承受;若简单下放管理权,又难以保证统一的安全标准。如何在数千名用户、数百个数据库和数十个业务条线之间,既实现统一的安全管控,又让各条线自主承担日常管理责任——这成为该项目亟待解决的核心问题。
2025年,该券商携手原点安全,基于一体化数据安全平台(uDSP),以“分权自治”为核心,构建了涵盖专人专户访问、细粒度权限管控、数据动态脱敏与数据风险监测的一体化数据库运维安全管控体系。
二、原点方案
方案依托原点安全 uDSP 的“分布式架构、管控分离”能力,解决平台与技术环境的适配问题;在数据库运维这一业务域,它落地为“分权自治、管控统一”,解决平台与组织的适配问题。二者回应同一个矛盾:部署与执行是分散的,管理却必须是统一的。
分权自治:管理权分层委派、条线自治
方案设计了“分权自治”模式:安全部门将管理权按业务条线委派给条线 DBA,各条线在授权范围内自主运营、彼此隔离。
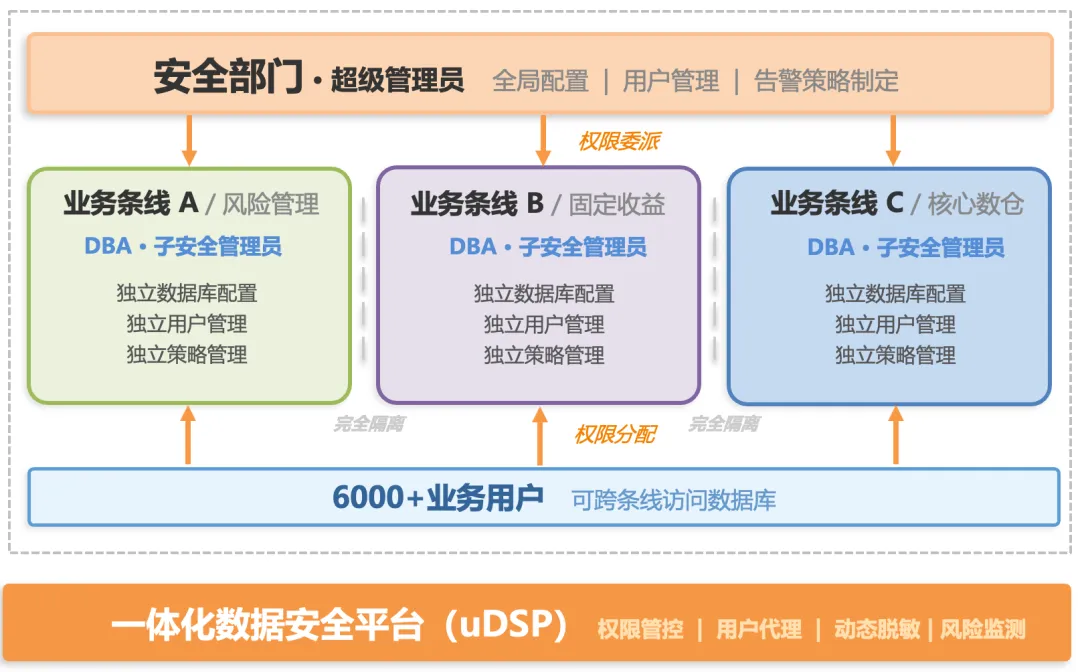
第一层:安全部门·超级管理员
统筹全局配置、用户管理、告警策略制定
具备平台最高权限,可下发全局策略
不直接介入各业务条线的日常数据库运维安全管控
第二层:各业务条线DBA·子安全管理员
独立数据库配置:仅可见、可管自己负责的数据源
独立用户管理:为本条线业务用户配置代理账号和权限
独立策略管理:在本条线范围内制定脱敏策略和审计规则
分权不等于放任。超级管理员保留的职权包括:全局策略基准与告警规则的制定、代理账号与权限模型的统一签发、跨条线的全局审计视图,以及各条线子管理员及其权限范围的授予与回收。业务条线 DBA 的自治,是在这一框架内的自治——不能突破全局策略基准,也看不到其他条线的配置与日志。
各业务条线之间完全隔离:风险管理条线的 DBA 看不到固收条线的数据库,核心数仓的 DBA 管不了经纪条线的用户。安全部门通过权限委派实现“放权不放控”,各条线 DBA 在自己的管辖范围内自主运营。
细粒度权限治理:专人专户、自助授权
6000 余名业务用户的数据库权限申请与连接管理,若全部由 DBA 或安全部门手工处理,运维负担难以承受。平台提供数据门户,业务用户通过统一认证系统登录后,可自助查看有权访问的数据库列表、获取连接凭据(代理账号)、通过内部 OA 流程提交权限申请;DBA 在管理页面审批处理,实现申请、审批、开通、回收的流程闭环。
通过 uDSP 代理账号建立“自然人—代理账号—数据库账号”的映射关系,数据库真实账密不再对外暴露,从而杜绝账号共享,实现数据库访问“实名化”。业务用户仍通过跳板机、堡垒机、虚拟桌面等现有安全设施访问数据库,使用习惯不变,但每一次数据库操作都可追溯到具体个人。
统一纳管与风险监测:补齐安全能力缺口
安全管控技术缺失层面的问题,同样由 uDSP 平台一并解决:一套平台统一纳管 Oracle、MySQL、GaussDB、StarRocks、星环等全类型数据库,覆盖复杂 SQL审计与大数据平台访问行为审计;内置数据安全风险监测告警规则,全面监测敏感数据的访问行为,发现异常实时告警。
三、效果与收益
分权自治:管理压力从一处分散到多线
平台上线后,安全部门不再直接处理各业务条线的日常数据库权限配置;超级管理员制定全局策略后,各业务条线 DBA 在自己的管辖范围内自主管理数据源、用户和策略,DBA 之间配置隔离、互不可见。数十个业务条线并行运营的管理压力从安全部门分散到各条线,运营效率显著提升。分权并未削弱统一管控:全局策略基准、代理账号签发与权限模型仍由管理平面统一掌握——管理压力分散下去了,管控强度却没有分散。
账号代理:从“账号共享”到“专人专户”
每个业务用户分配独立代理账号,数据库真实账密不再对外暴露,杜绝特权账号共享;业务用户无需更换工具,人员账号权限与数据策略联动,实现精准到人的管控。LDAP 批量同步 6000 余名用户信息,无需逐人手工配置。
四、总结
项目以一套数据库安全平台替代了原有分散的数据库安全产品,安全能力不再因产品能力不足而留有盲区,运维场景的数据泄露风险有效消除。更值得关注的是管理方式的改变:“分权自治”让安全部门从“管不过来”中解放出来,各条线 DBA 自主运营、权责清晰,数据安全管理效率大幅提升。
往期推荐
👇 点击阅读原文,了解更多 uDSP 产品信息!