
 研报速递
人力情报(HUMINT)深度调研报告
基于 30 份文献+互联网开源素材(2024–2026)
开源情报研究中心
2026年9月25日
绪论
一、研究背景与问题意识
进入二十一世纪的第三个十年,情报界内部关于"人力情报是否过时"的争论,正以出人意料的方式收束。上世纪九十年代至本世纪初,信号情报(SIGINT)、图像情报(IMINT)与地理空间情报(GEOINT)的飞跃,曾让不少观察者预言:在卫星、截获与大数据面前,依赖"人"的人力情报(HUMINT)将退居边缘,乃至成为博物馆里的旧物。然而,反恐战争、混合冲突与大国战略竞争反复证明,恰恰相反——在一个信息过载而意图稀缺的时代,来自"人"的洞察不仅未被取代,反而因数字技术的裹挟而获得新的形态、新的张力与新的中心性。
本研究收集文献的一个判断具有代表性:社交与外交活动、战俘审讯与友军询问,本就是人力情报的基本构成,其外延远不限于传统意义上的"间谍"(军事科学百科全书-人力情报)。这意味着,当我们谈论"人力情报的数字化转型"时,所触及的是一整类以"人"为节点的情报活动的重新定义,而非某个秘密行动分支的技术升级。
本报告的问题意识由此确立:数字转型究竟在何种意义上重构了人力情报?这种重构是赋能还是约束,抑或二者并存?不同体制的国家又为何走出差异显著的路径?对这些问题的回答,构成一部"体系化知识综述"的核心任务。
二、概念界定:HUMINT 及其相邻范畴
在展开论证之前,须先厘清人力情报的边界,因为概念混淆是既有讨论质量参差的根源。
人力情报可定义为"源自人类来源所收集与提供信息的情报类别"(人力情报和加拿大军队)。这一定义刻意宽泛,将前线侦察兵、外交官、审讯官、友军询问官与秘密线人纳入同一光谱。其相邻范畴常生混淆,需作辨析:
·技术情报(TECHINT / SIGINT / IMINT / GEOINT):依赖传感与截获设备,优势在广度、精度与时效,根本劣势在于对"意图"与"动机"的不可见。它能告诉你"发生了什么",却难以回答"为什么发生"。
·开源情报(OSINT):源自公开可得信息。有研究将其视为人力情报大概念中占比约 80% 的基础部分(人力情报:所有的人,所有的心灵,所有的时间)。二者在方法论上深度交叉,边界日益模糊。
·人力情报(HUMINT):以"人"为信息采集与判断节点,覆盖秘密搜集、联络(liaison)、审讯与询问,以及公开场合的观察与交往。
一个常被忽视的要点是:人力情报被细分为 15 个子专业,其中仅约 4 类属机密(攻防反情报、秘密行动、隐蔽行动),其余 11 类多为非机密;研究强调,公开、隐蔽、秘密三类来源与方法之间应"交叉融合"(人力情报:所有的人,所有的心灵,所有的时间)。这一谱系观意义重大——它既打破了"人力情报=间谍"的刻板印象,也预示了数字化转型中"公开来源同样产出人力洞察"的内在逻辑。换言之,数字转型不是在某个机密角落发力,而是对整个来源方法谱系的重构。
三、文献图谱:30 份本地文献的归类
本报告基于 30 份文献,以外军与外国情报一手出版物为主体,辅以少量中文研究。按其主题可归为七类:
1. 理论与百科类:军事科学百科全书-人力情报、人力情报:所有的人,所有的心灵,所有的时间、情报内战"人力情报"与"技术情报"、对人力情报作用的几点思考(中文)。
2. 历史与演进类:036_21世纪的人力情报:间谍、武官行动和其他挑战、不断变化的人力情报(机器翻译)、24人力情报的变化。
3. 数字转型类:数字人力情报:在情报周期内重新定义社交媒体的使用、数字时代的人力情报、数字时代的人力情报 (2)、什么是人工智能时代的人力情报、网络人力情报行为分析视角、开源情报与人力情报。
4. 反恐与冲突类:在打击恐怖主义中适当使用人力情报、反恐人力情报在反恐斗争中面临的难题与对策(中文·扫描件)、战术人力情报和反间谍行动2002。
5. 军事与条令类:人力情报收集行动、人力情报指挥官指南、人力情报职业领域、无与伦比的需求:美国军队的人力情报收集人员、浅谈信息化战争中人力情报的作用(中文)、主管反情报、人力情报、附属事务、外国物资和敏感活动。
6. 反情报与培训类:反人力情报技术和程序、国防部人力情报(HUMINT)培训和认证。
7. 国别与专门类:美国情报界使用的人力情报(HUMINT)、人力情报和加拿大军队、英国税务海关总署人力情报来源检查、构建公安人力情报网络的实践与思考(中文)、启发-将人文艺术与科学和人力情报应用于商业、全力推动公安人力情报工作提档升级(PPT)。
这一图谱本身说明:本地语料以西方(美、英、加)军事与情报文献为骨干,数字转型主题文献相对集中,而俄、法、德、日、伊等非英文体系主要依赖互联网检索补足——这正决定了本报告"本地文献深耕 + 开源检索补证"的混合方法。
四、资料来源与研究方法
本报告采取体系化知识综述路径,资料由两类构成:
1. 本地文献(30 份):以外军/外国情报一手出版物为主体,少量中文文献已标注。其中《反恐人力情报在反恐斗争中面临的难题与对策》为扫描件,文本未能抽取,仅作题录参考;《不断变化的人力情报(机器翻译)》等为译介件,引用时注明来源性质并尽量溯源原文。
2. 互联网开源素材(2024–2026):覆盖各国最新人力情报战略与条令、数字转型实战案例(俄乌、以哈冲突)、学术前沿与争议、技术与反情报动态,来源包括各国政府声明、智库(ASPI、CEPA、RUSI、JIIA 等)与主流媒体。
方法上,本报告以"演进—冲击—国别—前瞻"四段式组织,对分散文献做主题归并与跨国对照,并在全篇采用括号式学术引文(文件名 / 机构 + 年份),文末附完整资料来源清单,以兼顾综述型专著的可溯源性。
五、报告结构
·第一编基础与演进:理论基石与战后至今的轨迹。
·第二编数字时代的范式冲击:社交媒体与 OSINT 融合、AI 与算法赋能、网络人力情报、加密通信与反情报、监控社会环境变量(五章)。
·第三编全球国别实践:美、俄(第一梯队),英、以(第二梯队),法、德、日、伊对照(五章)。
·第四编挑战、伦理与未来:核心挑战与未来十年图景。
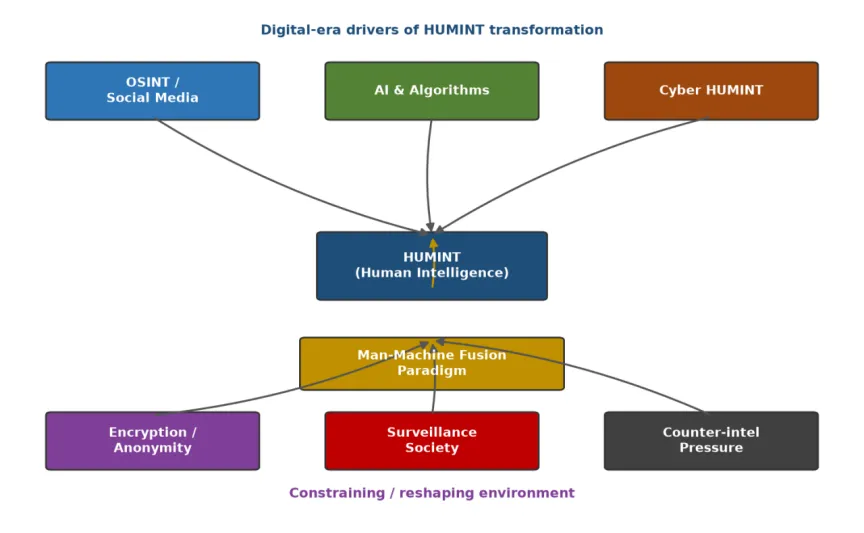
图 1 人力情报在数字情报生态中的定位:数字驱动、环境约束与人机融合
第一编基础与演进
第1章 人力情报的理论基石
1.1 定义与分类谱系
人力情报的本质,是以"人"为信息采集与判断节点的情报活动。加拿大 Doctrine 给出简洁定义:"源自人类来源所收集与提供信息的情报类别"(人力情报和加拿大军队)。这一定义刻意宽泛,将前线的侦察兵、外交官、审讯官与秘密线人纳入同一光谱,避免将人力情报矮化为单一的秘密行动。
工作区文献将人力情报拆解为 15 个子专业,并强调其管理须"作为一个整体",推动公开(overt)、隐蔽(covert)、秘密(clandestine)三类来源与方法的交叉融合(人力情报:所有的人,所有的心灵,所有的时间)。这一谱系观意义重大:它打破了"人力情报=间谍"的刻板印象,也预示了数字化转型中"公开来源同样产出人力洞察"的逻辑。换言之,当一名外交官在宴会上观察、当一名分析员在社交媒体上还原关系网,他们都在从事人力情报活动,只是方法属性不同。
1.2 来源类型与搜集周期
按来源属性,人力情报可粗分为:秘密来源(clandestine,如潜伏线人)、隐蔽来源(covert,如以掩护身份活动)、公开来源(overt,如外交、媒体、学术交流)以及联络来源(liaison,与他国情报机构的正式合作)。按功能,则涵盖搜集、反情报、审讯与询问、目标定位等。
美国陆军《人力情报收集行动》以近四百页篇幅系统呈现了从需求生成、来源开发、运作、评估到终止的完整周期。其要义在于:人力情报不是一次性的"拿到秘密",而是一个需要长期经营、持续验证的关系过程。这种"关系性"正是它与技术情报最深刻的差异——技术截获可以瞬时完成,人的信任却只能以时间换取。
1.3 在情报周期中的角色
在任何标准情报周期中,人力情报承担的是"意义赋予"功能。技术情报能告诉你"发生了什么",人力情报才更接近"为什么发生"与"接下来会怎样"。美国陆军条令明确指出,指挥官依赖及时、相关、准确的战斗信息与情报,而人力情报与反情报(CI)是指挥官的两项关键资产(人力情报指挥官指南)。
但二者任务与训练相互独立:人力情报致力于获取,反情报致力于保护与拒止。这种分工在数字时代被技术模糊——同一名线人可能同时是社交工程的对象与反情报的猎物,同一段加密通信既是来源也是陷阱。
1.4 与其他情报学科的关系
情报界长期存在"人力 vs 技术"的话语之争(情报内战"人力情报"与"技术情报")。历史地看,技术情报在冷战巅峰期一度令人力情报被宣称"过时";越战又因战俘审讯使人力情报回升;数字时代,技术反而使保护真正的秘密更加困难,人力情报的"验证者"角色愈发关键。开源情报(OSINT)则构成其底座——有研究估测 OSINT 占人力情报大概念的约 80%(人力情报:所有的人,所有的心灵,所有的时间),二者在方法论上已难以割裂。结论很清楚:未来的情报优势,属于能将人力、技术与开源三者编织为一体的体系,而非孤注一掷于任一单科。
第2章 战后至今的演进轨迹
2.1 冷战时期:目标明确的对抗
冷战期间,情报目标被明确界定——苏联是主要(若非排他性)焦点。人力情报以驻外武官、秘密线人、叛逃者为核心,结构清晰、对手稳定。这一阶段积累了现代人力情报的制度骨架:招募、运作、反情报三位一体,并形成了延续至今的"间谍—反间谍"话语。
值得注意,武官行动本身就是合法外壳下的人力情报活动。工作区文献专门以"间谍、武官行动和其他挑战"为题,揭示公开身份与秘密职能之间的连续性(036_21世纪的人力情报:间谍、武官行动和其他挑战)。这种"明暗交织"在冷战达到成熟,也成为后来数字时代"公开来源产出人力洞察"的历史先声。
2.2 后冷战与 9·11:从确定性到弥散性
冷战终结带来短暂的不确定性,情报机构一度面临预算与使命的收缩。随后,"9·11"事件成为分水岭。研究指出,9·11 后的环境中,目标更加多样化与难以捉摸,非国家恐怖主义目标构成"独特且前所未有的挑战"(不断变化的人力情报(机器翻译))。事件本身也打破了情报界各单元间的壁垒,推动人力情报改革(036_21世纪的人力情报:间谍、武官行动和其他挑战)。
反恐扩张使人力情报需求"无与伦比"。美国陆军文献直言,人力情报的基本要素"超越全球技术进步",其战争与运用可追溯至圣经时代(无与伦比的需求:美国军队的人力情报收集人员)。这既是对人力情报永恒性的辩护,也暴露了其在选拔、训练与保留上的制度瓶颈——需求巨大,而合格收集人员稀缺。
2.3 数字时代:技术反噬与范式开启
2010 年前后,社交媒体与智能手机普及,开源情报崛起;2020 年后,人工智能、端到端加密与混合战并行,人力情报进入"范式重构期"。技术既放大了人力情报的触达(社交平台招募、OSINT 辅助),也加剧了反情报的困境(加密、匿名、深度伪造)。
一个反直觉的转折是:技术越发达,"保护真正秘密"反而越难。因为秘密不再只存在于保险柜,而散落在邮件、位置、行为与社交关系中——这些恰恰是人力情报传统的疆域。技术没有消灭人力情报,而是把它的战场从密室搬到了全网。
2.4 小结
演进史揭示一条主线:人力情报从未消亡,而是随威胁形态反复"再中心化"。数字时代的不同在于,变革动力首次主要来自情报机构外部的技术与社会结构,而非内部的任务调整。这正是后续各章讨论"范式冲击"的历史依据。
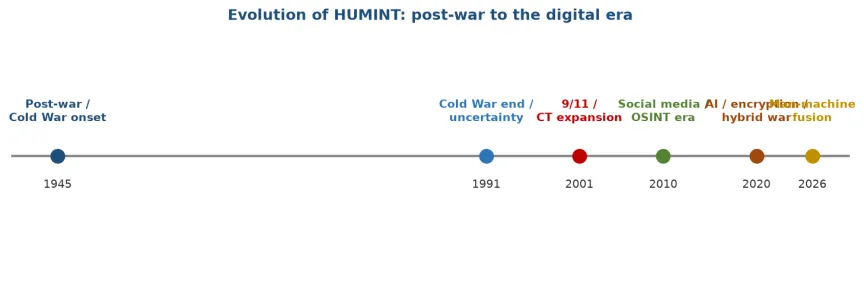
图 2 人力情报演进时间轴:从冷战对抗到人机融合范式
第二编数字时代的范式冲击
第3章 社交媒体与开源情报(OSINT)的融合
3.1 社交媒体情报:情报周期中最年轻的成员
社交媒体情报(SOCMINT)被研究者称为情报周期中"最年轻的组成部分"(数字人力情报:在情报周期内重新定义社交媒体的使用)。其革命性在于:公开平台上的言论、图像与位置关系,提供了传统秘密线人难以企及的密度与广度。报告主张从"数字人力情报(Digital HUMINT)"的视角重新框定社交媒体的使用——它不是技术情报的附庸,而是人力洞察的新场域。
3.2 融合的机制与价值
OSINT 与人力情报的技术结合,可构建"衡量信息可靠性"的框架,帮助网络安全与情报人员以客观标准筛选潜在协作者(开源情报与人力情报)。实践中,评估社交媒体能提升反恐调查的精确度。美国 ODNI 于 2024 年 3 月发布首份开源情报战略,将 OSINT 正式纳入国家级情报优先事项(ODNI, 2024),标志着"公开来源"在制度层面获得了与秘密来源并列的地位。
融合维度 | 机理 | 典型价值 | 主要风险 |
--- | --- | --- | --- |
线索发现 | 公开平台暴露关系网与活动规律 | 低成本定位潜在来源/目标 | 信息噪声与误导 |
可信度核验 | 多源交叉验证(如社区注释众包) | 降低误判(X 社区注释研究, 2025) | 平台算法偏见 |
关系测绘 | 社交图谱分析 | 还原组织结构与指挥链 | 隐私与伦理争议 |
战果核实 | 开源影像比对 | 冲突监测与战争罪追踪(乌 OSINT 志愿者) | 武器化叙事 |
3.3 实战案例:俄乌与以哈
俄乌冲突中,OSINT 志愿者广泛参与战争罪追踪与战场研判,乌克兰"IT 军团"与黑客群体获得官方授勋(Lawfare);以哈冲突中,开源素材被用于识别目标与还原事件,但也伴随误认与信息战(GNET, 2025)。这些案例说明:开源情报的"人民化"既放大了人力情报的社会基础,也带来了真伪难辨的新问题。
3.4 局限与争议
分析界常批评社交媒体情报缺乏战略、条令与最佳实践。信息洪流中的信号噪声、平台算法偏见、以及"开源即准确"的错觉,都是真实风险。融合之势不可逆,但须以方法论纪律约束——否则,密度将沦为另一种盲目。
第4章 人工智能与算法赋能
4.1 核心命题:增强而非取代
关于 AI 与人力情报的关系,研究给出明确论断:"人工智能将增强而非取代人力情报"(什么是人工智能时代的人力情报)。作者进一步提出公式 Hi =(社交智能)+(创造智能),并强调 AI 受规则与参数约束、"无自由意志"。这一定位厘清了人机边界:算法胜任模式识别与海量筛选,人类独占复杂感知、创造性与信任判断。
4.2 赋能场景
·招募与定向:AI 可筛选 LinkedIn、X 等平台生成"可招募性评分",辅助定向官定位目标(CIA 数字定向实习岗, 2025)。
·分析与摘要:大模型辅助开源情报处理,缩短从采集到研判的周期。
·身份刻画:基于行为数据的画像,提升来源评估精度。
·多语处理:跨语言模型降低人力情报的语言门槛,使小规模机构也能处理全球开源流。
4.3 风险图景
AI 同时放大威胁。2025 年语音钓鱼(vishing)同比增长 442%(CrowdStrike, 2025);加拿大选举机构记录 102 起 AI 选举干预(CSE, 2025);相关 AI 安全事件达 59 起(新华网, 2025.9)。深度伪造可制造"虚拟线人",直接服务于反情报欺骗。
AI 对人力情报 | 增益 | 风险 |
--- | --- | --- |
招募定向 | 精准筛选、降本提速 | 算法偏见、隐私争议 |
分析研判 | 海量处理、模式识别 | 幻觉与误判 |
来源管理 | 行为画像、可靠度量化 | 深度伪造"虚拟线人" |
反情报 | 异常检测 | 对抗样本与投毒 |
4.4 边界的哲学追问
当算法生成"可招募性评分"并驱动决策,责任归于人还是模型?研究以"无自由意志"划定算法的从属地位,但操作层面的归责仍模糊。这是范式重构中必须持续追问的命题,也是第七章之后"挑战编"的伏笔。
第5章 网络人力情报(Cyber HUMINT)
5.1 定义与形态
网络人力情报被界定为"完全在线上与来源/目标互动"的当代情报工具(网络人力情报行为分析视角)。它与传统网络侦察的区别在于"人"仍在回路:通过社交工程、线上接触、数字足迹分析,建立并运作来源关系。它既是人力情报的数字化延伸,也是应对混合威胁与恐怖主义的重要工具。
5.2 技术赋能与反情报困境
新技术、加密、匿名化与"即拖即放"设备,使恐怖组织无需指挥中心即可全球协调(网络人力情报行为分析视角);ISIS 曾在线招募数千青年即为前例。数字指纹研究进一步揭示,个体在网络空间的行为痕迹可成为身份溯源的新依据(Intelligence & National Security, 2025.9)。
反情报则须依赖财务记录(识别"超出收入水平生活")、旅行记录与组织渗透等手段(反人力情报技术和程序)。2025 年 Signal 平台遭遇去匿名化攻击,凸显加密通信亦非绝对安全(Signal 去匿名化攻击, 2025)。网络人力情报因此处在"赋能—暴露"的持续拉锯中。
第6章 加密通信与反情报新挑战
6.1 加密的"双刃"
端到端加密与匿名网络赋予合法隐私,也庇护了恶意协调。Freedom House 2025 年报告记录多国封禁 Signal 与强制实名,反映国家在"隐私—安全"间的再平衡(Freedom House, 2025)。对反情报而言,加密使传统通信截获失效,迫使工作重心转向"人"本身——财务、社交、行为异常。
6.2 反情报的结构性难题
Europol《2025 严重有组织威胁评估》指出,加密与匿名显著抬高了侦破门槛(Europol SOCTA, 2025)。人力情报反制从"读信"转向"读人",对招募官与反情报官的素质提出更高要求。同时,深度伪造使"线人身份"本身成为攻击面——确认对方是"人"而非"合成身份",成为新课题。
6.3 应对思路
各国应对路径分化:以立法扩权(如德国《BND 法》修订允许特定情形下技术反制)回应技术挑战;以"人学"训练强化反情报官的判断力。但根本张力未解:加密既是公民自由,也是威胁庇护所,任何一端过度倾斜都将付出代价。
第7章 视频监控普及背景下的环境变量
7.1 监控社会作为情报环境
人力情报从来不是在真空运作,而是在社会技术环境中展开。视频监控、生物识别与公共空间情报化,构成数字时代人力情报的"环境变量"。公共场所的普遍摄像与面部识别,既压缩了秘密行动的物理空间,也为公开来源的行为采集提供了新素材。
7.2 双向效应
对己方,监控网络可辅助身份核验与轨迹还原;对行动方,则意味着暴露风险陡增。以哈冲突中,以色列凭借"福音"等 AI 目标系统与深度技术渗透取得战术优势,却也暴露人力预警链条的脆弱(10·7 失误,辛贝特担责,军情局长辞职, 2024)。监控社会因此既是人力情报的助力,也是其必须穿越的迷宫。
7.3 本编小结
第二编表明,数字转型并非单一技术注入,而是 OSINT、AI、网络、加密、监控五股力量对人力情报的同时拉扯:前三者扩张其能力与触达,后两者收紧其安全边界。这种"扩张—约束"的并存,正是新范式的根本张力,也为第三编的跨国对照提供了统一的分析坐标。
第三编全球国别实践
第8章 第一梯队:美国
8.1 体系与定位
美国拥有全球最庞大的人力情报体系,CIA(数字创新局 DDI)、DIA、NGA 与国防人力情报构成多层结构。本地文献《美国情报界使用的人力情报(HUMINT)》系统梳理了其运用,《人力情报收集行动》以近四百页呈现完整搜集周期,《无与伦比的需求:美国军队的人力情报收集人员》则强调陆军对收集人员存在"无与伦比的需求",其基本面"超越全球技术进步"。美国模式的典型特征是:制度成熟、预算充沛、技术驱动,且敢于以激进外联拓展来源。
8.2 数字转型举措
2025 年,局长 Ratcliffe 将中国定为头号目标并强化招募;CIA 设立"定向官"(Targeting Officer)及数字定向实习岗,用 AI 筛选 LinkedIn、X 生成"可招募性评分";自 2025 年 3 月起在 YouTube、Instagram 发布中文招募视频,引导经加密暗网联系(executivegov, 2025; stripes, 2025)。DDI 负责人称推行"人机协同"与生成式 AI。这一组合——社交平台招募 + 算法筛选 + 加密暗网承接——可视作数字时代人力情报外联的"美式模板"。
8.3 反情报的代价与启示
普遍监控使密谋成本飙升,转向"质量优于数量"。但 2025 年 2 月误发新人名册邮件、暴露年轻军官,构成一次公开的反间谍损失(ainvest, 2025)。这印证了第六、七章的论断:数字外联在扩大触达的同时,也放大了暴露面。美国的经验表明,技术赋能的上限,最终由反情报纪律决定。
第9章 第一梯队:俄罗斯
9.1 人力情报为根基的混合战
俄罗斯以 SVR(对外情报局)、GRU(总参情报总局)、FSB 为核心,人力情报始终是根基,辅以网络与 AI。其特征是将传统长期线人与"可弃用"一次性代理人并行,并嵌入灰色地带——这是一种国家层级的、持续性的胁迫工具,而非单点谍报。
9.2 数字赋能与灰色地带行动
2024 年 FSB "Meliorator" 机器人农场、2025 年 "Pravda" 网络(150 站点、46 语种 AI 投毒)实施影响战;经 Telegram 招募犯罪团伙、青少年、移民实施破坏——2024 年刺杀莱茵金属 CEO 未遂、2025 年波兰铁路爆炸、无人机侵扰北约。CEPA 称至少 15 国出现相关破坏(cepa, 2025; based.info, 2025)。俄罗斯模式的核心,是把人力情报从"情报"扩展为"行动",与网络、AI、犯罪网络耦合。
9.3 启示
俄罗斯揭示了一种"国家层级混合战"范式:人力情报不再是情报机构的专属职能,而成为国家战略工具箱中的常备杠杆。西方以反恐为导向的反情报体系,难以直接应对此类威胁——这构成了跨大西洋情报界当前的制度焦虑。
第10章 第二梯队:英国
10.1 体制与改革
英国以 MI6/SIS、MI5、GCHQ 合称 UKIC。2025 年 6 月 Blaise Metreweli 出任首位女局长(原技术总监),象征技术背景上升;9 月前任 Moore 告别演说倡"更开放以保秘密";12 月 Metreweli 强调 AI"增强而非取代"人力、Python 与人力来源并重(aspi, 2025; gov.uk, 2025)。英国路径的特点是:制度成熟、低调务实,并以"战略解密"式的情报外交塑造叙事。
10.2 数字外联与来源管理
英国推出 "Silent Courier" 加密在线前台,招徕俄及专制政权内部人员(仿 CIA Telegram 渠道),并通过 NSSIF 基金对接私企研发。本地文献《英国税务海关总署人力情报来源检查》显示,HMRC 因有组织犯罪年损 50–70 亿英镑,主动接受来源处理督察,称来源处理是"打击犯罪的基本工具"——这体现了来源管理的制度成熟度与监督意识,是英国模式的隐性优势。
第11章 第二梯队:以色列
11.1 情报文化与实战
以色列以 Mossad(对外)、Shin Bet/辛贝特(国内反情报)、Aman(军情)为核心,文化重胆识与非常规思维。2025 年局长 Barnea 称机构由"战间"转为"战中进攻型",并在伊朗展示 "Am Kalavi" 系统(外勤+技术深度渗透德黑兰);2024 年真主党寻呼机爆炸显供应链渗透;2025 年"崛起的雄狮"前经商业渠道将数百架载爆四轴飞行器零件偷运入伊(i24, 2025; cyol, 2025)。以色列模式以"技术渗透 + 人力胆略"著称。
11.2 教训与边界
2023 年 10·7 事件中辛贝特对失误担责、军情局长 Haliva 辞职,暴露人力预警链条的失效。以色列案例说明:技术渗透再深,人力情报的"意图判断"失误仍可致灾难性缺口。其强项与软肋同源——高度依赖少数精英的判断,一旦判断框架偏差,系统缺乏冗余纠错。
第12章 其他主要国家对照:法国、德国、日本、伊朗
12.1 法国:一体化治理与技术主权
法国以 DGSE(对外安全总局,人力情报称 ROHUM)、DGSI、DRM、DRSD 为骨架。2025 年《国家情报战略》将情报列为主权工具,由反恐转向战略预见,强调技术主权(AI、空间监视、量子);局长 Nicolas Lerner 2024 年 1 月上任;推进万塞讷新总部(超 10 亿欧元)以消除内部碎片化(dirittoue, 2025; igp, 2025)。法国走向是"由条块分割走向一体化治理",人力情报仍赖庞大代理人/线人网。
12.2 德国:七十年最重大扩权
德国以 BND(联邦情报局,对外)为核心。2025 年 6 月 Merz 政府推《BND 法》全面修订(约 139 条,近现行两倍);局长 Bruno Kahl 去职,驻乌大使 Martin Jäger 接任;预算增约 25% 至 15.1 亿欧元。草案拟首允"行动性后续措施"——境外秘密破坏、网络反制、人脸识别、AI、入户装监听,须"特别情报事态"(国安会认定 + 议会监督委员会 2/3 通过)。背景是 BND 未预警 2022 俄乌开战(irishtimes, 2026; nordicdefence, 2026)。德国由"被动搜集"转向"主动进攻",引发隐私与监督争议。
12.3 日本:补全对外人力情报空缺
日本以公安调查厅(PSIA)、防卫省情报本部(DIH)、内阁情报调查室(CIRO)、外务省为体系。2025 年 3 月联盟协议承诺 CIRO 升格"情报厅"、2027 年前设"对外情报机构"(仿 MI6);2024 年《网络人才综合战略》吸纳复合型人才;PSIA 2025 财年预算约 164 亿日元强化人力情报;2024 年 7 月防卫省《AI 有效应用基本方针》;官方首次披露情报从业约 3.3 万人(jiia, 2025; sina, 2025)。日本战后缺独立对外 HUMINT 核心,改革意在填补"空缺"、向外扩张,地区忧其军事化。
12.4 伊朗:代理网络与跨国镇压
伊朗以情报与国家安全部(MOIS)、IRGC 情报组织、圣城旅(含 Unit 840)为核心。圣城旅 Ghaani 2024 年 9 月后赴黎重建真主党指挥;以方称其全球网络约 1.1 万特工(2025.10)。境外行动倚赖犯罪团伙(瑞典 Foxtrot/Rumba 帮 2024 袭以使馆)、移民;对以境内经 Telegram"香肠片"渐进招募(涂鸦→纵火→侦察→暗杀筹备,2024–25 多起以公民被捕);芬兰 2025 年 5 月首列伊朗为间谍威胁(longwarjournal, 2025; dor-moriah, 2025)。伊朗模式是"传统跨国镇压 + 代理犯罪网络"并行。
12.5 八国能力轮廓
下图给出八国人力情报能力的定性轮廓(分数为专家定性估计,仅作对照示意,非精确度量)。
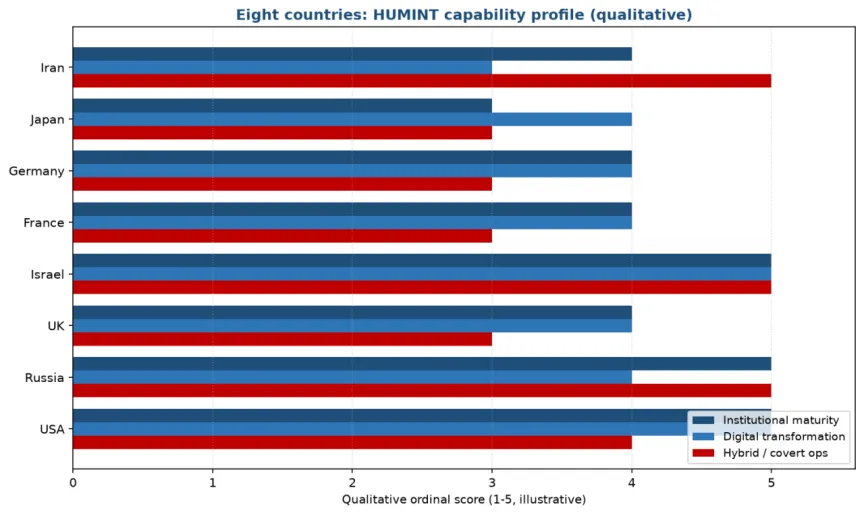
图 3 八国人力情报能力轮廓(定性评分,1–5,仅为对照示意)
国家 | 主要机构 | 数字转型重点 | 突出特征 |
美国 | CIA/DIA/NGA | AI 招募、LLM 开源、人机协同 | 体系最全、外联激进 |
俄罗斯 | SVR/GRU/FSB | AI 投毒、Telegram 招募 | 国家层级混合战 |
英国 | MI6/MI5/GCHQ | Silent Courier、AI | 制度成熟、开放外交 |
以色列 | Mossad/Shin Bet/Aman | AI 目标、供应链渗透 | 进攻型、非常规 |
法国 | DGSE(ROHUM) | AI 分析、网空 | 一体化治理改革 |
德国 | BND | 人脸识别、主动网络反击 | 70 年最重大扩权 |
日本 | PSIA/DIH/CIRO | AI 分析、无人平台 | 战后补对外 HUMINT 空缺 |
伊朗 | MOIS/IRGC/圣城旅 | Telegram 招募、AI 投毒 | 代理犯罪网络 |
12.6 小结
八国对照印证全书脊梁论点:数字转型正在重构人力情报,但各国因体制基因呈现不同路径——西方(美、英、德、法、日)以立法扩权与技术应用应对;俄、伊则将人力情报深度嵌入混合战与灰色地带。中国(本综述依"全球多国平行"定位未单列章,相关本地文献见公安与军方研究)的实践可作为后续专门研究的对照极。
第四编挑战、伦理与未来
第13章 核心挑战
13.1 信任危机与来源可靠性
人力情报的基石是"人"的可信。深度伪造使"线人是否为人"成为新疑问;算法画像虽提升效率,却引入偏见。来源管理本就是制度难题——英国 HMRC 主动接受督察,正说明来源处理须置于监督之下(英国税务海关总署人力情报来源检查)。当"可招募性评分"由算法给出,信任的起点从人际判断前移到了数据判断,这本身改变了信任的性质。
13.2 反情报的结构性困境
加密与匿名抬高侦破门槛(Europol SOCTA, 2025;Freedom House, 2025),反情报从"读信"转向"读人"。美国误发名册事件(ainvest, 2025)表明,数字外联在扩大触达的同时放大暴露面。俄罗斯混合战(cepa, 2025)则证明,国家层级威胁超出传统反恐反情报框架。反情报因此面临"双重失焦":既要防技术渗透,又要防人力渗透,二者在数字空间交汇。
13.3 法律与伦理张力
监控社会、生物识别与公共空间情报化,使隐私—安全再平衡成为政治议题(德国《BND 法》修订引发的监督争议,irishtimes, 2026)。AI 用于招募与画像,触及算法歧视与正当程序。各国在"主动进攻"与"权利保障"间尚未形成共识,而这恰恰是人机融合范式能否被社会接受的关键。
13.4 人机协同的边界
研究给出锚点:"AI 增强而非取代人力情报",人类独占社交与创造智能(什么是人工智能时代的人力情报)。但边界在操作层面模糊——当算法生成"可招募性评分"并驱动决策,责任归于人还是模型?这是范式重构中必须持续追问的命题,也是情报伦理研究的长期议题。
第14章 未来十年图景
14.1 技术走向
未来十年,三股力量将深化:其一,生成式 AI 渗透招募、分析与反情报全流程;其二,OSINT 与人力情报的方法论彻底融合,公开来源成为主战场;其三,加密与匿名的博弈持续升级,合成身份成为反情报新前线。技术不会停在当下,范式也将持续被改写。
14.2 组织变革
各国将沿两条路径分化:西方以立法扩权(德、日、法)与数字外联(美、英)强化;俄、伊延续混合战与代理网络。以色列的"进攻型 + 技术渗透"模式,或成高威胁环境下的参照。组织的边界将更模糊——私营部门、平台公司与开源社区,都将成为人力情报生态的参与者。
14.3 人机融合的人力情报
最终形态并非"人 OR 机器",而是"人 WITH 机器":算法处理规模,人类把握意义与信任。正如本研究脊梁论点所判——数字转型把人力情报重构为"人机融合、OSINT–网络–AI 三角驱动、监控环境为基底"的新范式。谁能把三者编织为一体,谁就握有未来的情报优势。
结语:范式重构的判读与未竟之问
本报告以"演进—冲击—国别—前瞻"四段式,对 30 份本地文献与 2024–2026 开源素材做了体系化重组。核心判读是:人力情报非但未因技术而消亡,反在数字化转型中获得新中心性;但其安全边界被加密、匿名与深度伪造同步收紧,能力落差因各国体制基因而拉大。
未竟之问留存三点:第一,当算法深度参与招募与研判,"人机责任"如何划分?第二,开源情报的"民主假象"会否消解秘密情报的独特价值?第三,"全球多国平行"视角下的中国实践,亟需专门研究补足——这既是本综述的边界,也是后续工作的起点。
附录
附录一本地文献清单(30 份,工作区)
1. 036_21世纪的人力情报:间谍、武官行动和其他挑战
2. 24人力情报的变化
3. 不断变化的人力情报(机器翻译)※译介
4. 对人力情报作用的几点思考(中文)
5. 反恐人力情报在反恐斗争中面临的难题与对策(中文·扫描件,未能抽取文本)
6. 反人力情报技术和程序
7. 构建公安人力情报网络的实践与思考(中文)
8. 国防部人力情报(HUMINT)培训和认证
9. 军事科学百科全书-人力情报
10. 开源情报与人力情报
11. 美国情报界使用的人力情报(HUMINT)
12. 启发-将人文艺术与科学和人力情报应用于商业
13. 浅谈信息化战争中人力情报的作用(中文)
14. 情报内战"人力情报"与"技术情报"
15. 全力推动公安人力情报工作提档升级(PPT)
16. 人力情报:所有的人,所有的心灵,所有的时间
17. 人力情报和加拿大军队
18. 人力情报收集行动
19. 人力情报职业领域
20. 人力情报指挥官指南
21. 什么是人工智能时代的人力情报
22. 数字人力情报:在情报周期内重新定义社交媒体的使用
23. 数字时代的人力情报 (2)
24. 数字时代的人力情报
25. 网络人力情报行为分析视角
26. 无与伦比的需求:美国军队的人力情报收集人员
27. 英国税务海关总署人力情报来源检查
28. 在打击恐怖主义中适当使用人力情报
29. 战术人力情报和反间谍行动2002
30. 主管反情报、人力情报、附属事务、外国物资和敏感活动
(注:标"中文"者为本土文献;"机器翻译/译介"者注明来源性质,引用时需溯源原文。)
附录二互联网资料来源(代表性,2024–2026)
·ODNI. 首份开源情报战略. 2024.3.
·CrowdStrike. 2025 全球威胁报告(语音钓鱼 +442%). 2025.
·Canadian CSE. 2025 选举 AI 干预报告.
·新华网. 2025.9 AI 安全事件统计.
·Intelligence & National Security. 数字指纹论文. 2025.9.
·Europol. SOCTA 2025 严重有组织威胁评估.
·Freedom House. 2025 网络自由报告.
·Lawfare / GNET. 俄乌 OSINT 与人力情报运用. 2025.
·ExecutiveGov / Stars and Stripes / Ainvest. CIA 数字招募与误发事件. 2025.
·CEPA. Russia's Shadow Warfare. 2025.
·ASPI / GOV.UK. MI6 改革与 Silent Courier. 2025.
·i24 / 中青网. Mossad 伊朗行动与 10·7 复盘. 2025.
·DirittoUE / IGP. 法国 2025 国家情报战略. 2025.
·Irish Times / Nordic Defence Review / 国际在线. 德国 BND 法修订. 2026.
·JIIA / 新浪. 日本情报厅升格与对外情报机构. 2025.
·Long War Journal / Dor Moriah / Iran International / IranWire. 伊朗境外人力情报网络. 2025.
附录三术语对照表
英文 | 中文 |
--- | --- |
HUMINT | 人力情报 |
OSINT | 开源情报 |
SOCMINT | 社交媒体情报 |
SIGINT / IMINT / GEOINT | 信号/图像/地理空间情报 |
Cyber HUMINT | 网络人力情报 |
Liaison | 联络(情报) |
Counterintelligence (CI) | 反情报 |
Clandestine / Covert / Overt | 秘密/隐蔽/公开 |
Deepfake | 深度伪造 |
Hybrid Warfare | 混合战 |
报告原文已上传知识星球
长按识别下面的二维码可加入星球
里面已有万余篇资料可供下载
续费五折优惠

发表评论
发表评论: