研报速递
📄 本文PDF完整版已上传云盘,点击链接保存后可随时查阅:https://pan.quark.cn/s/c3c6f2d547a6
中国出海企业真正卡脖子的,已经不是产品能不能卖出去,而是数据能不能合法采、合法存、合法跨境。
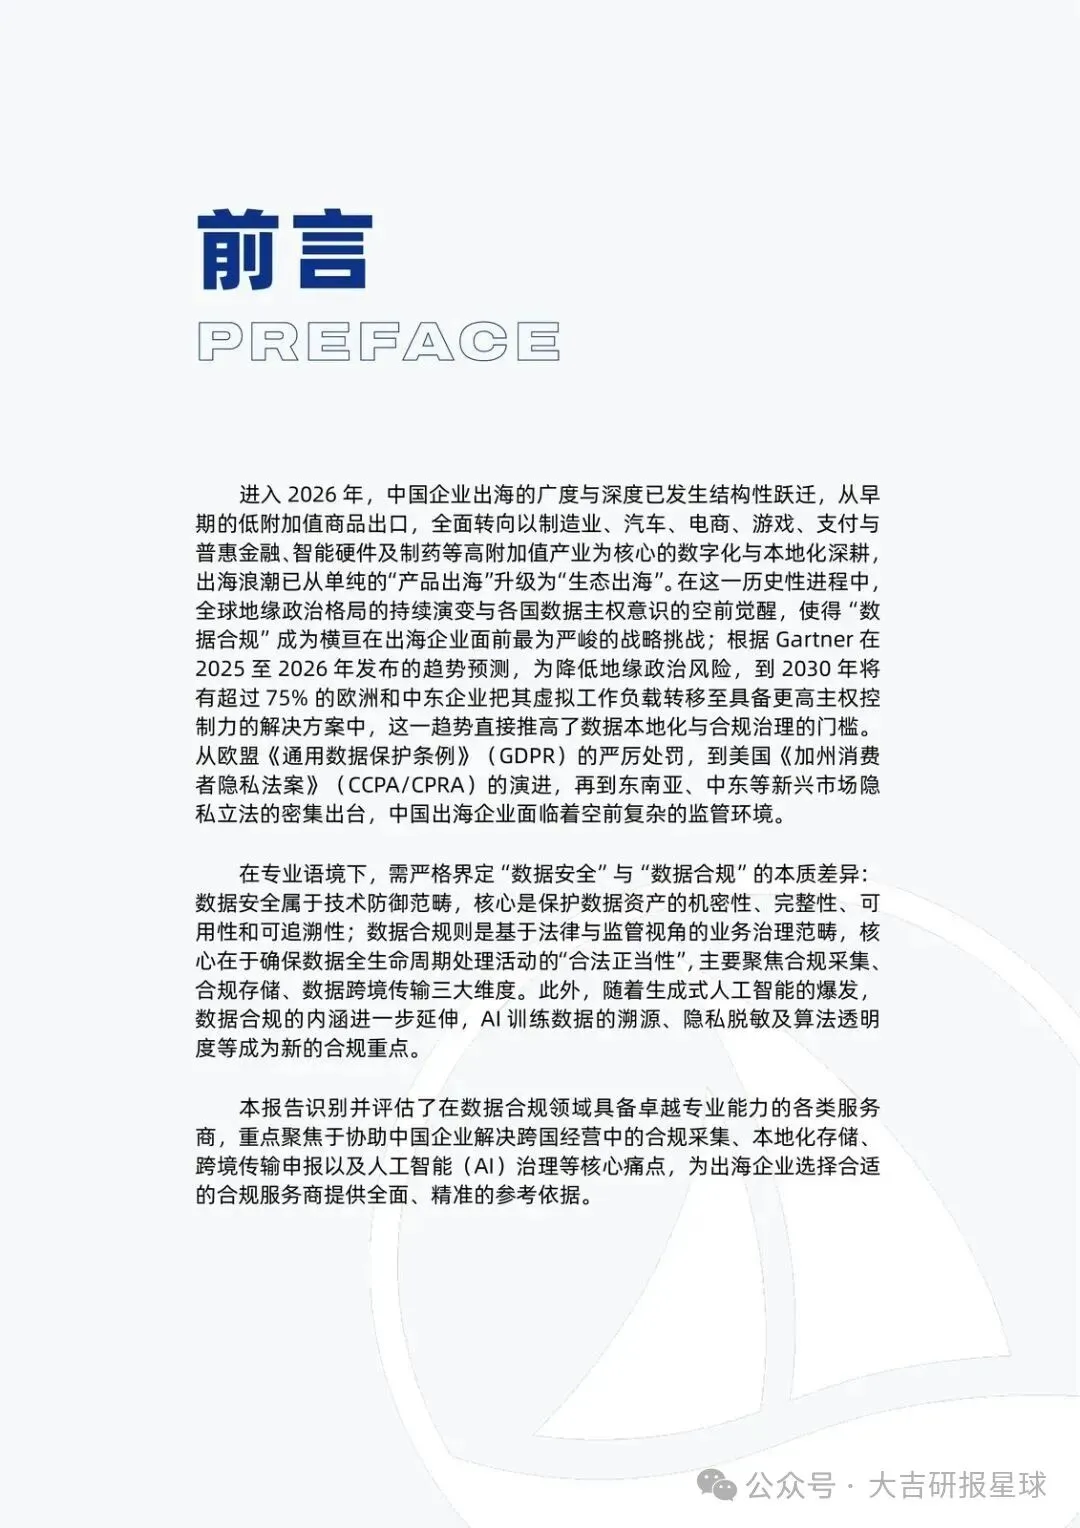
2026 年这条线更硬。出海从卖货变成生态本地化:制造、汽车、电商、游戏、支付、智能硬件、制药一起往深水区走。欧盟 GDPR、美国 CCPA/CPRA、东南亚和中东隐私立法叠在一起,再叠上生成式 AI 的训练数据溯源和算法透明度。Gartner 在 2025–2026 年的趋势判断更直:为压地缘风险,到 2030 年将有超过 75% 的欧洲和中东企业,把虚拟工作负载迁到主权控制力更高的方案里。本地化门槛被直接抬高。
接下来真正值钱的,不是“再找一家律所”,而是分清五类服务商各自吃哪一口,再按行业和生命周期配人。
先把两件事拆开:安全和合规不是一回事
数据安全是技术防御:机密性、完整性、可用性、可追溯。
数据合规是法律与监管视角的业务治理:处理活动必须“合法正当”,主战场就三块——采集、存储、跨境传输。AI 爆发后,训练数据从哪来、怎么脱敏、算法能不能讲清楚,也被塞进同一套账本。
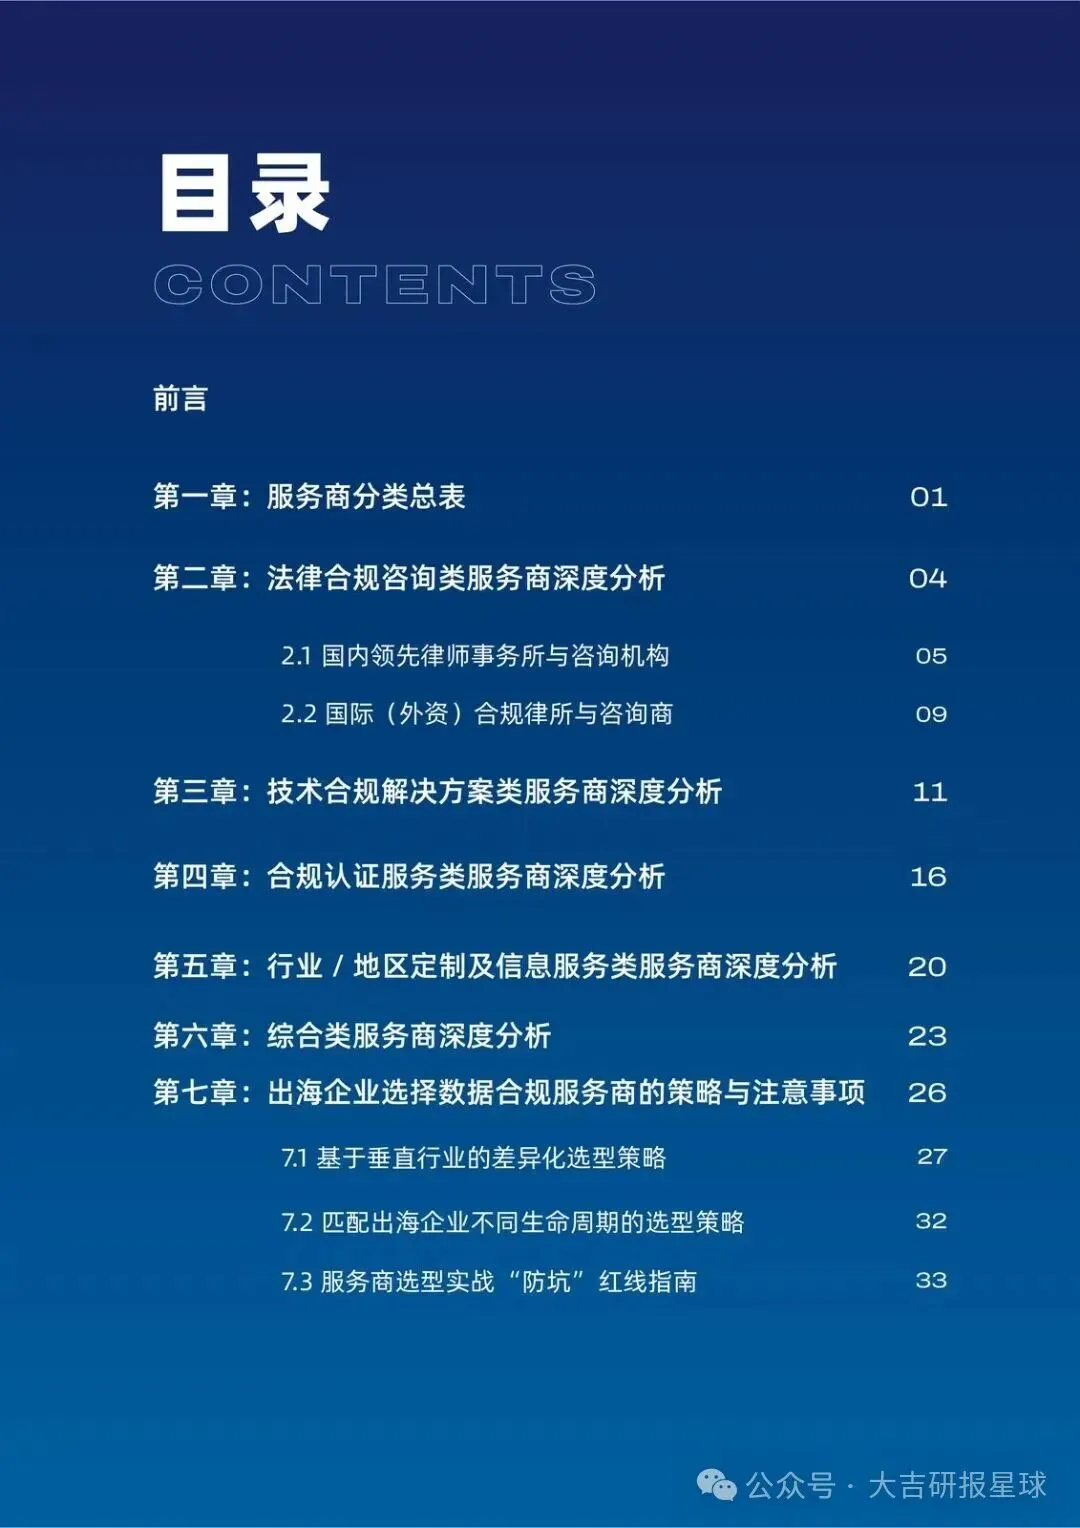
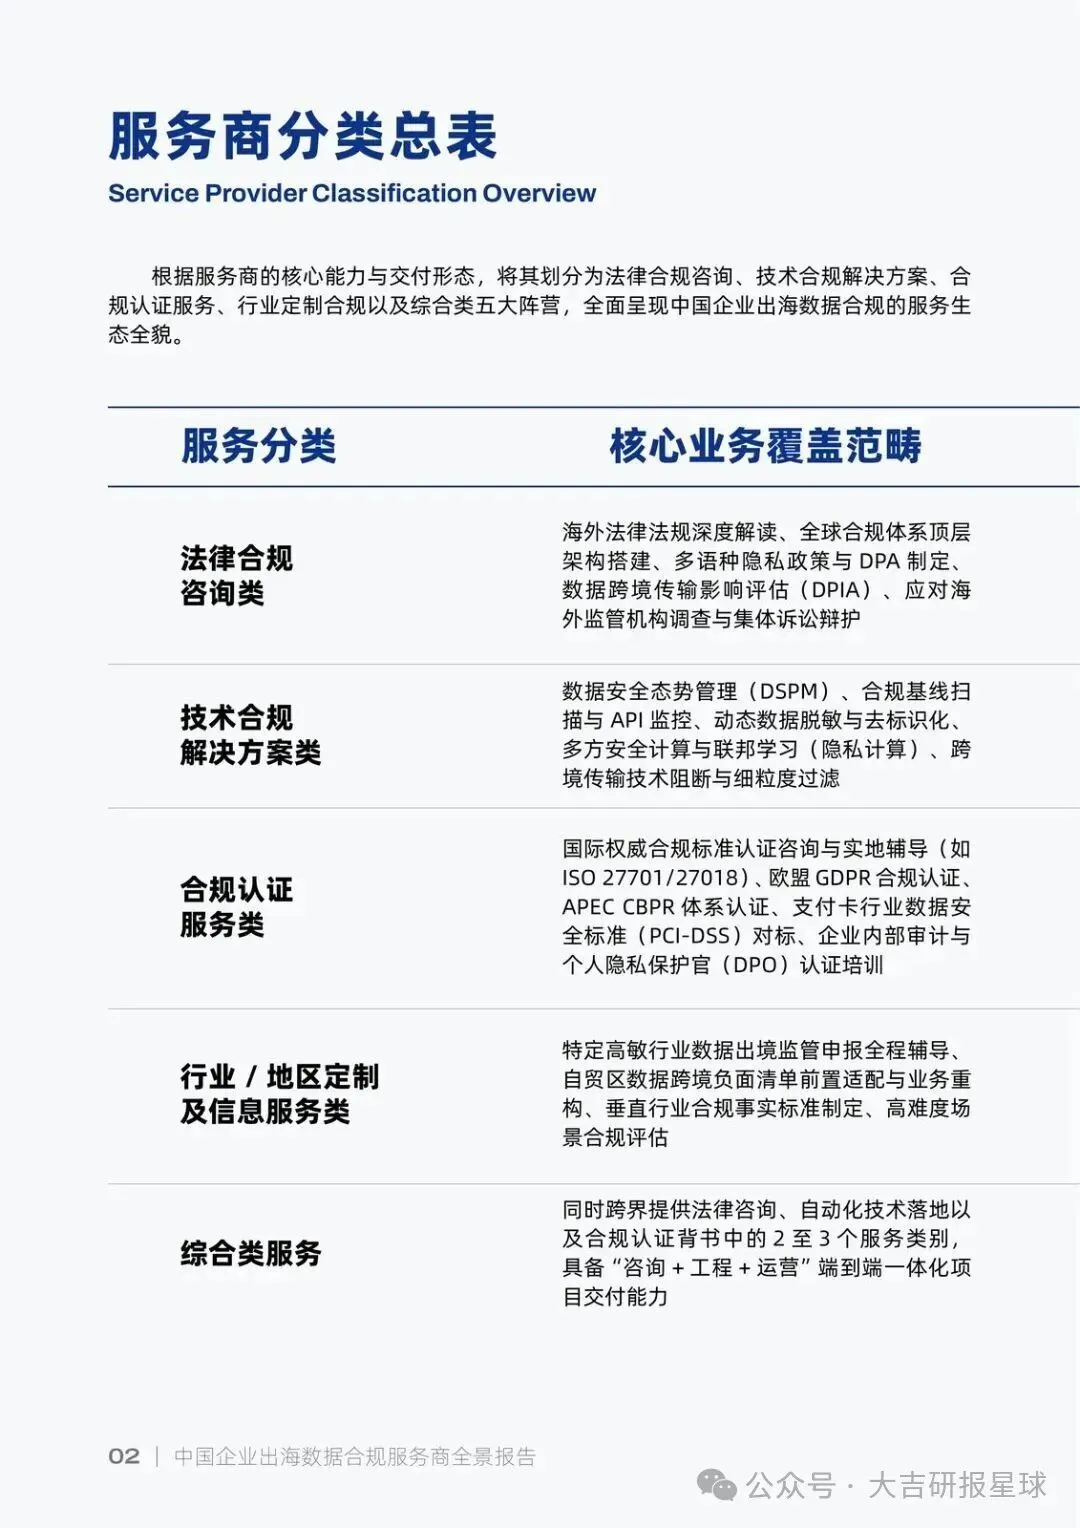
服务商生态也按这个逻辑切开:法律咨询、技术解决方案、认证、行业/地区定制、综合类。法律侧已经从“把隐私政策翻译成多语种”,变成“把业务流程按目的地法改一遍”。技术侧则是 DSPM、API 监控、动态脱敏、隐私计算、跨境阻断。认证侧是 ISO 27701/27018、GDPR、APEC CBPR、PCI-DSS、DPO 培训。定制侧吃高敏行业出境申报、自贸区负面清单、垂直事实标准。综合类同时做咨询、工程、认证里的两到三项。
谁受益:已经有真实跨境流转、并购尽调、监管调查压力的车企、电商、支付、制药。谁会痛:还在把“上了防火墙”当成“过了 GDPR”的团队。
选型别按名气,按行业和阶段
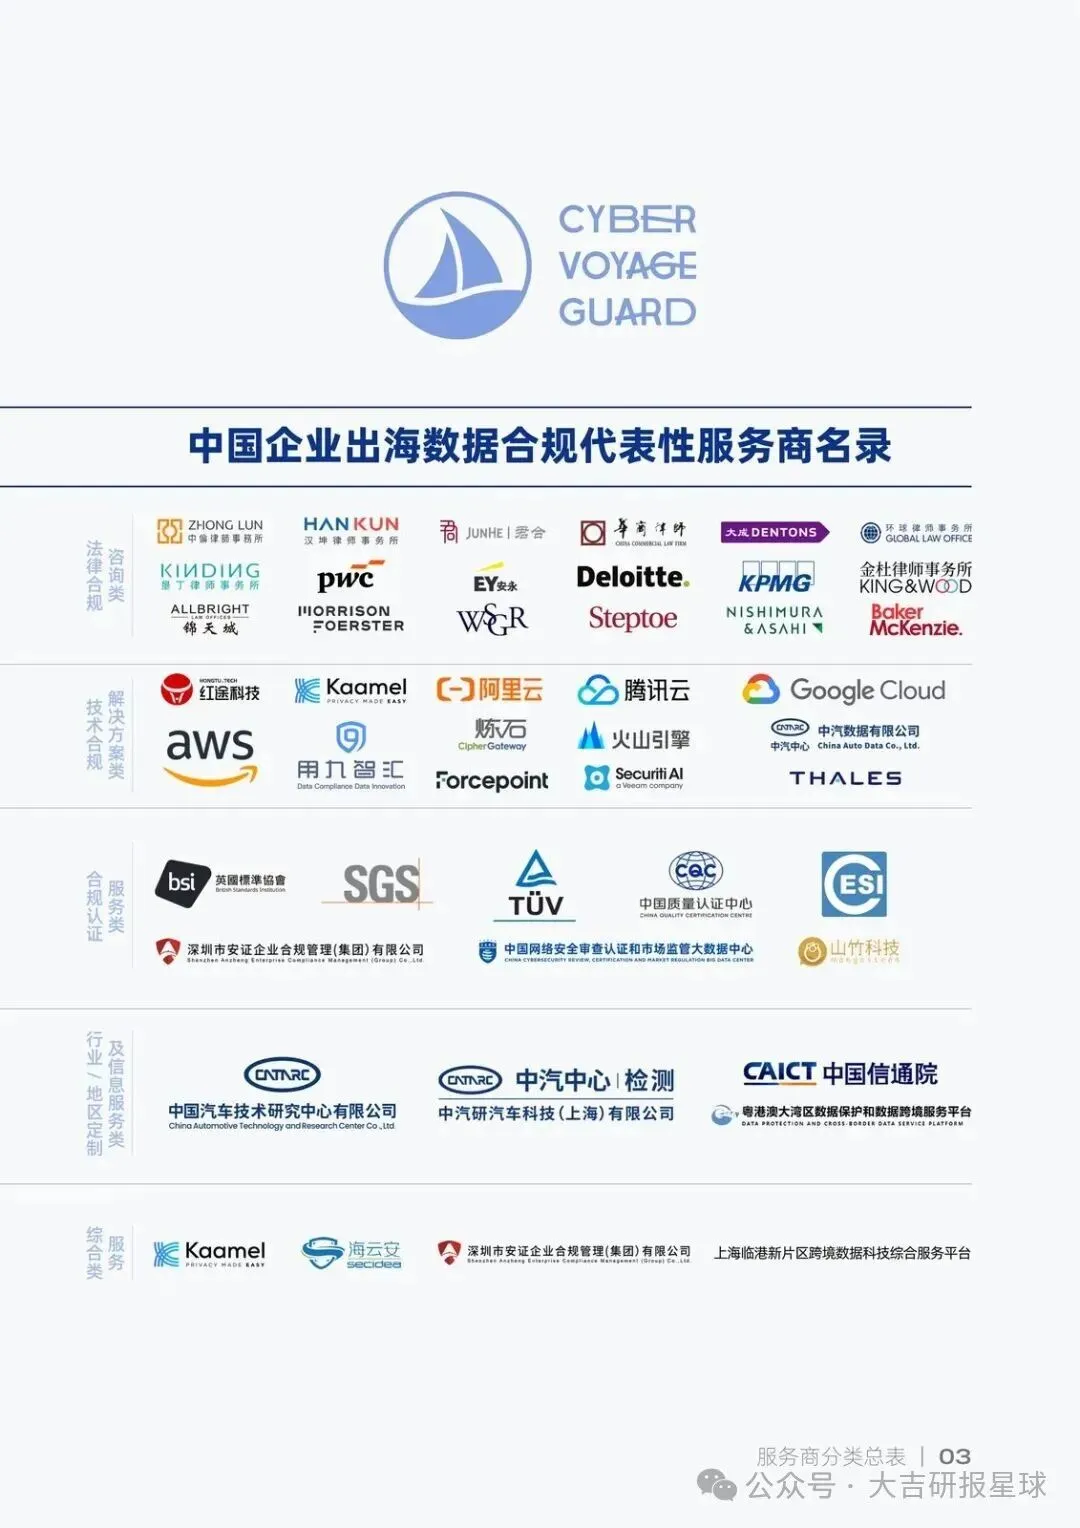
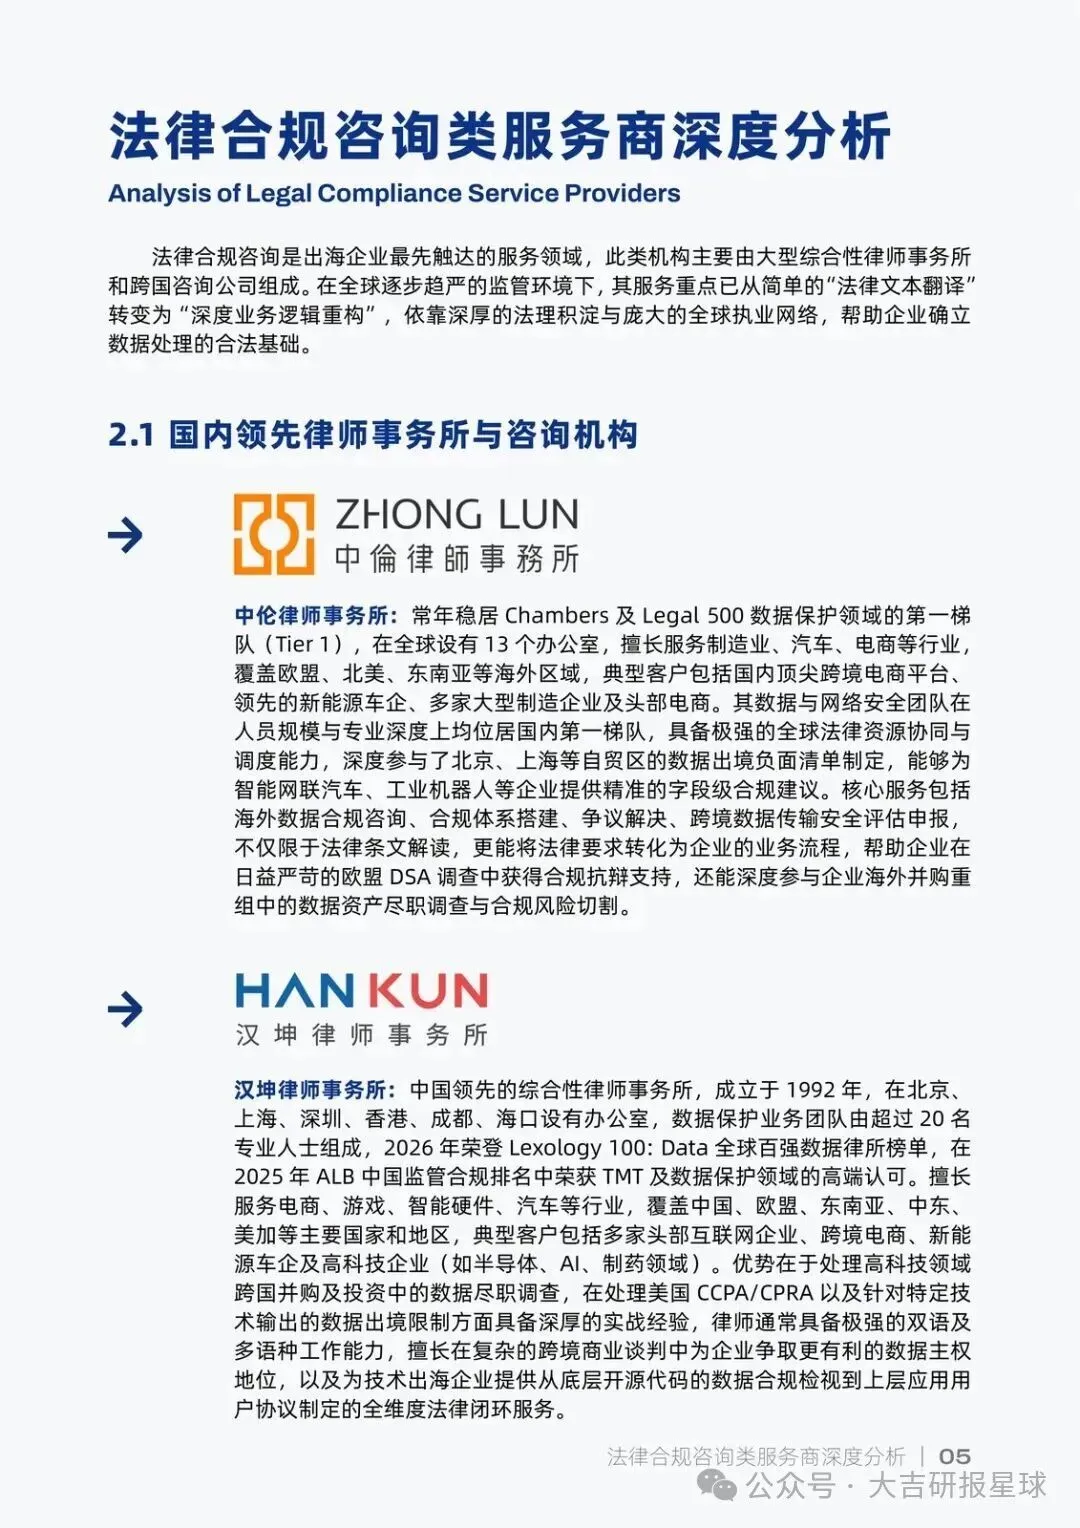
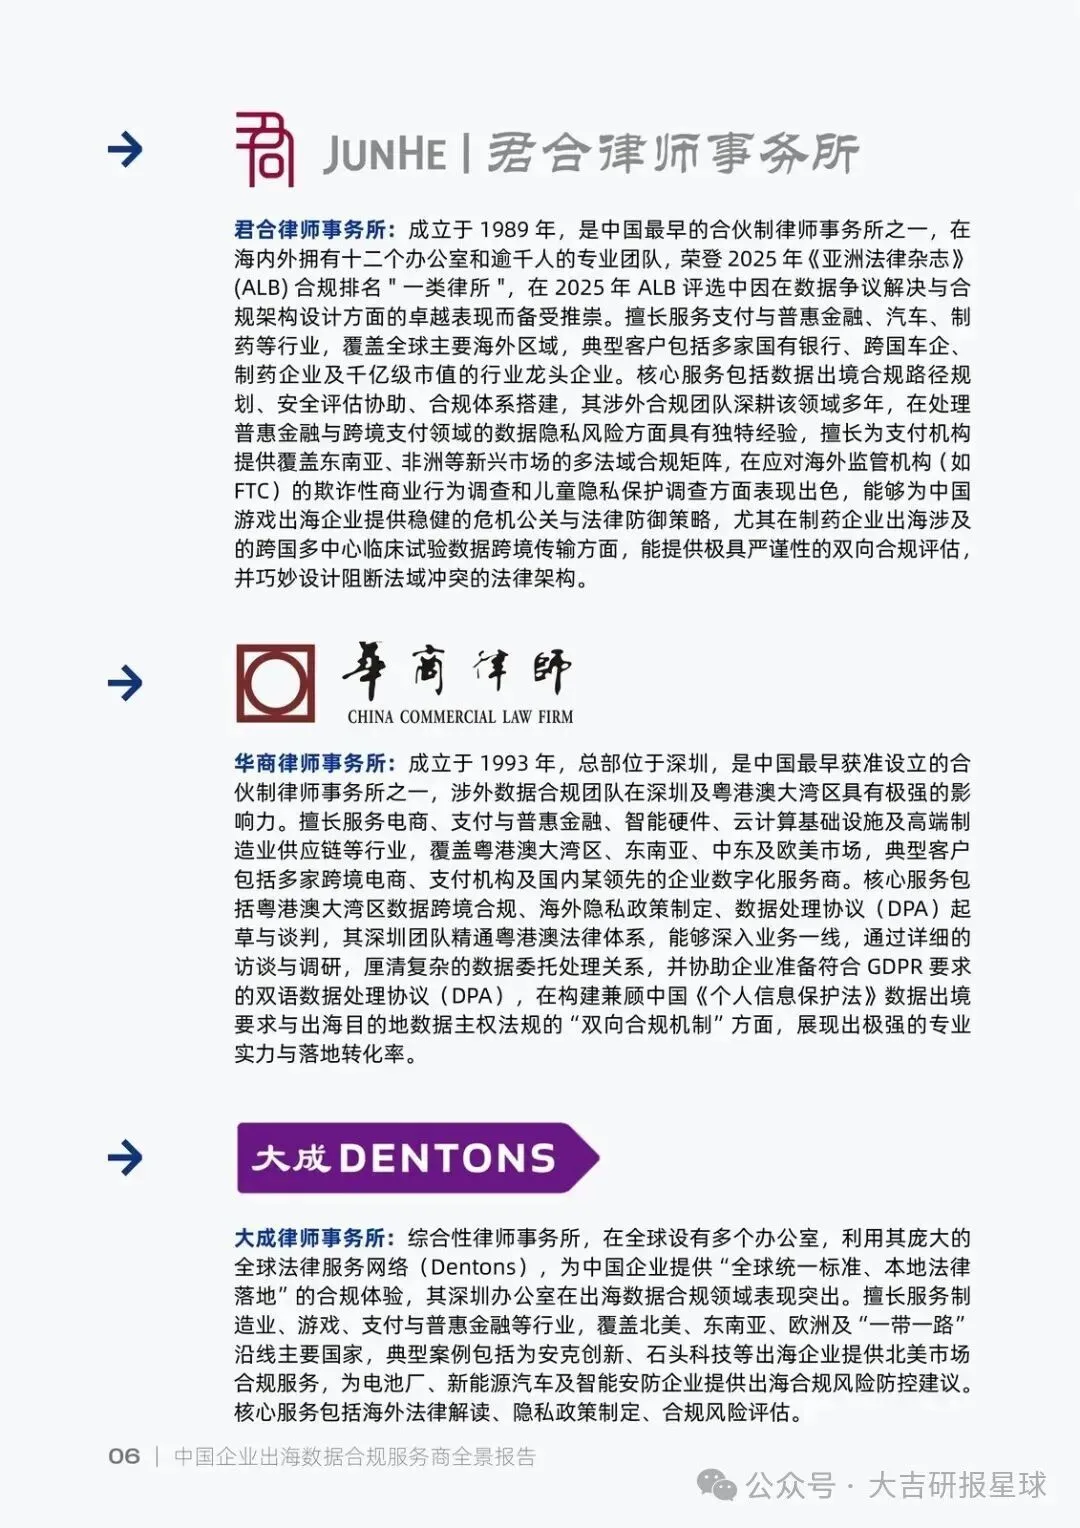
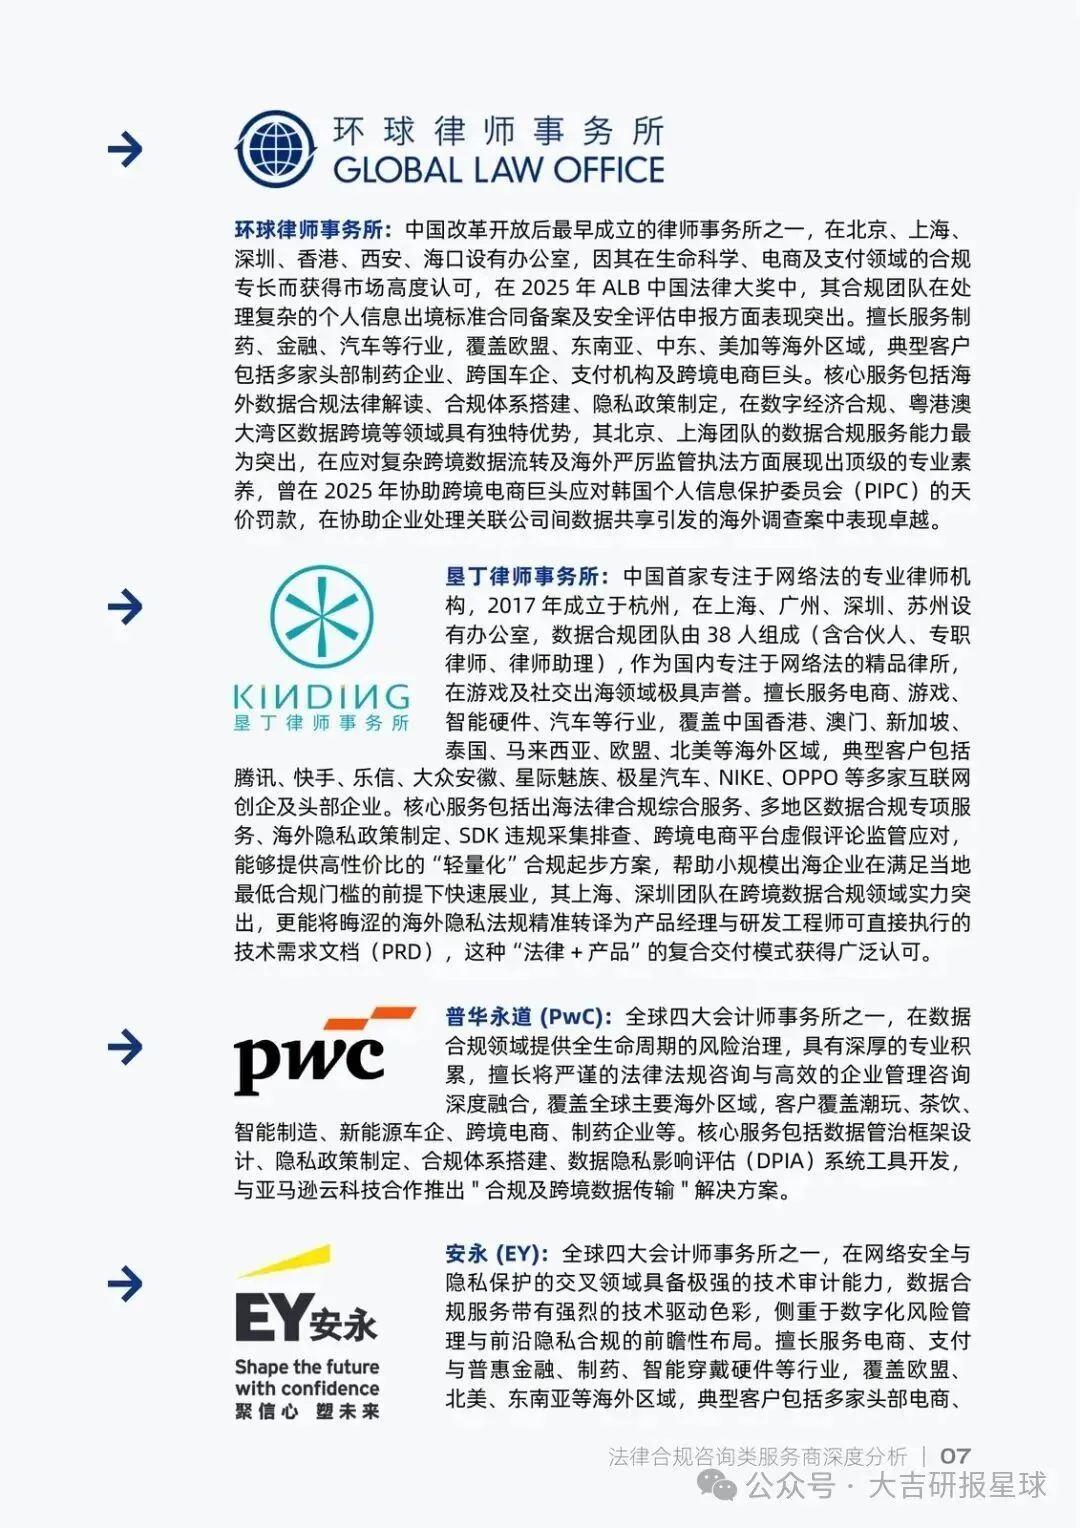
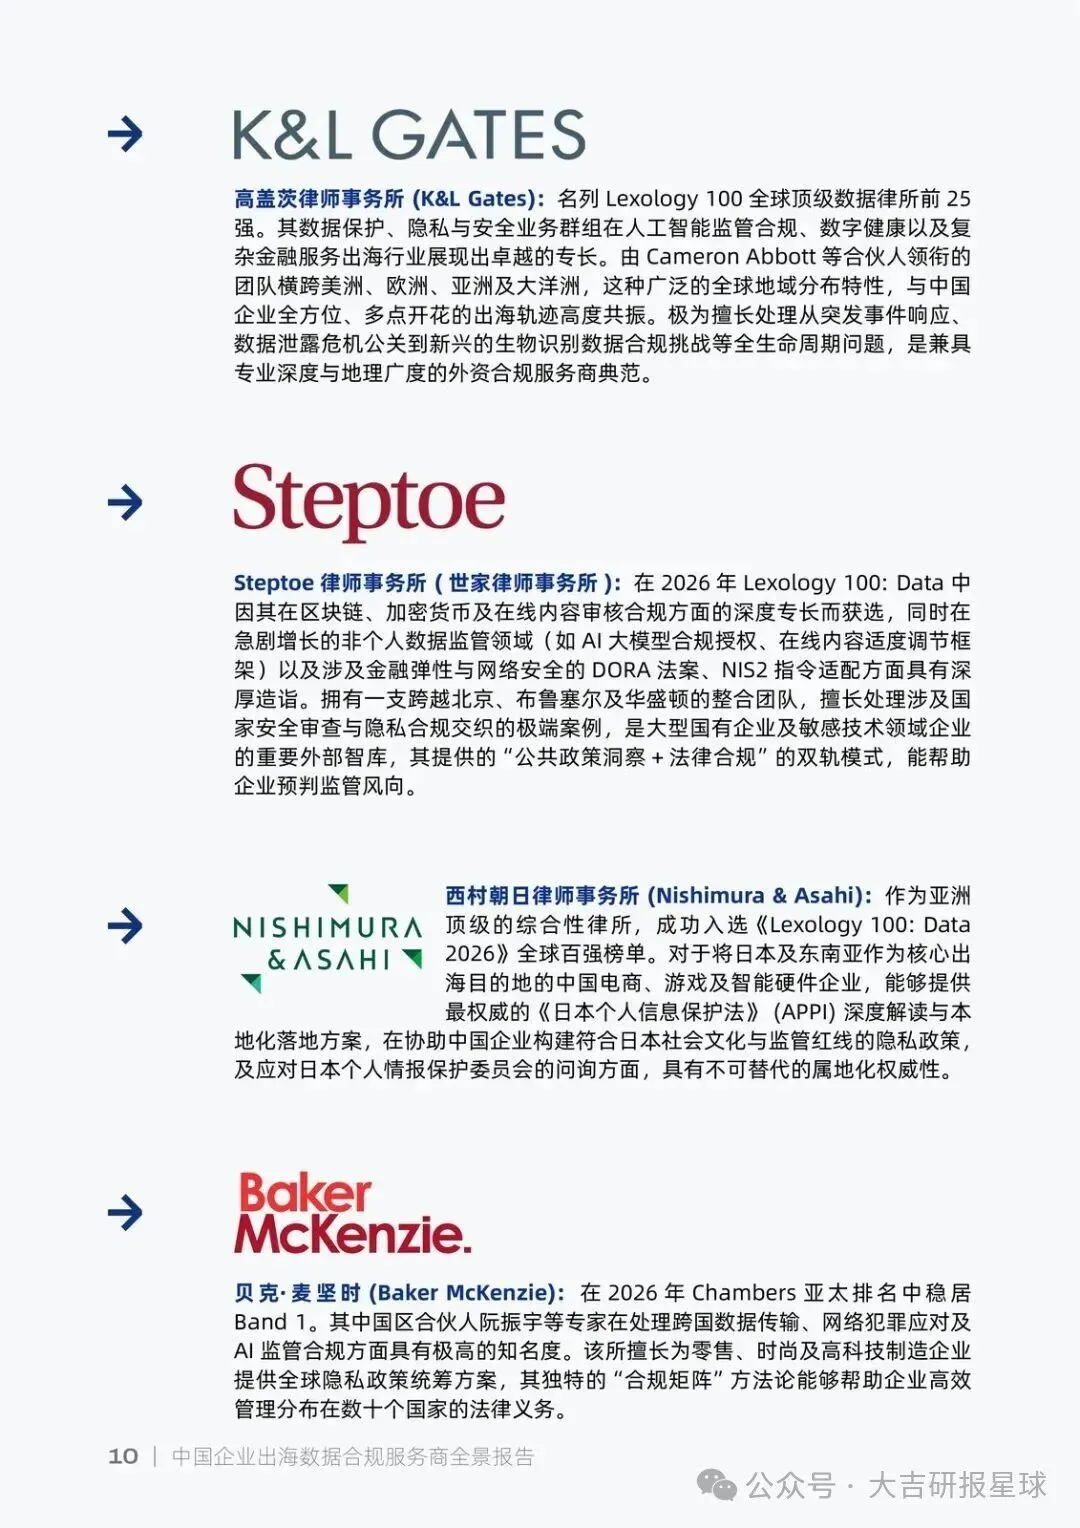
国内律所里,中伦吃制造、汽车、电商,能给到智能网联汽车、工业机器人的字段级建议,还参与过北京、上海自贸区出境负面清单。汉坤更偏高科技并购尽调、CCPA/CPRA 和技术出口限制。君合在支付、普惠金融、制药临床试验跨境上更重。华商吃粤港澳双向合规和 DPA。大成、环球、垦丁各自有北美落地、韩监管罚款应对、网络法专项等切口。
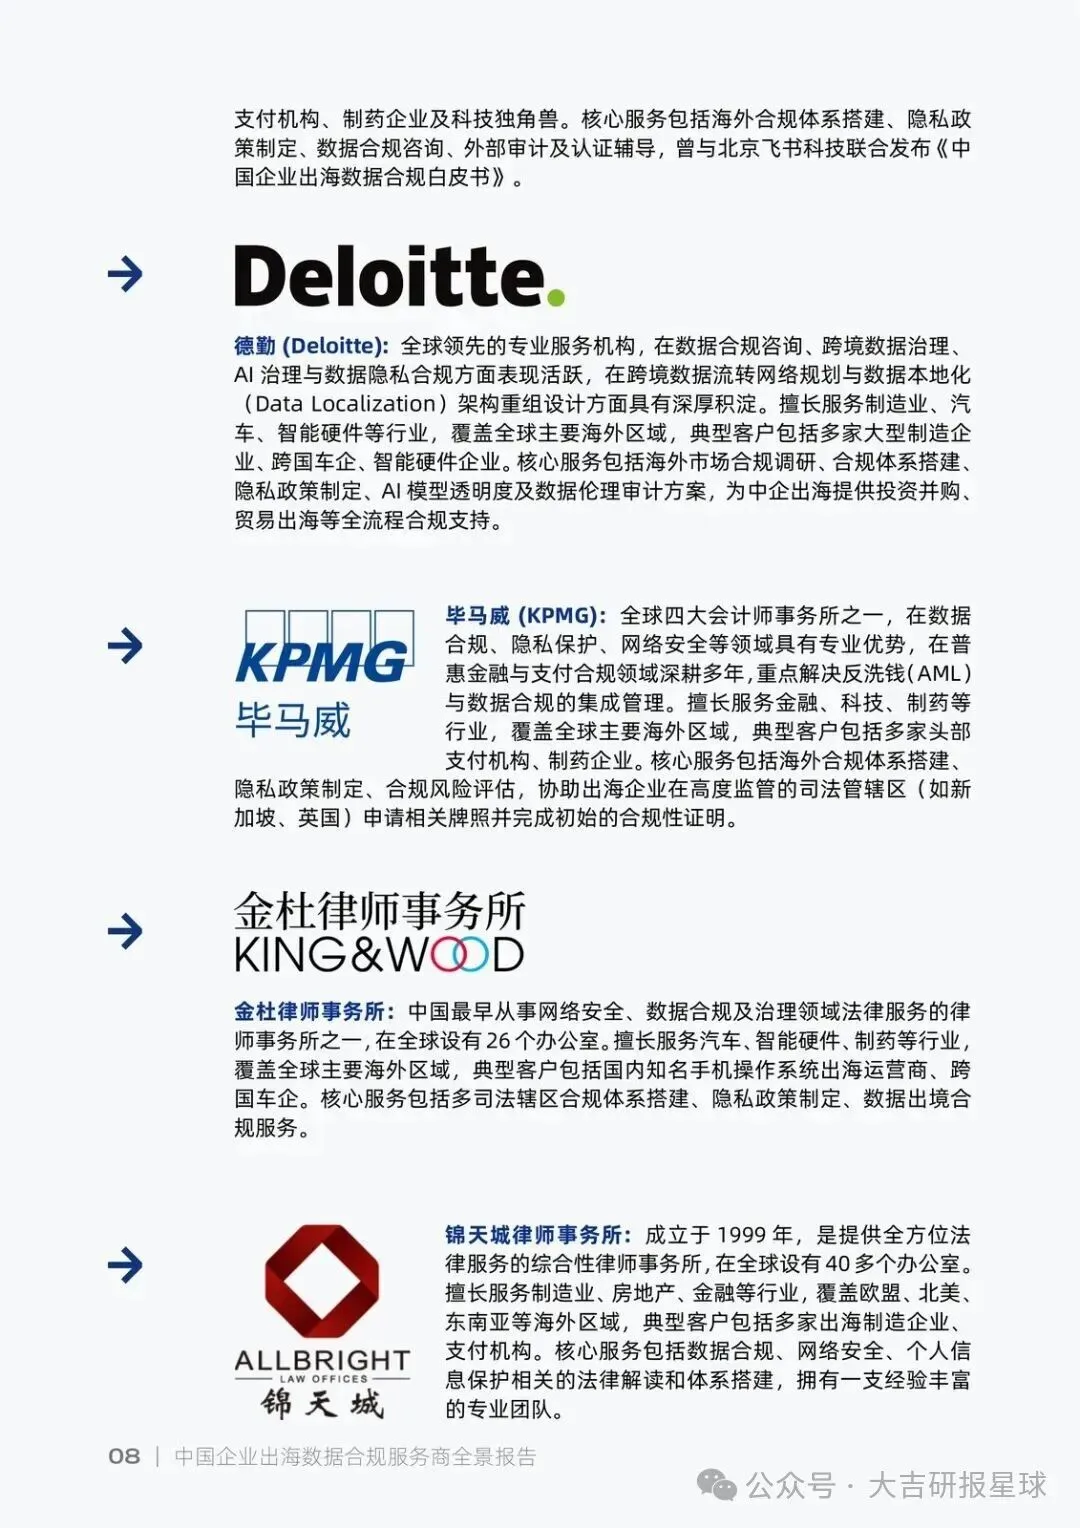
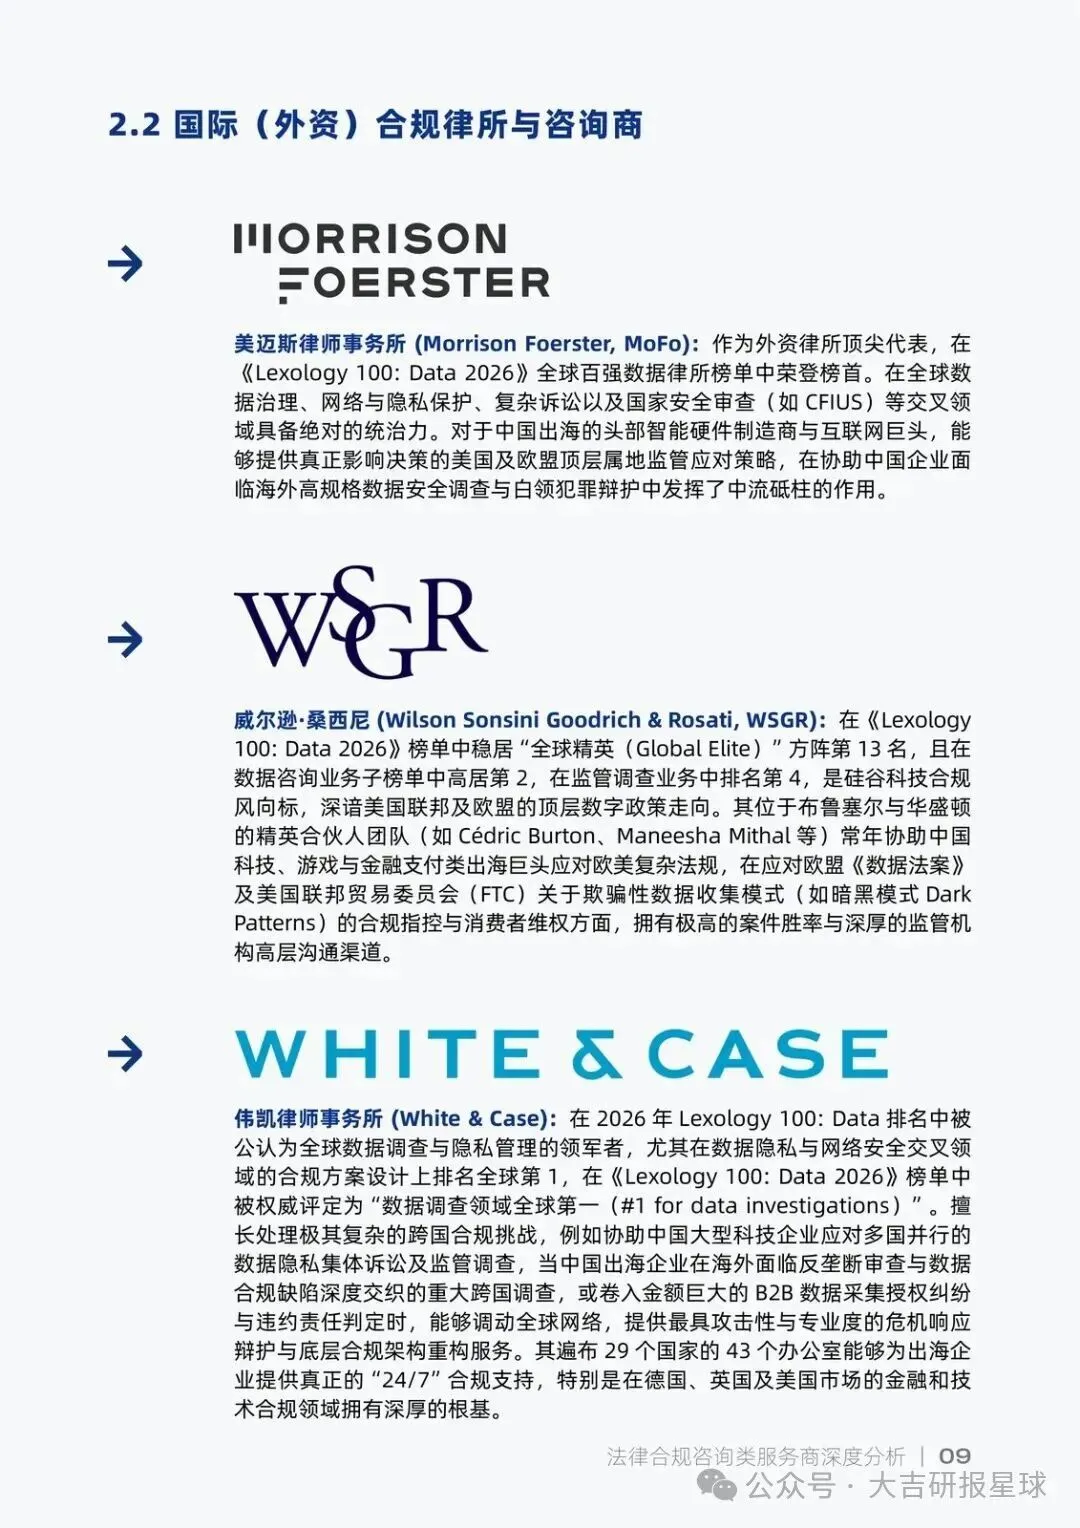
国际所和咨询商的价值,往往在多法域协同和监管抗辩,不在“再写一份中文政策”。技术商解决的是法律意见落不进系统:扫描、脱敏、联邦学习、跨境过滤。认证商解决的是客户尽调和招投标里要的那张牌。
生命周期也要配:早期出海可能先要隐私政策、DPA、合法基础;规模化后是出境评估申报、本地化存储、DPIA;被调查或并购时才是争议解决和风险切割。把认证辅导当日常运营,或者把律所当工程师用,都会烧钱。
现在为什么急,接下来盯什么
急,是因为监管密度、数据主权、AI 训练数据同时加压,而企业还在“产品出海”的组织惯性里。受益的是能把法律要求翻译成字段、接口、存储位置的服务商,以及已经按目的地拆数据架构的出海团队。受损的是一口价买“全球合规套餐”、却说不清采集目的和跨境路径的买家。
可执行观察清单
- 企业内部是否已把“数据安全项目”和“数据合规项目”分账、分责,采集/存储/跨境三条线有没有各自的合法基础文档。
- 目标市场是否出现新的本地化或工作负载主权迁移(对照 Gartner 到 2030 年欧中东 75% 的方向),现有云和 SaaS 合同能否改存储地。
- 选型时服务商是否明确落在五类之一,还是口头“全包”;合同里有没有 DPIA、出境申报、DPA、认证辅导的交付物清单。
- 汽车、支付、制药、游戏等高敏场景,服务商有没有同行业字段级或临床试验/儿童隐私类案例,而不是只有通用 GDPR 话术。
- AI 相关产品是否开始要求训练数据溯源、脱敏和算法透明度材料,现有供应商能否覆盖这一段。
以下为原文预览:
需要查看更多专题研究报告,可以微信扫一扫/长按识别下方优惠券付费成为会员,30000+份报告,随意下载,不受限制,报告涵盖全行业。
【大吉行业专题报告库】:公众号@大吉研报星球
作者 选择加入即可获得:
1. 星球精选专题研报
2. 1v1研报专题定制整理、查找与下载服务
戳“阅读原文”下载报告