行业资讯

加入亿拓客·流量大师 撬动财富之门!!!

Elastic研究报告:96%的SOC已经用上AI,只有18%建立了严格治理机制

wang 2026-11-20 行业资讯
Elastic研究报告:96%的SOC已经用上AI,只有18%建立了严格治理机制
AI已经走进企业安全运营中心,但企业对AI的管理,显然还没有跟上它的普及速度。
11月17日,Elastic发布了一篇关于AI在安全运营中心(SOC)应用现状的研究文章,引用了其委托Dimensional Research开展的一项调查。调查覆盖400多名企业网络安全专业人员,涉及安全管理者和一线从业人员。
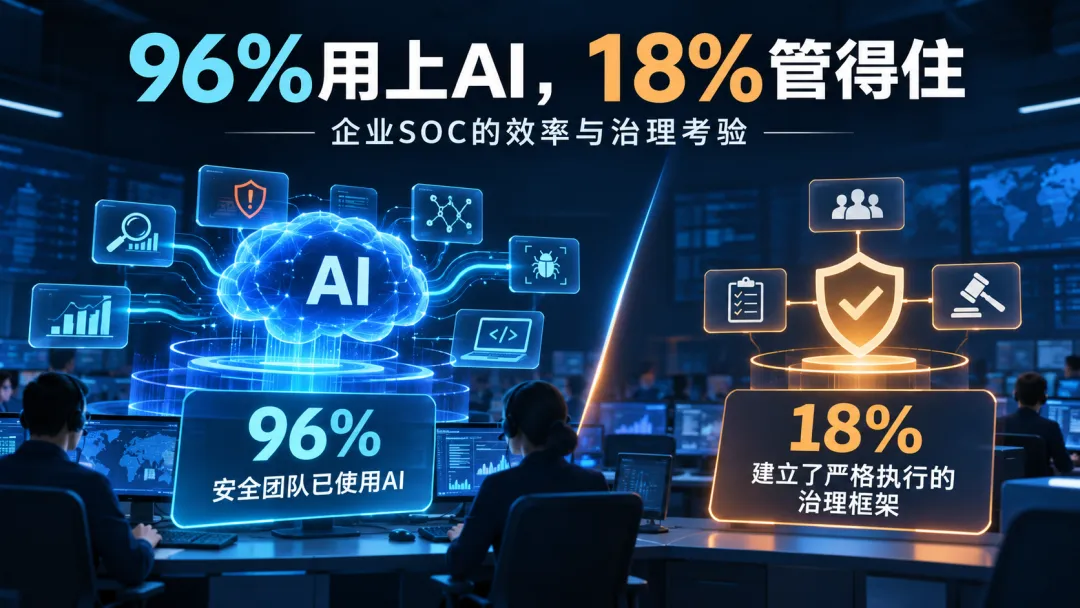
报告中的两个数字值得关注:96%的受访安全团队已经在日常工作中使用AI,但只有18%建立了成熟、正式且得到执行的AI治理框架。
这组数据很有代表性。过去两年,企业在安全运营领域引入AI的速度明显加快,从最初的日志解释、告警摘要,到威胁情报分析、调查辅助,再到如今的AI Agent自动执行安全任务,技术能力不断扩展。然而,很多企业对于AI究竟可以访问哪些数据、执行哪些操作、如何评估其判断是否准确,以及出现问题后如何追溯责任,仍然没有形成完善的管理机制。
对于正在规划下一代SOC的企业来说,这份调查提供了一个值得认真思考的方向:AI已经不再是安全产品中可有可无的附加功能,如何将AI真正纳入企业现有的安全运营体系,才是接下来需要解决的问题。

AI已经成为SOC的日常工具

从调查结果来看,AI在SOC中的应用已经相当普遍,但目前仍主要集中在辅助分析和信息处理环节。
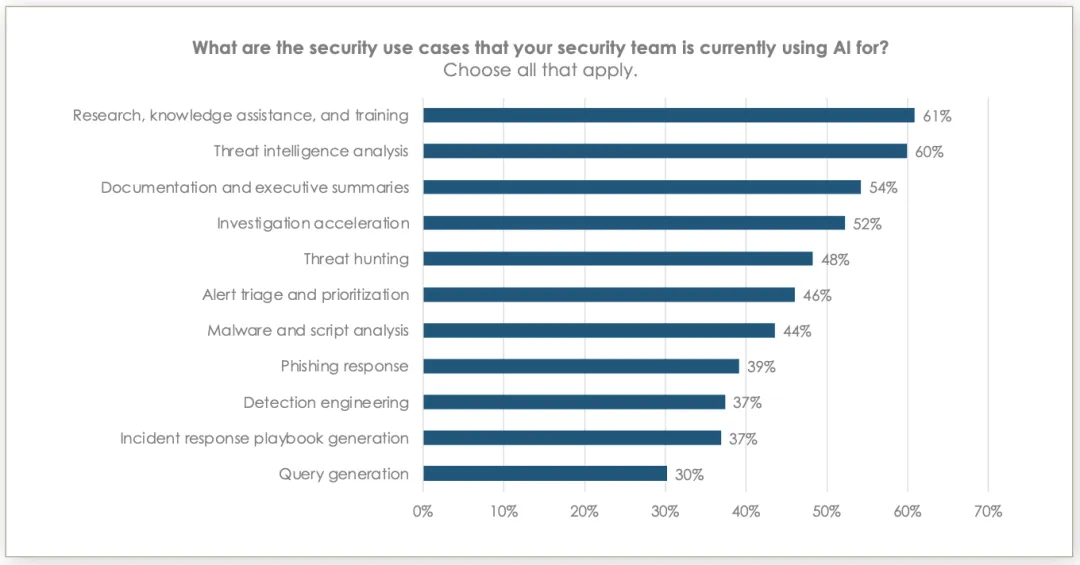
61%的受访团队使用AI进行研究、知识辅助和培训,60%用于威胁情报分析,54%用于文档和管理报告,52%用于加快安全调查,48%用于威胁狩猎。这些应用并不复杂,却恰好覆盖了安全分析师日常工作中最耗费时间的部分。
以一次典型的安全告警调查为例。假设某台Windows服务器出现可疑PowerShell执行行为,分析师需要查看进程启动记录、关联用户登录事件、检查网络连接,再结合威胁情报判断是否存在恶意活动。过去,这些操作通常需要在SIEM、EDR、身份管理平台和威胁情报系统之间来回切换。
有了AI辅助,分析师可以让系统先整理相关日志,解释命令参数的含义,生成调查时间线,并根据已有证据提出进一步检查的方向。对于经验丰富的分析师,这能够减少大量重复操作;对于经验相对不足的团队成员,AI也可以帮助他们更快理解复杂事件。
调查显示,61%的团队认为AI提高了调查速度,53%认为整体安全态势有所改善,48%认为检测质量有所提升。虽然这些数据属于受访者的主观评价,但至少说明,AI已经开始在实际安全运营中产生可感知的价值。
不过,AI帮助分析师更快获得信息,并不意味着它已经具备独立判断所有安全事件的能力。安全调查往往需要结合企业自身的业务环境,一条异常命令可能是攻击行为,也可能是管理员执行的正常维护操作。如果缺少资产背景、用户身份和历史行为信息,即使模型本身能力很强,也可能给出错误结论。

调查效率提高了,运营成本却未必下降

企业引入AI,通常希望提高安全运营效率,减少重复工作,并在一定程度上缓解安全人才不足的问题。从实际反馈来看,效率提升确实存在,但成本也随之增加。
调查中,57%的受访者表示,AI带来了额外的Token、工具和软件许可费用。这一结果值得企业在规划AI SOC时特别注意。
目前不少企业的AI应用仍然比较分散。安全分析师可能使用通用大模型解释日志,利用安全平台内置AI功能分析告警,再通过内部开发的Agent查询其他系统。不同工具分别计费,也需要各自维护权限、配置和使用记录。随着调用量增加,企业可能发现AI费用增长很快,却很难准确判断这些支出究竟带来了多少实际收益。
尤其是在Agent场景下,成本计算比普通聊天更加复杂。一个Agent为了完成安全调查,可能需要多次查询Elasticsearch、调用威胁情报接口、读取资产信息,再由模型反复分析结果。如果每次调用都携带大量历史上下文,Token消耗会随着任务执行逐渐增加。
因此,企业不能只比较不同模型每百万Token的价格,也不能简单地把调用次数作为AI应用效果的衡量标准。
更合理的做法,是围绕完整的安全调查任务进行成本核算。例如,一次告警调查从开始到结束需要多长时间,消耗多少Token,调用了多少次工具,最终结论是否准确,是否需要人工重新调查,以及相比原有流程究竟节省了多少时间。
如果一个AI Agent能够在两分钟内生成调查报告,但报告经常存在事实错误,需要分析师花费十分钟重新验证,那么它的实际价值就值得重新评估。
企业真正需要优化的,是完成一次有效安全调查的总体成本,而不是单次模型调用价格。

工具越来越多,安全数据却可能越来越分散

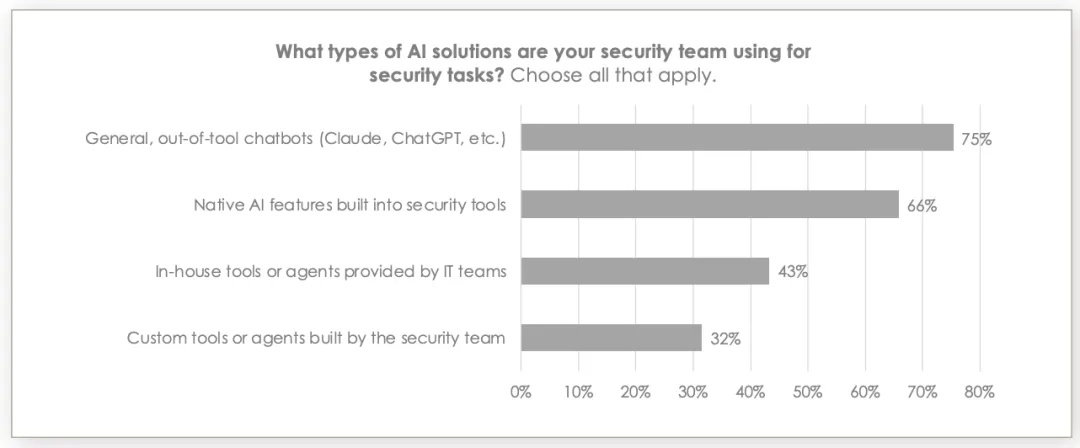
调查还发现,75%的团队正在使用通用AI聊天工具,66%使用安全产品内置AI功能,43%使用IT部门开发的工具,32%使用安全团队自行构建的Agent。
这些数字并不是相互排斥的市场份额,而是反映了企业SOC中AI工具并存的现实情况。
通用AI工具使用方便,能够快速解决日志解释、脚本编写和知识查询等问题,但它通常无法直接理解企业完整的安全环境。分析师需要手动提供日志、告警和背景信息,而这些内容往往分散在不同平台中。
这不仅影响效率,也带来了新的数据安全风险。
安全日志中可能包含员工账户、内部IP地址、设备名称、应用接口、访问令牌,甚至某些业务系统的敏感信息。如果分析师为了方便调查,将完整日志直接复制到未经企业批准的外部AI服务中,就可能绕过原有的数据访问控制和审计流程。
另一方面,缺少完整上下文的AI也容易产生判断偏差。比如某个账户在短时间内出现大量认证失败,单独看可能只是密码错误;但如果结合终端行为、VPN登录和云平台访问记录,就可能发现这是一次正在进行的身份攻击。
这也是为什么企业AI SOC不能仅仅依靠一个性能强大的模型。模型负责分析和推理,而可靠的数据基础、统一的身份关联以及受控的工具访问机制,决定了它能够获得什么样的证据。
对于已经使用Elasticsearch建设安全数据平台的企业,这恰恰是值得继续发挥的优势。网络、终端、身份、云平台和应用日志可以通过统一的数据模型进行关联,再通过受控接口提供给AI Agent使用。这样既减少了分析师在多个系统之间复制数据的工作,也更容易落实访问权限和审计要求。

AI Agent进入SOC,执行权限成为新的管理难题

随着AI Agent逐渐具备工具调用能力,安全运营正在从辅助分析向自动化执行延伸。过去AI主要回答问题,现在它可能直接查询日志、创建工单、调用安全工具,甚至执行账户封禁和终端隔离操作。
这使AI治理的重要性进一步提高。
Elastic的调查显示,52%的团队要求AI采取任何行动之前都必须获得人工授权,43%的团队允许AI执行低风险任务,但对影响较大的操作仍然要求人工核验。只有3%的团队允许AI在没有人工介入的情况下自主采取其认为适当的行动。
与此同时,89%的受访者认为,未来SOC的发展方向是Agent自动化与细致的人工监督相结合。
这些结果表明,安全团队并不排斥自动化,真正让他们谨慎的是AI执行操作后可能产生的影响。
例如,AI生成一份不够准确的告警摘要,最多可能让分析师多花一些时间。但如果AI误判了某个业务系统的网络连接,并直接调用防火墙接口实施阻断,就可能造成生产业务中断。
因此,企业需要根据操作风险设计不同的授权机制。日志查询、威胁情报检索、事件摘要等只读任务,可以在明确权限范围后自动执行;创建工单、生成检测规则建议等操作,可以允许Agent完成准备工作,再由分析师确认;涉及封禁账户、隔离服务器、修改防火墙策略等高影响操作,则需要更严格的审批和执行验证。
这里还有一个容易忽视的问题:即使某个工具本身只提供有限权限,多个工具组合起来,也可能让Agent获得超出预期的实际操作能力。因此,权限设计不仅要检查单个工具,还要考虑完整任务流程中的权限传递和操作组合。
对企业来说,AI Agent的权限管理应当和员工账户、自动化脚本及服务账号一样,遵循最小权限原则,而不能因为它使用自然语言交互,就把它视为普通聊天工具。

AI做出的每一次判断,都需要能够追溯

传统SOC在处理安全事件时,通常需要保留告警记录、调查证据、分析师操作和最终处置结果。这些信息不仅用于日常复盘,也可能成为合规审计和安全事件调查的重要依据。
AI Agent参与之后,这套机制仍然需要保留,而且需要覆盖更多环节。
假设一个Agent判断某个用户账户存在被盗风险,并建议将其禁用。安全团队不仅需要知道最终建议,还应该能够查看Agent使用了哪些日志、执行了哪些查询、参考了哪些威胁情报,以及哪些证据支持这一判断。
如果后续发现判断错误,企业还需要能够确认是原始数据不完整、检索结果有偏差、模型推理错误,还是工具调用过程中出现了异常。
这意味着AI SOC不能只保存最终生成的调查报告,还需要记录必要的模型调用信息、工具执行过程、数据来源、审批结果和实际操作结果。
但记录越完整,并不意味着越安全。Agent执行轨迹中可能包含敏感日志、查询参数和访问凭证,如果不加控制地长期保存,同样会形成新的安全风险。
因此,审计记录需要在可追溯性和数据最小化之间取得平衡,对敏感字段进行脱敏,并根据不同数据类型设置合理的访问权限和保留周期。

Elastic Security如何支撑可治理的AI SOC

从技术架构来看,企业建设AI SOC并不一定需要重新部署一套独立的安全平台。对于已经使用Elastic Security的企业,更现实的路径是在现有安全数据与检测体系上逐步引入AI能力。
首先仍然是数据基础。通过Elastic Agent、Beats、Logstash或其他接入方式,将网络设备、Windows/Linux、终端安全、身份认证、云平台及业务应用的安全日志汇集到Elasticsearch,并尽可能按照ECS进行标准化。
在此基础上,Elastic Security的检测规则、EQL、ES|QL和机器学习能力可以继续承担异常发现与事件关联工作。AI Agent则可以通过受控工具接口检索相关证据,协助分析师整理调查结果。
例如,当SIEM产生一条可疑登录告警后,Agent可以查询同一账户最近24小时的认证记录,检查相关终端是否存在异常进程,关联网络连接和威胁情报,最后生成一份包含证据来源的调查摘要。
分析师可以在Elastic Security的Timeline和Cases等调查流程中核对这些结果,再决定是否需要采取进一步措施。
如果企业希望实现自动化响应,可以结合经过授权的工作流或外部SOAR平台,根据不同操作的风险等级配置审批机制。
与此同时,还需要为AI Agent建立独立的运行评测体系。除了模型响应时间和Token消耗,更应该关注调查结论准确率、误报处理效率、人工复核工作量以及实际处置效果。
需要强调的是,完整的AI治理体系并不是部署一个Agent就能自动获得的。工具权限、审批流程、成本统计和执行审计需要结合Elastic具体版本、许可功能、外部集成及企业内部安全流程共同设计。

AI SOC的价值,最终仍然要回到安全运营本身

Elastic的调查还发现了一个有意思的现象:26%的高管认为AI没有带来负面影响,而一线从业人员中持相同看法的比例只有6%。
管理层通常更关注AI项目是否已经落地、覆盖了多少业务场景、整体效率是否提高;一线分析师则更容易感受到工具切换、结果验证、误判返工和新增流程带来的负担。
这也提醒企业,在评价AI SOC建设效果时,不能只看产品演示中Agent完成了多少操作,也不能仅以AI使用人数和调用次数衡量成功。
真正值得关注的,仍然是安全运营中的实际指标:重大事件能否更早发现,告警调查时间是否缩短,误报是否减少,分析师是否能够处理更多高价值任务,以及自动化响应是否引入了新的业务风险。
这些指标需要在真实环境中持续验证,而不是仅依靠模型Benchmark或厂商演示。
过去企业评估SIEM平台,主要比较数据接入、搜索性能、检测规则、存储成本和事件调查能力。进入AI Agent阶段之后,数据治理、工具权限、执行审计、模型评测和任务级成本管理,也将逐渐成为SOC方案的重要组成部分。
Elastic此次调查中的96%和18%,并不是要说明AI在安全运营中存在根本性问题。相反,它表明AI的应用已经走在了治理体系建设之前。
对于企业来说,下一阶段的重点不应只是继续增加AI功能,而是让这些能力真正融入现有的安全运营流程,在提高调查效率的同时,保留必要的人工监督、权限约束和审计能力。
AI可以帮助安全团队更快完成调查,但企业仍然需要知道它为什么得出这个结论、使用了哪些数据,以及它被允许做什么。
这才是AI从个人效率工具走向企业级安全运营能力的关键。

参考资料

Elastic,《How security leaders see AI being used in the SOC》,2026年11月17日。https://www.elastic.co/blog/how-security-leaders-see-ai-being-used-in-the-soc

Elastic / Dimensional Research,《AI Adoption in the SOC》,调查报告。https://www.elastic.co/resources/security/report/ai-adoption-soc

Elastic Security Labs,《Inside Elastic's agentic SOC: How we took AI alert triage from 60% to 92% accuracy》,2026年8月25日。

https://www.elastic.co/security-labs/blog/alert-triage-agentic-soc-self-correcting-agents
猜你喜欢