研报速递
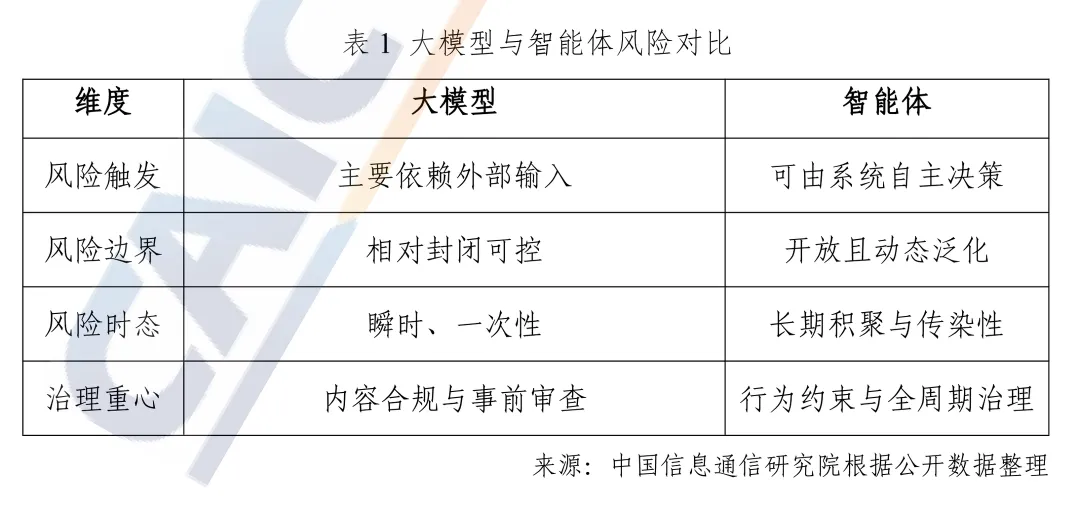
治理对象变了:从一个模型,到一个行动整体
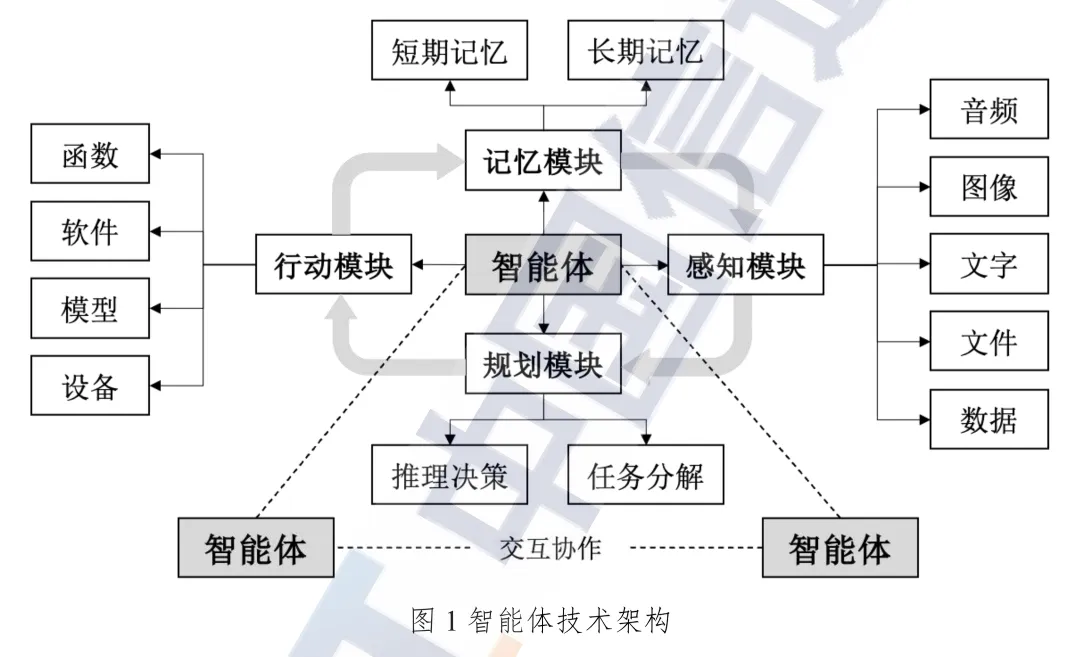
模型层:回答是否可靠,是否存在幻觉、偏见和不当内容,能力边界在哪里。 应用层:任务怎样拆解,调用哪些工具,获得哪些权限,记忆如何保存,失败后能否恢复。 组织层:谁设定目标,谁批准高风险动作,谁监测运行,出现异常由谁接管和负责。
行为治理:不仅看结果,还要看它怎样完成
工具治理:连接能力,也连接风险
工具从哪里来:由官方、自建团队还是第三方提供,是否经过准入审查? 工具能做什么:读取还是写入,是否涉及对外通信、资金、删除或配置变更? 工具能接触什么:需要哪些数据和凭证,是否符合最小权限,不同安全域是否隔离? 调用是否受控:输入参数、返回结果和异常状态如何校验,是否可能把不受信内容带入下一步任务? 变化如何管理:版本升级或能力变化后是否重新评估,出现异常能否快速停用并撤销权限?
记忆治理:不是记得越多越好
审计所需的必要元数据:包括哪个智能体、在谁的授权下、何时调用了什么工具、执行了哪类操作、结果状态如何,以及异常如何处置。这些信息用于还原行为链。 敏感交互内容与具体推理过程:不默认完整保存,能少则少,必要的脱敏后保存,并设置访问权限和明确期限,到期删除。
把三层框架变成企业的上线检查
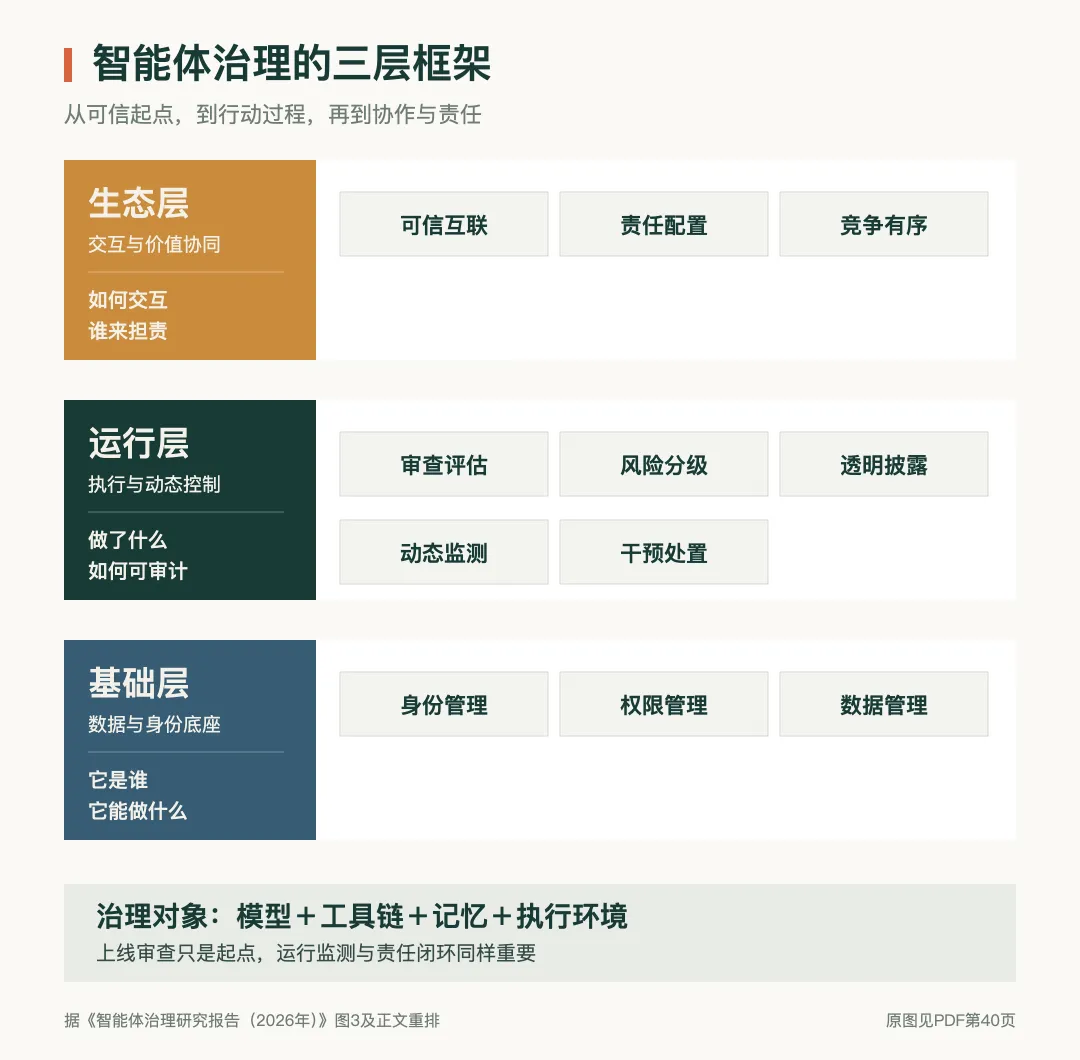
基础层关注身份、权限和数据,回答“它是谁、它能做什么”; 运行层关注评估、透明、监测和干预,回答“做了什么、如何可审计”; 生态层关注责任配置与可信互联,回答“如何交互、谁来担责”。[1]
谁负责:是否明确具体智能体、开发运营主体、使用主体和业务负责人,而不是只有一个技术名称? 能做什么:任务边界、决策权限和有效期限是否清楚,哪些动作必须人工审批? 能用哪些工具:工具来源、版本、数据范围和读写权限是否登记,变化后是否重新评估? 会记住什么:组织记忆与用户记忆是否隔离,保存期限、访问权限和删除机制是否明确? 怎样留痕与接管:能否还原授权、工具调用、执行结果和异常处置,是否有有效的监测、熔断与人工接管? 出错谁承担责任:模型、工具、集成、部署和业务使用各方,是否按照实际控制范围明确责任与处置流程?
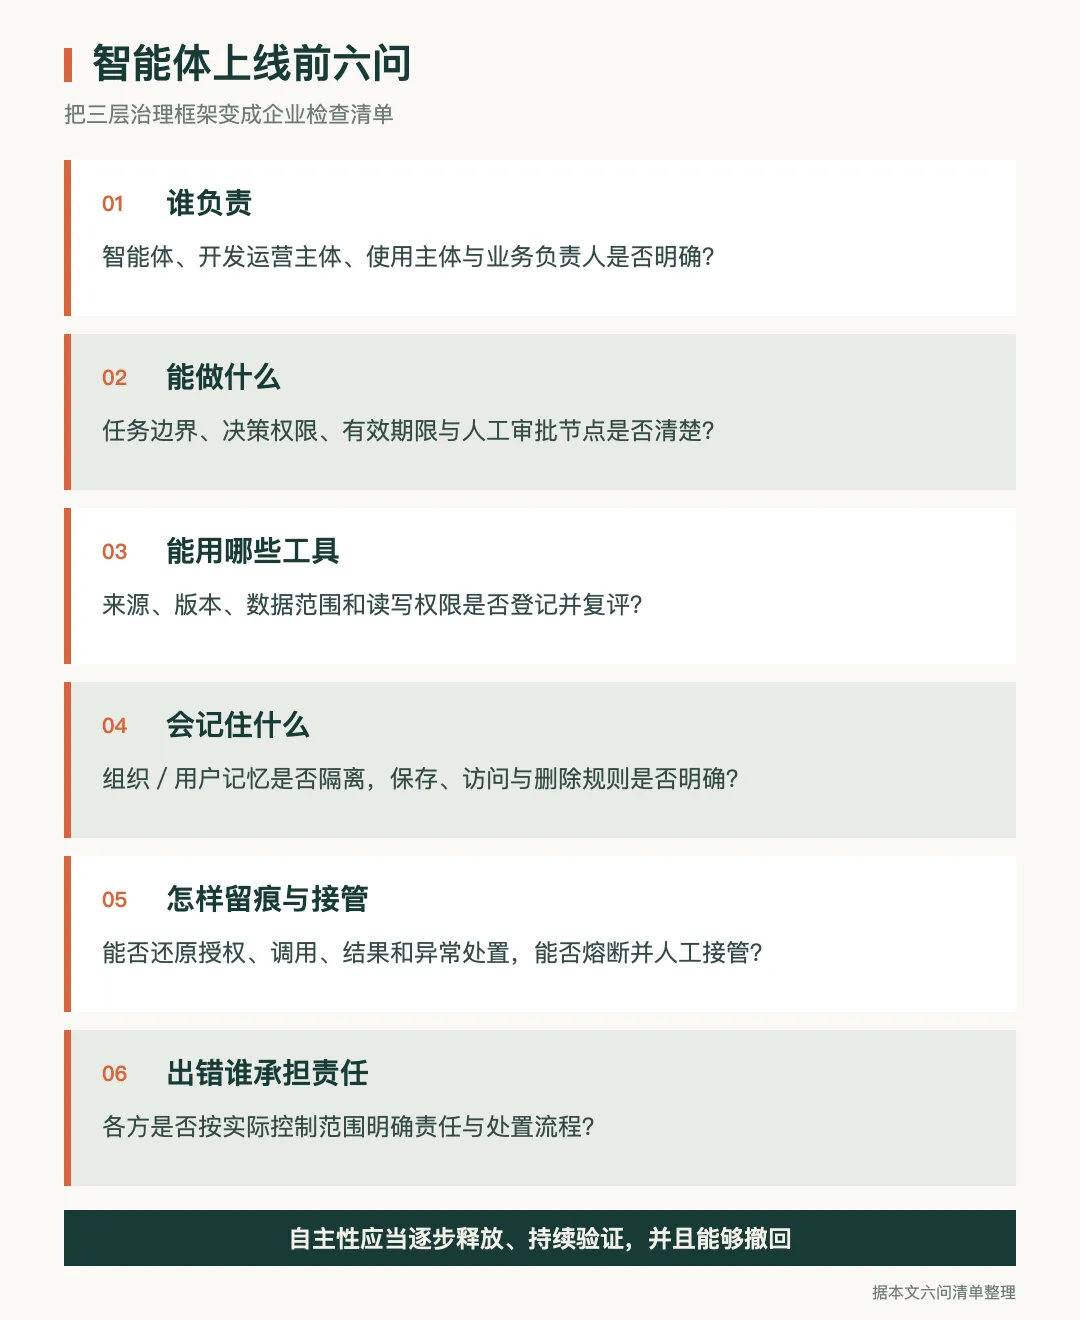
治理不是限制自主性,而是让自主性可以逐步释放
参考资料