
 研报速递
境外邮件产品在邮件收发、办公生态协同层面技术成熟,但在国产化软硬件适配、国密算法落地、本土安全审计、大型集团分级管控、核心数据本地留存等维度存在明显短板。国内私有化邮件系统以本地部署、自主可控、合规管控为核心定位,在完成基础邮件通信能力的前提下,拓展信创适配、国密安全加密、防篡改审计、DLP 数据防泄漏、外发审批、权限分权制衡、离职人员邮件资产保护、司法级归档等特色能力,已经成为政企单位数字化办公重要的安全基础设施。
本报告梳理私有化邮件系统分层架构、核心功能模块、部署约束条件、合规能力映射关系与选型实施建议,同时补充混合云邮件架构实践案例,可供信息化方案设计、产品选型、项目招投标、系统落地实施作为参考资料。
一、调研概况
1.1 调研背景
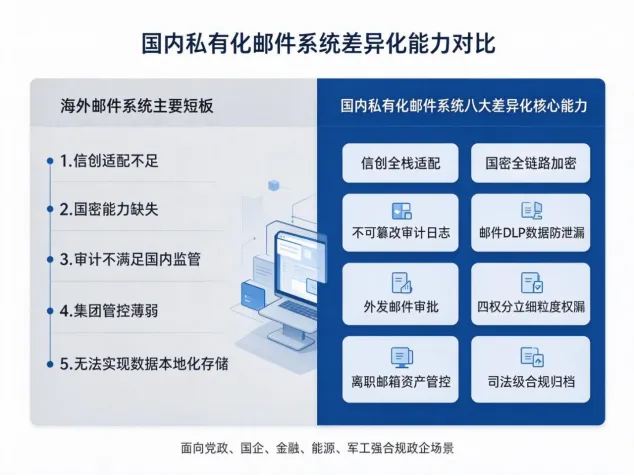
境外邮件产品在国内政企单位实际落地过程中暴露出多项适配短板:
1.信创软硬件适配能力不足,难以兼容国产芯片、操作系统、数据库、中间件以及本土身份管理体系;
2.国密算法支持不完善,SM2/SM3/SM4 算法、国密 SSL 传输、密钥全生命周期管理能力缺失;
3.审计体系不符合国内监管规范,日志存在被篡改风险,日志留存周期、司法格式导出能力不满足要求;
4.集团化管控能力不足,缺少离职账号接管、邮件外发审批、强制密抄、多域分级管理等管理工具;
5.难以实现数据本地化存储,无法满足数据不出域、供应链自主可控的建设要求。
国内私有化邮件系统面向强合规政企客户,将通用邮件基础能力和国内本土安全管控需求深度结合,支持本地私有化、专有云、混合部署等多种部署形态。
1.2 调研目的
1.梳理国内私有化邮件系统完整功能模块,搭建分层架构与能力框架;
2.区分通用基础业务能力和面向国内政企的差异化安全能力;
3.明确各功能模块部署条件、合规要求以及落地约束;
4.输出产品选型评估方法、分阶段建设思路与项目落地实操建议。
1.3 调研范围
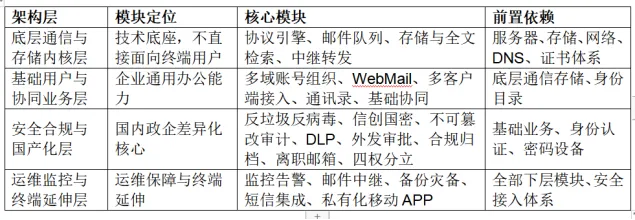
调研覆盖四大层级:底层通信存储层、账号与协同业务层、安全合规国产化层、运维监控与移动终端延伸层。包含协议引擎、队列调度管理、存储检索、多域组织管理、反垃圾反病毒、信创国密支撑、不可篡改审计、DLP 防泄密、外发审批、合规归档、离职邮箱管控、权限分权、监控灾备、私有化移动终端等相关能力。
1.4 适用对象与部署条件
适用对象:党政机关、国有企事业单位、金融、能源、军工等对合规管控要求较高的组织机构,覆盖数百至数十万用户规模。涉密网络需要严格遵循国家保密相关规范单独进行方案设计,本报告聚焦通用政企合规业务场景。
部署模式:本地私有化部署、专有云部署、混合云部署,保障核心业务数据不出安全域。
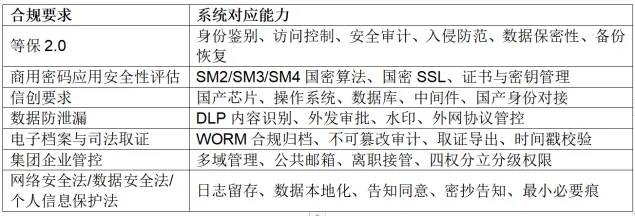
合规约束:需要满足等保2.0、商用密码评估、信创建设、数据防泄漏、电子档案与司法取证相关规范;支持内网、专网、VPN、零信任多类接入方式;可对接 IAM/LDAP/AD/OA 等第三方业务系统;建议配置专职邮件运维、安全审计、归档管理人员。
1.5 调研方法与依据
调研方法:梳理主流国产邮件产品功能能力,总结政企项目落地实践,对标国家相关规范,拆解模块边界,提炼选型评估指标。
参考依据:网络安全等级保护2.0、GB/T39786 商用密码应用基本要求、信创相关标准、网络安全法、数据安全法、个人信息保护法、电子档案与司法取证规范、集团数据资产管理规范以及国内邮件系统项目实践案例。
1.6 核心结论
对比境外邮件产品,国内私有化邮件系统差异化核心能力主要集中在八个方向:
1.信创软硬件全栈适配;
2.国密算法全链路加密防护;
3.防篡改审计日志体系;
4.邮件DLP 数据防泄漏管控;
5.外发邮件审批流程;
6.细粒度分权制衡权限体系;
7.离职人员邮箱资产管控;
8.司法级合规归档能力。
以上八大维度,可以作为政企单位邮件系统选型的核心评估项。
二、总体分层架构
系统推荐四层解耦架构,层级之间能力递进,便于后期扩展、日常运维以及合规能力落地。
2.1 能力建设优先级
✅高优先级(必须建设):通信底座、账号协同、反垃圾反病毒、TLS 传输安全、信创国密适配、不可篡改审计、DLP 防泄密、外发审批、分权权限管控、离职邮箱管理。
□中优先级(按需选配建设):监控告警、中继转发、备份灾备、短信集成、私有化移动终端、邮件网盘与日程协同。
三、底层通信与存储内核模块
该模块属于邮件系统技术底座,承担邮件传输调度、存储、索引构建工作,上层全部业务功能均依赖本模块。
3.1 邮件协议引擎
实现标准化邮件协议,支撑内外网邮件收发,适配高并发业务部署。
1.兼容SMTP/ESMTP、POP3、IMAP、MIME、LMTP 行业标准协议;
2.完整支持SPF、DKIM、DMARC 域名防伪造机制,提升外发邮件域名信誉;
3.中继转发支持SMTP AUTH 身份校验、TLS 加密、出站 IP 管控;
4.端口规范化管理,25、465、587、110、995、143、993 端口按需开启收敛;
5.高并发场景支持连接数限制、发送速率限制、负载均衡。
落地约束:保障和主流邮件客户端协议兼容性;必须配置外发域名认证策略,降低钓鱼邮件、退信问题发生概率。
3.2 邮件队列管理模块
实现入站、出站、延迟、死信队列隔离管理;支持智能重试、退信通知、投递异常处置;支持队列长度监控告警,支持运维人员人工干预死信。
落地约束:死信队列需要配置告警策略,避免邮件静默丢失;重试间隔、最大重试次数支持自定义配置;队列堆积纳入运维告警体系。
3.3 存储与全文检索引擎
1.支持对象存储,保存原始邮件与附件,支持用户自定义文件夹;
2.用户邮箱配额、系统全域总容量双重管控;邮箱超配额告警、只读锁定,不会直接删除用户邮件;
3.多维度全文检索:发件人、收件人、邮件主题、时间、附件名称、邮件正文;
4.支持集群部署、副本冗余、冷热分层存储、跨机房容灾等高可用方案。
落地约束:保障数据完整性校验;索引与业务数据建议分离部署;明确冷热数据迁移策略,防止索引重建干扰业务运行。
四、基础用户与协同业务模块
面向系统管理员和终端用户,覆盖账号全生命周期、邮件收发、多终端协同办公。
4.1 域、用户、组织管理模块
1.多域名托管:一套系统承载多家子公司独立域名,支持域级管理员分级授权;
2.账号生命周期:账号创建、别名配置、自动转发、自动回复、禁用、删除;可对接HR/OA/IAM 系统实现账号联动;
3.群组与公共邮箱:工作群组分发列表,管控内外网收发权限;公共共享邮箱支持多人分级使用,适配客服、行政等岗位;
4.通讯录体系:个人通讯录与全局GAL 组织通讯录,同步岗位、上下级信息;兼容 LDAP/AD 以及国产身份目录,通讯录同步失败支持告警。
落地约束:拆分超级管理员权限;公共邮箱设置对应责任人;通讯录同步操作留存日志,异常情况触发告警。
4.2 WebMail 网页邮箱模块
适配PC 与移动端自适应网页访问入口,核心能力:邮件收发、文件夹管理、邮件签名、过滤分拣、定时发送、邮件撤回、邮件追踪、邮件网盘、日程协同、窗口期邮件恢复。
落地约束:邮件撤回一般仅限同域/ 同系统内部生效,跨域邮件撤回受协议限制;群发功能配置发送限速,规避被判定为垃圾邮件;网盘、日程和权限体系统一;支持页面水印、会话超时、国密 SSL 安全增强。
4.3 多客户端接入模块
兼容Outlook、Foxmail 等主流第三方客户端;支持 IMAP/POP3/SMTP、EAS、CardDAV/CalDAV 协议,完成邮件、联系人、日历同步;结合 VPN、零信任实现安全接入。
落地约束:客户端接入优先使用OAuth2、应用密码,规避明文密码风险;外网 POP/IMAP 协议支持开关管控;支持设备绑定、远程擦除、登录行为审计;版本兼容性建议通过POC 验证。
4.4 基础协同能力
邮件模板、假期自动回复、签名、免责声明、邮件订阅、网盘文件共享、会议日程协同。
五、安全合规与国产化特色模块
该模块是国产私有化邮件系统区别于境外产品的核心部分,对标等保2.0、商用密码评估、集团管控、电子取证相关监管要求。
5.1 基础安全防护模块
5.1.1 反垃圾邮件
集成RBL 黑名单、SPF/DKIM/DMARC 校验、贝叶斯算法、关键词过滤、行为分析、灰名单机制;支持全局、域、用户三级黑白名单;提供邮件隔离区和误判申诉渠道。
5.1.2 反病毒模块
对接杀毒引擎,支持嵌套压缩包扫描、沙箱检测;病毒库自动更新,更新失败触发告警;支持隔离、通知、删除等多类病毒邮件处置策略。
5.1.3 传输安全
采用TLS1.2 及以上版本加密传输,兼容国密 SSL,证书到期告警;支持强制 TLS 及例外策略;支持用户自定义邮件分类、过滤拒收规则。
5.2 信创与国密安全模块
1.国密算法:支持 SM2/SM3/SM4 全套算法;国密 SSL 传输加密、邮件签名、落盘存储加密;配套国密证书、密钥管理、CRL/OCSP 证书状态校验。
2.端到端加密与审计平衡:启用端到端加密时需要兼顾 DLP 审计需求,可以通过密钥托管、审批解密流程实现平衡。
3.软硬件信创适配:兼容鲲鹏、飞腾、海光、龙芯国产芯片;麒麟、统信操作系统;达梦、人大金仓等国产数据库;国产浏览器、中间件。
4.国产化身份对接:对接国产 IAM、LDAP 实现 SSO 单点登录,同时兼容微软 AD 目录。
落地约束:国密能力需要配套硬件密码设备;信创适配需要提供官方兼容性清单和项目案例;单点登录支持登出联动。
5.3 全链路不可篡改审计模块
部署独立审计数据库,审计记录管理员无权删除、篡改,和普通系统日志做隔离。覆盖邮件收发、附件下载、转发、删除等全部操作,记录发件人、收件人、主题、访问IP、设备信息、投递结果;支持按部门、用户配置自定义审计策略,重点人员强制审计;输出审计报表、异常告警;日志留存最低不少于 6 个月,金融、军工等高合规行业按照监管要求延长至 1 年及以上;结合 WORM 存储、哈希时间戳做加固,支持司法取证格式导出。
落地约束:审计库独立部署;审计管理员和系统管理员权限严格隔离;保障系统时间同步,确保审计记录时间可信。
5.4 DLP 邮件防泄密模块
管控敏感信息向外泄露行为:自定义敏感词库、正则表达式、文件指纹;拦截高风险附件外发;区分内网外网投递策略;拦截后支持告警或者流转审批;邮件正文、附件增加水印;可以限制外部自动转发、外网协议接入;高阶能力支持图片OCR 识别。
落地约束:明确策略生效范围,配置白名单以及申诉机制,降低误拦截对日常办公效率的影响。
5.5 外发邮件审批模块
可以按照部门、关键词、外部域名等条件配置审批触发规则;命中规则的邮件暂缓投递;支持多级审批、或签、会签模式;审批通过才允许投递,驳回则退回发件人;全部审批流程记录进入不可篡改审计日志。
落地约束:明确审批责任人、审批超时处置策略、代理审批机制;紧急例外流程必须完整留痕,事后审计复核。
5.6 合规归档模块
归档系统独立于生产邮件系统,和用户个人归档做区分。对入站、出站邮件实现全量自动归档;归档数据只读,禁止删除篡改;冷热分层存储;支持按人员、时间、关键词检索;支持司法取证导出,WORM、时间戳保障数据完整性。
落地约束:生产系统管理员不能操作归档库;调取归档数据需要执行审批流程。
5.7 离职邮箱专项管理模块
解决人员流动带来邮件资产流失风险。对接HR/IAM 自动冻结账号,完整保留历史邮件;邮箱可以接管分配给管理人员;接管人仅具备只读权限,不能修改删除原始邮件;接管查阅行为全部审计留痕;支持审批之后批量导出迁移邮件资产。
落地约束:接管账号严格限制只读;批量导出操作加密、加水印,完整审计留痕。
5.8 四权分立细粒度权限管控
实现权限互相隔离制衡,划分四类角色:系统管理员、安全管理员、审计管理员、归档保密管理员。
配套安全能力:异地陌生IP 登录告警、强密码策略、登录锁定、MFA 多因素认证(短信、国密令牌、OTP)。
落地约束:各个角色账号严格分离;审计管理员不能拥有业务操作权限。
六、运维监控、增值与移动终端模块
6.1 系统监控告警模块
监控CPU、内存、磁盘、邮件队列等系统资源;跟踪邮件全链路投递状态;队列堆积、存储溢出、服务故障分级告警;支持可视化大屏、报表导出;告警推送支持邮件、短信、Webhook、IM 消息。
落地约束:支持邮件ID 全链路追踪;运维日志集中存储,支持检索导出。
6.2 邮件中继模块
中继鉴权、出站IP 管控;TLS 加密、DKIM 签名;出站 IP 轮询和信誉维护;中继白名单和发送速率限制,适配多分支机构网络场景。
6.3 国内特色增值能力
l短信集成:登录验证码、审批通知、故障告警推送,配置发送频率限制;
l域名黑白名单:管控外部收发域名,规避恶意邮件往来;
l备份灾备:整库备份、单邮箱恢复、异地容灾;明确 RPO/RTO 指标,定期开展灾备演练;
l强制密抄 BCC:指定账号外发邮件自动密抄合规岗位,需要履行告知义务,全程审计。
6.4 私有化安全移动 APP
区别通用EAS 客户端,支持内网部署或零信任接入,业务数据不经过公网中转。移动端完成邮件、联系人、日程同步;页面屏幕水印;禁止附件本地保存;设备绑定、越狱 /root 检测、远程擦除终端数据;登录行为审计和异常告警。
落地约束:移动终端优先内网或者零信任访问,尽量不直接对公网暴露服务。
6.5 混合云邮件系统架构创新实践
很多中小规模政企单位,存在没有互联网专线、无静态公网 IP、运营商封禁 25 端口、缺少 PTR 反向解析,但是又硬性要求邮件数据本地留存、本地审计归档。传统纯私有化部署会遇到网络条件的现实阻碍,iGENUS爱琴思混合云邮件架构就是针对该场景的可行落地模式,下面结合行业成熟实践案例进行解析。
6.5.1 架构定位
iGENUS爱琴思混合云邮件系统的整体架构采用本地私有化邮件系统+ 云端邮件中继清洗混合部署模式。云端仅承担邮件中继、安全清洗、短时缓存;本地私有化系统承载业务数据、审批、归档、审计全部核心逻辑。外发邮件经过云中继代投;接收邮件在云端完成清洗之后,由本地系统主动拉取落地存储,兼顾数据不出域要求与网络连通性。
6.5.2 主要功能模块
1.混合中继与清洗模块
·外发链路:本地服务器通过465/587 加密端口推送邮件至云中继,由云端完成外网投递,规避 25 端口封禁、缺少公网 IP、缺少 PTR 解析等网络限制。
·接收链路:外网邮件按照MX 记录投递到云端,完成反垃圾、反病毒、钓鱼检测,本地系统通过 POP3/IMAP 主动拉取邮件。
·拉取机制:采用API 事件通知实现即时拉取,降低传统轮询带来的延迟;邮件被本地拉取完成之后,云端清除副本,只保留短时缓存。
1.本地私有化内核模块协议引擎兼容SMTP/ESMTP、POP3、IMAP、MIME 标准协议;队列管理实现多队列隔离,支持重试、退信告警;存储检索实现原始邮件附件本地存储,配额管控、全文检索、冷热分层、副本容灾;完整保留多域组织、WebMail、多客户端接入、通讯录、公共邮箱等协同能力。
2.安全合规与管控模块完整保留反垃圾反病毒全套检测能力;支持SM2/SM3/SM4 国密算法、国密 SSL、全栈信创适配;独立不可篡改审计库,覆盖收发、附件操作,支持 WORM 与司法取证导出;DLP 内容识别、外发审批全部在本地执行;全量归档、离职账号接管、四权分立权限隔离均部署运行在本地环境。
3.运维监控与终端延伸模块网络层面做到出站最小化,只放行本地访问云中继加密端口;互联网无法主动访问内网邮件服务器;支持队列堆积、拉取异常、存储溢出分级告警;支持私有化移动APP、零信任接入、设备绑定、远程擦除、登录审计。
6.5.3 iGENUS爱琴思混合云邮件架构核心优势
1.网络适配能力强:无需互联网专线、静态公网IP、PTR 反向解析,规避 25 端口封禁风险,内网邮件服务器无需向互联网开放入站端口。
2.保障数据主权:邮件完整数据全部本地留存,云端仅短时中转缓存,满足数据不出域,审计、归档全部在本地完成。
3.安全闭环完整:外发审批完成事前拦截,监控归档实现事后溯源,审批解析业务逻辑运行在本地,云中继不会解析邮件业务内容。
4.合规能力完整:可满足等保2.0、商用密码评估、信创、DLP 防泄密、WORM 归档、电子取证各类合规要求。
5.优化项目成本:复用普通办公宽带,降低专线、静态IP 相关投入,减少运维成本。
6.收信时效优化:依靠API 事件通知即时拉取,减少传统轮询模式分钟级延迟。
6.5.4 架构创新点
1.控制面与数据面分离:云端只负责中继清洗,业务内容、审批、归档审计全部保留在本地;
2.主动拉取替代传统SMTP 回推,规避动态 IP、端口映射失效,消除内网服务器直接暴露互联网风险;
3.审核归档本地化:云端中继不参与邮件业务内容审核,数据边界清晰可控;
4.分层模式平滑扩展:轻量化部署、标准化部署、深度信制定制三种模式可以按需升级;
5.原生WORM 归档:支持软件 WORM,也可以对接对象锁存储,实现混合 WORM 归档方案。
6.5.5 适用边界
该架构会存在少量分钟级别的收信延迟,同时邮件会产生短时云端缓存,业务效果依赖中继服务商SLA 服务保障。
✅适合场景:有数据本地留存硬性要求,但是预算有限,不具备专线、静态公网IP 的政企单位。
❌不适合场景:要求零云端中转、零收信延迟、大规模批量群发、超高流量入站业务场景。
七、合规映射关系
八、选型评估与实施建议
8.1 选型评估指标
1.合规能力:等保、密评、信创相关测评证书,同行业落地项目案例;
2.安全能力:国密算法支持、DLP 防泄密、不可篡改审计、审批流程、MFA 多因素认证、分权权限管控;
3.稳定性:集群高可用架构、队列调度能力、存储架构、备份恢复、灾备 RPO/RTO 指标;
4.易用性:WebMail 用户体验、多客户端兼容性、通讯录与组织架构同步效果;
5.可运维能力:监控告警、日志检索、版本升级、历史邮件迁移、灾备演练可落地性;
6.生态集成:对接 OA、IAM、AD、LDAP、短信网关等第三方系统的能力;
7.服务保障:原厂技术支持、本地化服务能力、邮件迁移项目实施经验;
8.总体拥有成本:软硬件采购、密码硬件设备、运维人力、后期扩容、历史数据迁移成本。
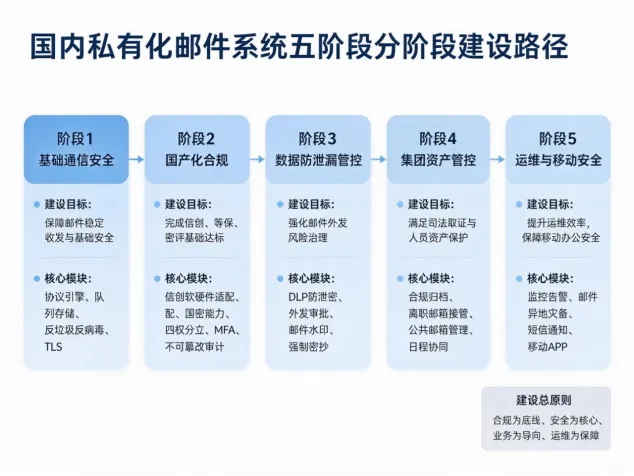
8.2 分阶段建设建议
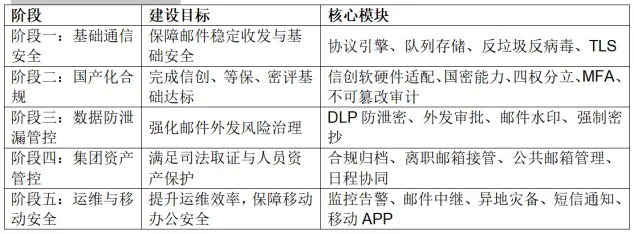
政企邮件系统不建议一次性上线全部复杂功能,可以分阶段建设,逐步落地安全管控能力。
8.3 项目实施要点
1.项目前期开展合规差距评估,梳理等保、密评、信创全部约束条件;
2.落地POC 测试,重点验证国密、DLP、外发审批、归档、离职接管、四权分立等高风险模块;
3.编制完整迁移方案,保障历史邮件、通讯录、公共邮箱平滑迁移;
4.合理配置安全策略,DLP、外发审批策略避免一刀切,兼顾安全管控和日常办公效率;
5.建立常态化运维制度,定期开展灾备演练、权限复核、审计日志复核工作。
九、报告总结
国内私有化企业邮件系统,已经不再局限简单邮件收发工具,进化为融合底层通信底座、办公协同、国产化安全、集团管控、司法取证能力的安全办公底座。对比境外邮件产品,其核心价值是贴合国内监管政策、适配国内集团组织管理模式,解决信创落地、商用密码评估、数据防泄漏、邮件资产留存等真实业务痛点。
政企邮件系统建设,应当遵循合规为底线、安全为核心、业务为导向、运维为保障的原则,分阶段落地各项功能,做到邮件通信业务安全可控、数据可控、资产可管、审计可查。
混合云邮件架构,作为普通宽带环境下的补充解决方案,针对没有专线、静态公网IP、25 端口无法开放的现实困境,采用 “云端代发清洗、本地主动拉取、全量数据自留” 的模式,为私有化邮件落地提供了一套可合规、可审计的实践路径。

发表评论
发表评论: