
 研报速递
(完整版.pdf ) 以下仅展示部分内容 下载方式见文末
【福利力荐】人工智能产业链联盟推荐副业,创始人实测有效:零成本分享网盘,在家就能赚收益,长期有效!
当AI智能体从“工具”走向“伙伴”,一场关于安全与信任的战役已经打响
引言:智能体正在改变世界
想象一下,你手机上的人工智能助手不仅能够理解你的指令,还能主动规划如何完成一项复杂任务——从订餐、安排行程到自动处理工作邮件,甚至跨应用协调多个服务。
这种能够自主感知环境、作出决策并采取行动的AI系统,正是当前人工智能领域最火热的概念:智能体(AI Agent)。
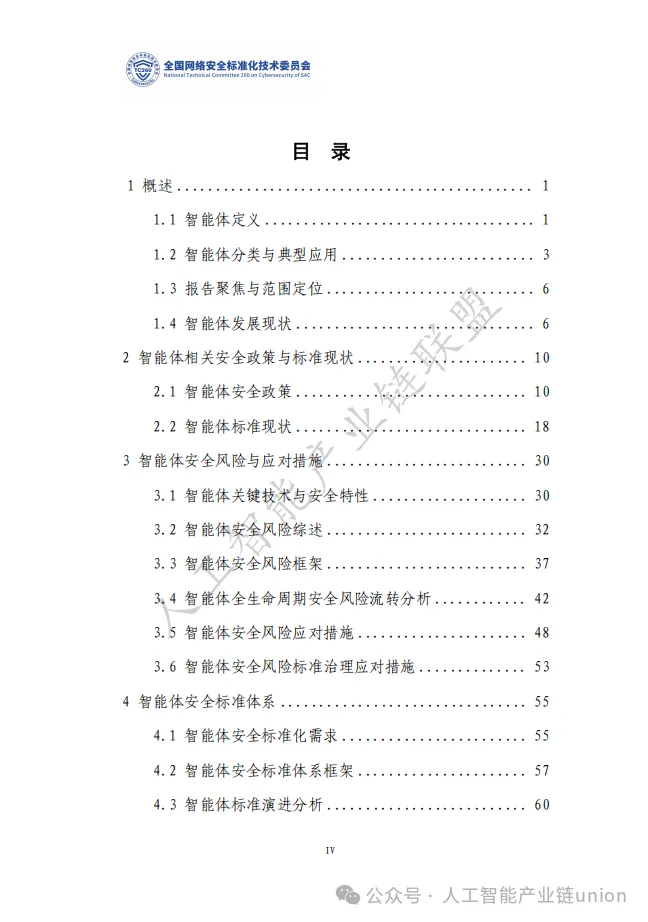
近日,全国网络安全标准化技术委员会发布了《2026年智能体安全标准化研究报告》(以下简称“报告”),这份长达90余页的重磅报告,系统梳理了智能体技术发展现状、安全风险及标准化需求,为我国智能体安全治理提供了纲领性指导。今天,我们就来深度解读这份报告,看看在AI自主进化时代,我们如何守住安全的底线。
智能体究竟是什么?它离我们有多近?
报告给出了智能体的明确定义:能够感知环境、理解信息并作出决策与行动的人工智能代理,具备自主性、自适应和交互能力。
通俗地说,传统AI像是一个“回答问题的专家”,你问它答;而智能体则更像一个“主动解决问题的助手”,它能理解你的目标,自己规划步骤,调用各种工具完成任务。
报告将智能体分为两大类:
软智能体:数字世界的软件实体,如智能客服、个人办公助手、代码生成代理、手机助手等。我们熟悉的豆包、文心一言、Kimi Chat等都属于此类。
硬智能体:具备物理实体的产品,包括具身智能、自动驾驶等,如工业机器人、服务机器人、无人机、智能驾驶车辆等。
目前,智能体已全面渗透至金融、制造、医疗、教育等多个关键领域。在全球市场,智能体预计将从2024年的51亿美元增长到2030年的471亿美元,年复合增长率高达44.8%。这是真正的爆发式增长!
政策先行:全球AI治理竞赛已白热化
报告详细梳理了全球主要国家和地区在AI安全方面的政策布局,可以看出,一场围绕AI治理的全球竞赛已经全面展开。
欧美:法律强制+刚性监管
欧盟于2024年8月生效的全球首部《人工智能法案》,构建了“全链条风险管控+梯度化处罚”的刚性监管体系。高风险AI系统面临最严监管,违规企业最高可处全球营业额7%或3500万欧元的罚款。
美国则通过行政命令建立高风险AI模型事前审查制度,参数规模超1000亿的模型必须提交安全评估报告。
中国:五位一体多层次治理
我国构建了“顶层战略—法律框架—专项规章—伦理规范—动态执法”五位一体的多层次治理体系。
尤为值得注意的是,2025年10月通过的《网络安全法》修改决定,首次在法律层面增设人工智能专条,明确规定“国家支持人工智能基础理论研究和算法等关键技术研发”并“加强风险监测评估和安全监管”。
此外,国家网信办等七部门联合发布的《生成式人工智能服务管理暂行办法》确立了“分级分类、精准管控”原则。2025年发布的《人工智能安全治理框架2.0》则进一步明确了构建模型算法安全测评体系的方向。
智能体安全风险:比传统AI更复杂、更隐蔽
报告的核心部分是对智能体安全风险的系统分析。与传统AI相比,智能体面临的风险具有以下鲜明特征:
1. 风险在时间和空间维度扩展
传统大模型对话是“无状态”的,每次对话相对独立。而智能体拥有持久化记忆机制,这使得风险可以长期潜伏;同时,智能体的“规划-行动闭环”使风险从认知域扩展到物理域和现实域。
简单说,传统AI犯错可能只是“说错话”,智能体犯错可能“做错事”——比如错误调用API、误操作物理设备。
2. 风险跨模块传导
智能体的风险可以在感知、记忆、规划、行动各层间按照特定路径传导和放大。一个环节的小问题,可能通过层层传递变成系统级的大故障。
3. 多智能体协作带来“群体效应”
当多个智能体协同工作时,单个智能体的错误会通过交互网络快速传播,形成级联故障。好比一个队员在接力赛中摔倒,可能导致整队失利。
报告总结了11类核心安全风险,其中最值得关注的包括:
AIA01 提示词注入与越狱:攻击者通过精心设计的输入,诱导智能体泄露敏感信息或执行恶意行为。这是目前最现实的威胁之一。
AIA02 数据泄露、篡改和投毒:智能体全生命周期都面临数据安全风险,从训练语料含敏感数据到运行期日志泄露用户隐私。
AIA05 幻觉和策略性拒绝:模型产生幻觉或作出错误决策,可能引发智能体误操作。当智能体被赋予行动能力时,一个“幻觉”可能造成真实损失。
AIA11 工具滥用:智能体可能被恶意指令控制,利用外部工具执行高风险操作。这是智能体系统最独特的风险之一。
AIA06 多智能体级联故障:在多智能体系统中,错误通过交互网络扩散,可能导致系统级连锁反应。
构建安全防线:标准体系框架解读
报告的精华部分是提出了智能体安全标准体系框架,涵盖五个维度:
1. 基础共性
包括术语定义和通用安全要求。报告指出,目前智能体领域术语尚不统一,需在现有GB/T 41867-2022《信息技术 人工智能术语》基础上新增智能体相关术语定义。
2. 安全管理
涵盖数据安全、供应链安全、模型算法安全、隐私保护和风险管理。重点是建立覆盖智能体全生命周期的风险动态识别机制。
值得注意的是,报告特别强调了供应链安全——智能体通过外部工具或API获得执行能力,其供应链不仅包括传统的硬件和软件供应商,更包括预训练模型、依赖库以及第三方工具或插件。
3. 关键技术
包括多模态安全、检索增强生成(RAG)安全、协议安全、多智能体协同安全及工具调用安全。这是智能体区别于传统AI的核心技术领域。
报告特别指出,当前智能体交互协议(如A2A、MCP等)的安全要求标准化仍存在空白,亟需开展相关标准研制。
4. 测试评估
涵盖安全评估和系统安全测试。需构建覆盖鲁棒性、可控性、符合性、透明性和可解释性等维度的评估指标体系。
5. 产品与应用
包括应用安全分类分级和垂直行业应用实施指南。报告建议针对政务、具身智能、终端智能体、金融、工业制造、医疗等领域制定差异化的安全实施指南。
未来展望:智能体安全治理的三点建议
报告在结尾部分提出了三个核心观点:
1. 平衡安全与发展、创新与规范的关系
既要鼓励技术创新,保持产业竞争力,也要建立符合国情的安全标准与伦理框架。尤其在基础模型研发、测试验证平台建设等关键环节,需要发挥新型举国体制优势。
2. 建立适应智能体特性的新型监管范式
建立从研发备案、运行监测到失效追溯的完整管理闭环。在国防、金融等关键领域,可能需要设立智能体运行“黑匣子”制度,确保行为可追溯、决策可审计。
3. 标准工作需前瞻性布局
随着多智能体协作成为常态,标准重点应从单个智能体安全转向多智能体系统的协同安全。同时积极参与并主导国际标准制定,推动形成全球互认的安全认证体系。
结语:在信任与创新之间
智能体正在经历从“高级工具”到“自主伙伴”的范式转变。这种转变带来了前所未有的机遇——智能体将成为独立的经济主体,参与市场交易、签订智能合约、创造经济价值;也带来了前所未有的挑战——当机器能够自主行动时,如何确保它们的行为符合人类价值观?
这份《2026年智能体安全标准化研究报告》给出了一个系统性答案:通过构建科学、前瞻、开放的安全标准体系,并实施与之配套的敏捷治理策略,让智能体技术真正成为造福社会、提升人类福祉的可靠力量。
正如报告所言,智能体的未来充满无限潜力,但其健康发展必须建立在坚实的安全地基之上。
参考资料:全国网络安全标准化技术委员会《2026年智能体安全标准化研究报告》(v1.0-202603)
☟☟☟
☞人工智能产业链联盟筹备组征集公告☜
☝
篇幅有限,部分展示 加入会员,任意下载 资料下载方式
Download method of report materials
关注公众号后回复:BZ260905 即可领取完整版资料 
荐: 【中国风动漫】《姜子牙》刷屏背后,藏着中国动画100年内幕! 【中国风动漫】除了《哪吒》,这些良心国产动画也应该被更多人知道!
【中国风动漫】《雾山五行》大火,却很少人知道它的前身《岁城璃心》一个拿着十米大刀的男主夭折!

如需获取更多报告
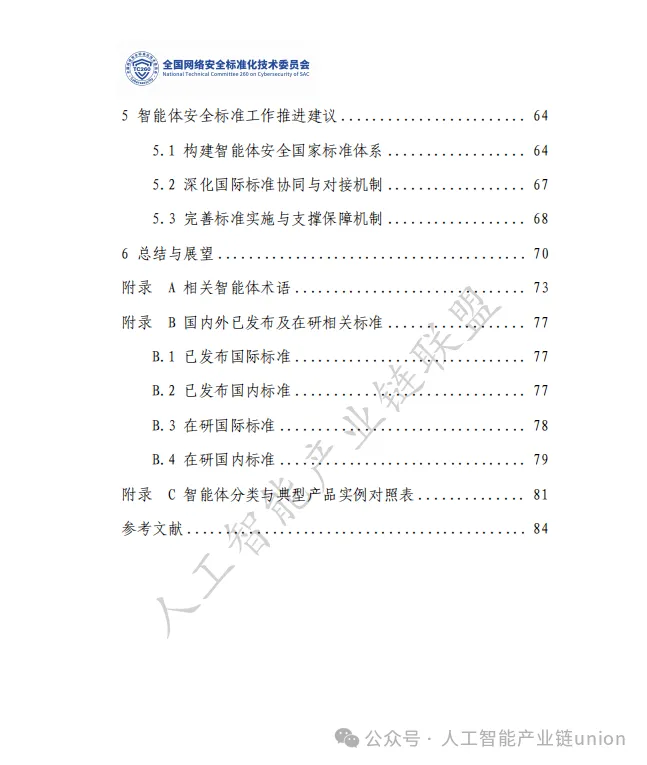
报告部分截图
编辑:Zero

文末福利
1.赠送800G人工智能资源。
获取方式:关注本公众号,回复“人工智能”。
2.「超级公开课NVIDIA专场」免费下载
获取方式:关注本公众号,回复“公开课”。
3.免费微信交流群:
人工智能行业研究报告分享群、
人工智能知识分享群、
智能机器人交流论坛、
人工智能厂家交流群、
AI产业链服务交流群、
STEAM创客教育交流群、
人工智能技术论坛、
人工智能未来发展论坛、
AI企业家交流俱乐部
雄安企业家交流俱乐部
细分领域交流群:
【智能家居系统论坛】【智慧城市系统论坛】【智能医疗养老论坛】【自动驾驶产业论坛】【智慧金融交流论坛】【智慧农业交流论坛】【无人飞行器产业论坛】【人工智能大数据论坛】【人工智能※区块链论坛】【人工智能&物联网论坛】【青少年教育机器人论坛】【人工智能智能制造论坛】【AI/AR/VR/MR畅享畅聊】【机械自动化交流论坛】【工业互联网交流论坛】
入群方式:关注本公众号,回复“入群”
戳“阅读原文”下载报告。

发表评论
发表评论: