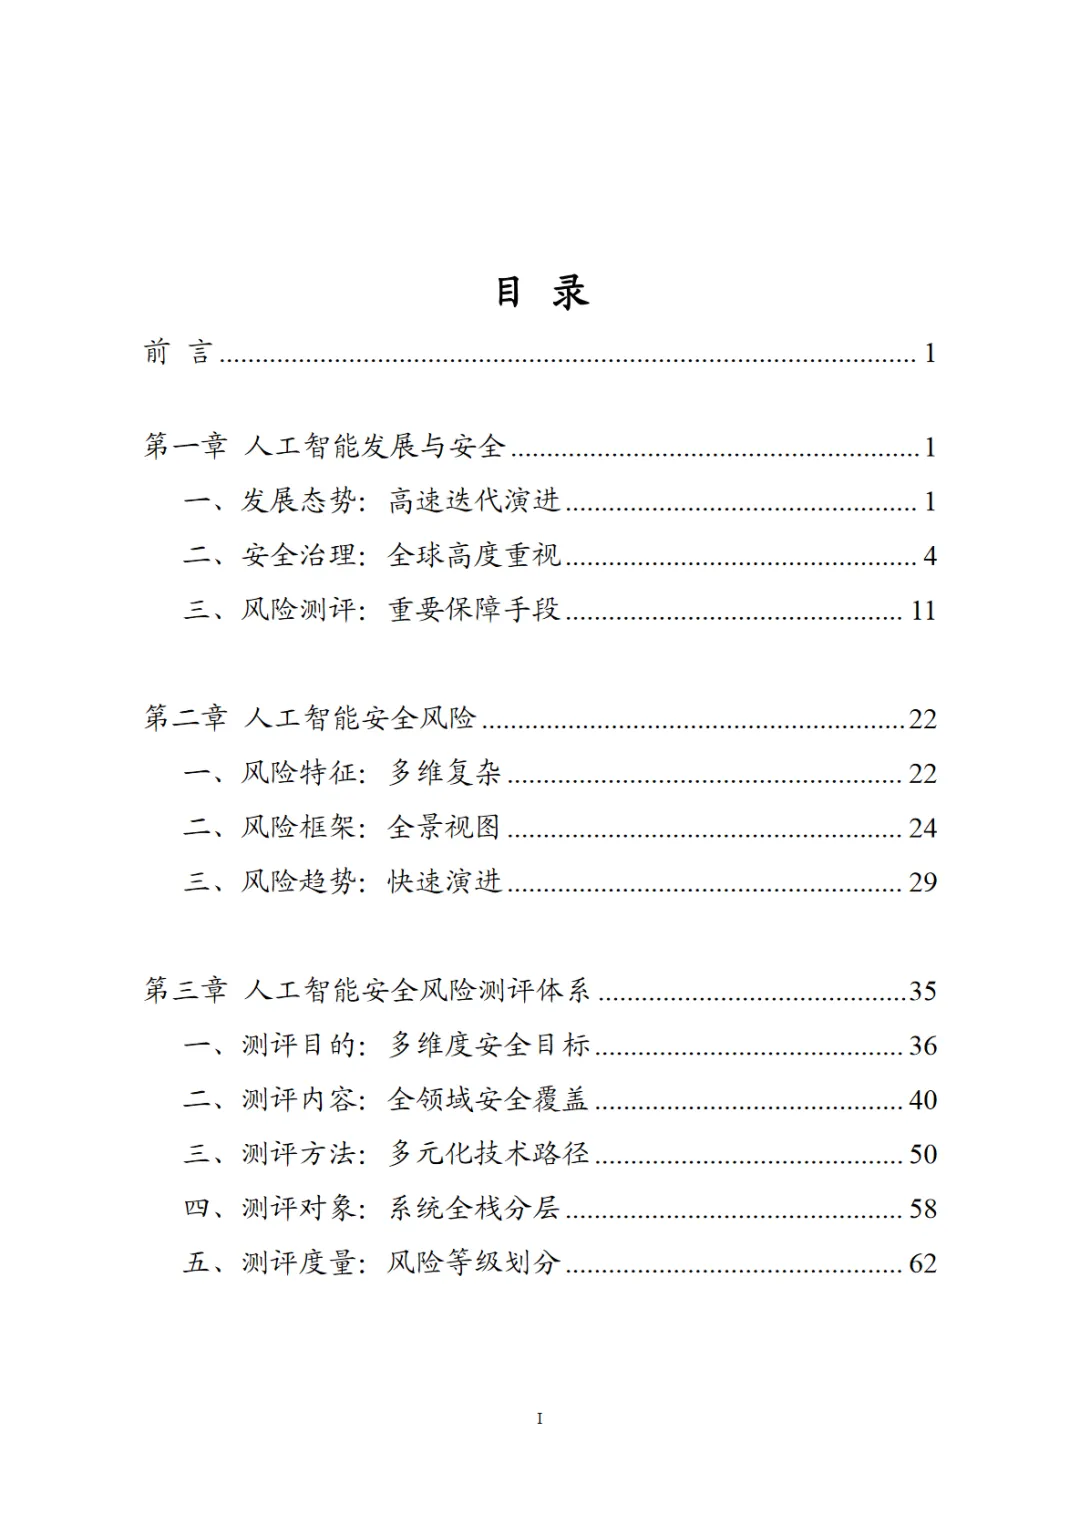
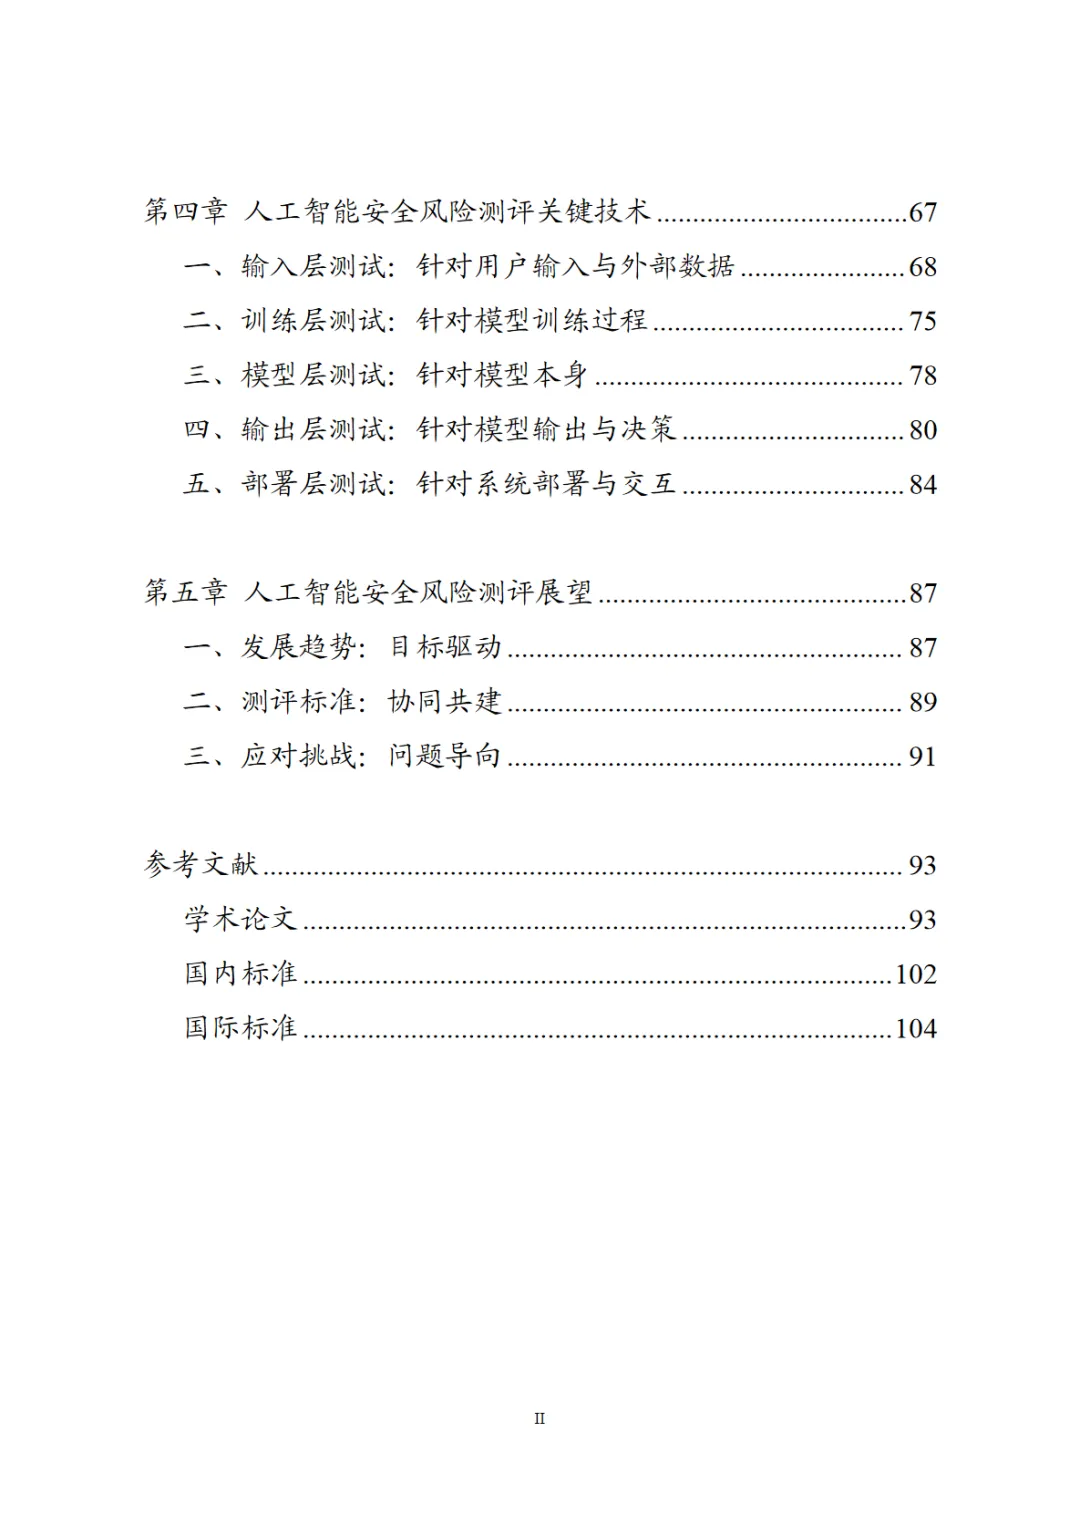
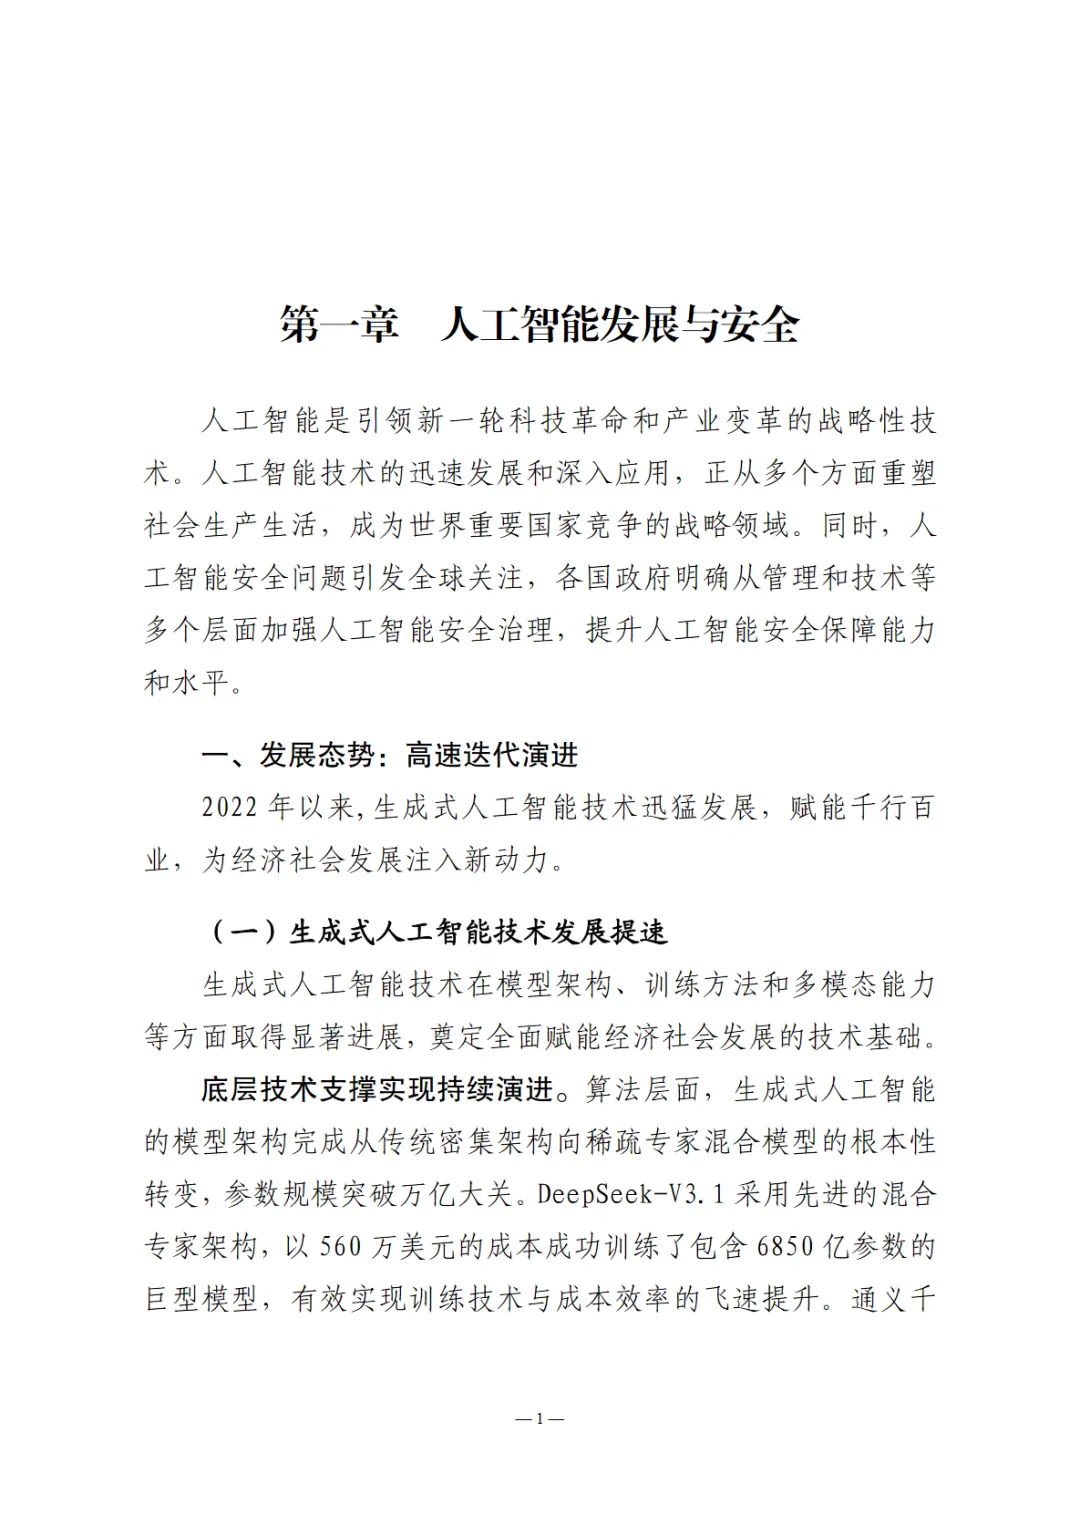
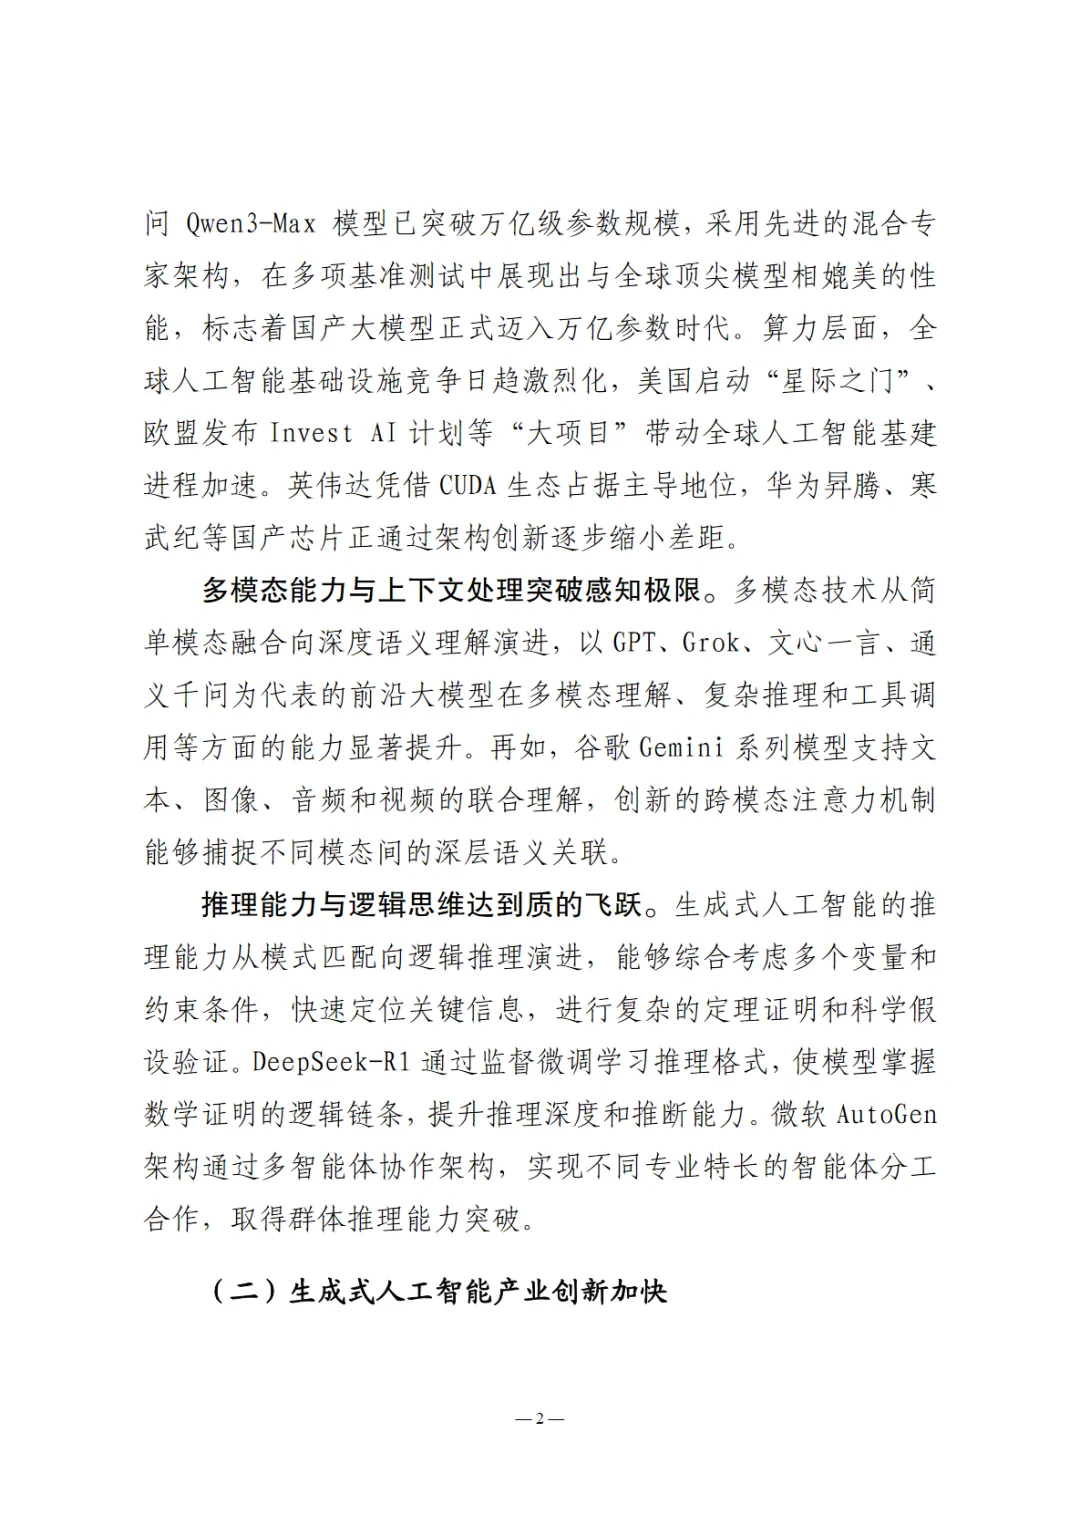
行业研究报告-《2025年人工智能安全风险测评白皮书》人工智能(AI)技术的快速发展带来了前所未有的变革,同时也引发了一系列安全挑战。《人工智能安全风险测评(2025年)》白皮书深入探讨了AI安全风险的多维复杂性,并提出了一个全面的安全风险测评体系,旨在实现AI技术的“安全可控”与“创新发展”的动态平衡。AI安全风险具有动态性、对抗性和系统性三大特点。动态性体现在大型AI模型内部结构的复杂性和能力的“涌现性”,导致模型行为难以预测。对抗性指AI安全的攻防对抗正发展为自动化、持续性模式,攻击者利用AI生成新型攻击向量,对人类的监督和控制能力构成挑战。系统性则指AI风险的影响广泛且具有传导效应,尤其是全球AI开发依赖少数基础模型和框架,任何一个漏洞都可能迅速传导至全球数百万计的下游应用中。为了全面识别AI系统全生命周期的安全风险,白皮书提出了“人工智能安全风险框架”,横向贯穿AI系统的七个生命周期阶段,对应覆盖五大关键维度,实现全场景覆盖。纵向通过风险定位、攻击分析、目标对标的三层逻辑闭环,解构各环节的安全短板、攻击技术路径与可信特征防护目标。在此基础上,白皮书构建了人工智能安全风险测评体系,包括测评目的、内容、方法、对象和度量等方面,实现从目标设定、实施执行到风险量化的全流程闭环管理。测评目的锚定安全性、可靠性、可控性、公平性四大核心目标,测评内容覆盖技术安全、内容安全、伦理安全、供应链安全等维度,测评方法与技术聚焦典型攻击手段的模拟与防御验证,测评对象覆盖应用层、模型层、数据层以及设施层,风险度量基于威胁严重性、影响范围、可修复性等维度构建量化模型。随着AI技术的不断演进,安全风险也在不断变化。从单一模态到多模态的转变,从黑盒到白盒的思维链技术,以及从虚拟到现实的规模化与真实性挑战,都要求我们对AI安全风险有更深入的认识和更有效的管理。白皮书的发布,为政府管理部门、企业厂商、测评机构、科研院所、社会用户等各方提供了宝贵的参考,共同推动AI安全风险测评体系的高质量发展。报告内容节选:免责声明:以上分享报告为公开合法渠道获得,内容大部分来源于网络,版权归原作者所有,如有侵权,请及时与我们联系,我们将第一时间保障您的权益。推荐内容仅供参考学习,不构成投资建议。

 研报速递

发表评论
发表评论: