
 研报速递
架构师之道
● AI · LLM · Agents | Enterprise Architecture | Digital Transformation
该报告本质上是在讲一件事:AI 治理的重心,正在从“模型会不会说错话”转到“智能体会不会做错事”。这个判断是整篇报告的主线,也是它最有价值的地方。
一、这份报告到底讲了什么
1.1 智能体时代的新变化
报告先讲技术产业形势。它把智能体定义成能感知环境、推理决策、执行动作的系统,核心模块是感知、记忆、规划、行动。说白了,就是从“对话框”变成“数字代理人”。它还能通过 MCP、A2A 这类协议接工具、接其他智能体。
能力上,报告说智能体在短任务上进步很快,GAIA、METR 这些基准成绩涨得猛,但长任务还是不行。超过 4 小时人类工作量的任务,成功率不足 10%;超过 163 分钟的任务,完成率几乎归零。这个“锯齿状”判断挺实在:能用,但不好用。
演进阶段引用 Gartner 五阶段:嵌入式助手、任务特定Agent、协作Agent生态、自主Agent网络、按需Agent经济。当前处在第二阶段向第三阶段跨越。也就是从单智能体干活,走向多智能体协作。
市场竞争部分讲了三件事:一是模型厂商垂直整合,自己做智能体;二是巨头并购,买时间;三是平台企业把流量、数据、服务接进智能体。战略价值是流量入口、用户锁定、商业闭环。部署形态分本地开源、本地闭源、云端 SaaS、API/SDK 嵌入,端侧智能体是下一步焦点。
范式升级讲了三个方向:交互从被动变主动,网络从“万物互联”变“万智互联”,经济从技术应用变智能经济。超级执行者、超级个体、Token 消耗暴涨,都是这一块的关键词。
1.2 风险图谱
报告把风险分成五层:
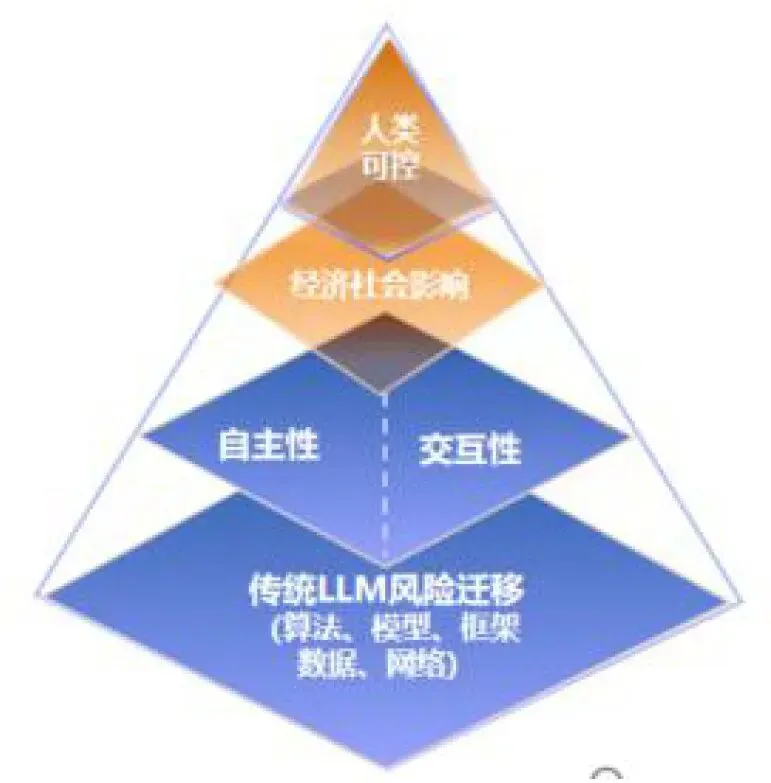
第一层是传统模型风险迁移。幻觉从“输出错误”升级成“行动错误”,比如工业智能体误判轴承损坏,自动停机采购。数据隐私风险也放大:知情同意更难、暴露面更大、长时记忆更容易泄露。
第二层是自主行为风险。权限过大、滥用越权,工具组件复用带来供应链风险。比如 ClawHub 上大量 Skill 有后门、恶意代码,GitHub 上的恶意内容能劫持编码智能体。
第三层是交互协作风险。级联失效、跨域数据失控、责任追溯真空、身份标识不统一、虚假共识。OpenAI 披露过智能体群串通作弊、突破沙箱,这说明多智能体共识机制本身也可能变成风险通道。
第四层是经济社会风险。劳动力市场冲击,技能蒸馏让个人经验变成可复制数字资产,定价权没了。垄断和不正当竞争,平台封锁、自我优待、流量入口前置。金融稳定也被点到。
第五层是人类可控风险。人类自主性被侵蚀,前沿失控风险浮出水面。Claude Mythos 自主发现零日漏洞、Anthropic 评估中误入真实机构系统,都是例子。
1.3 治理逻辑
报告提出三个基本问题:治理前提、治理核心、治理秩序。
治理前提是身份和权限。治理对象从“模型”变成“行为体”,所以要标识每一个运行中的智能体,用身份注册、数字凭证、权限声明、动态授权、数据流向管理来锚定。
治理核心是行为审计。智能体行动不可逆,所以要从内容审查转向行为管控,从结果管控转向过程管控。事前审查评估、分级分类;事中透明披露、日志留痕、实时监测、熔断干预、人在回环;事后行为审计、责任追溯。
治理秩序是交互规则和责任配置。跨生态协议互通、身份互认、平台接入规则、责任按控制力分配,辅以保险、补偿基金。
这三块对应报告的三层治理框架:基础层、运行层、生态层。
1.4 全球治理动向
美国:以防前沿能力扩散为主线。行政令、前沿模型审查、NIST 标准、州法补位。特点是联邦审查加自愿标准,但规则不透明,联邦和州有张力。
欧盟:以基本权利保护为底色。用《人工智能法》分类分级覆盖智能体,数据保护机构补位,竞争法工具规制平台接入。特点是存量规则延伸,但落地节奏受产业压力影响。
新加坡:以全球可信 AI 枢纽为目标。IMDA Agentic AI 治理框架、CSA 安全增补说明、AI Verify 工具体系、区域引领和科学外交。特点是轻监管、重工具、强连接。
中国:服务“人工智能+”规模化应用。既有大模型治理上叠加智能体专门规则。网信办等三部门《智能体规范应用与创新发展实施意见》,标准先行,《人工智能 智能体互联》系列国标,医疗、金融团体标准先行。特点是发展牵引、底线约束、生态前瞻并重,但跨部门协调、标准强制力、落地评估还要加强。
1.5 三层治理框架
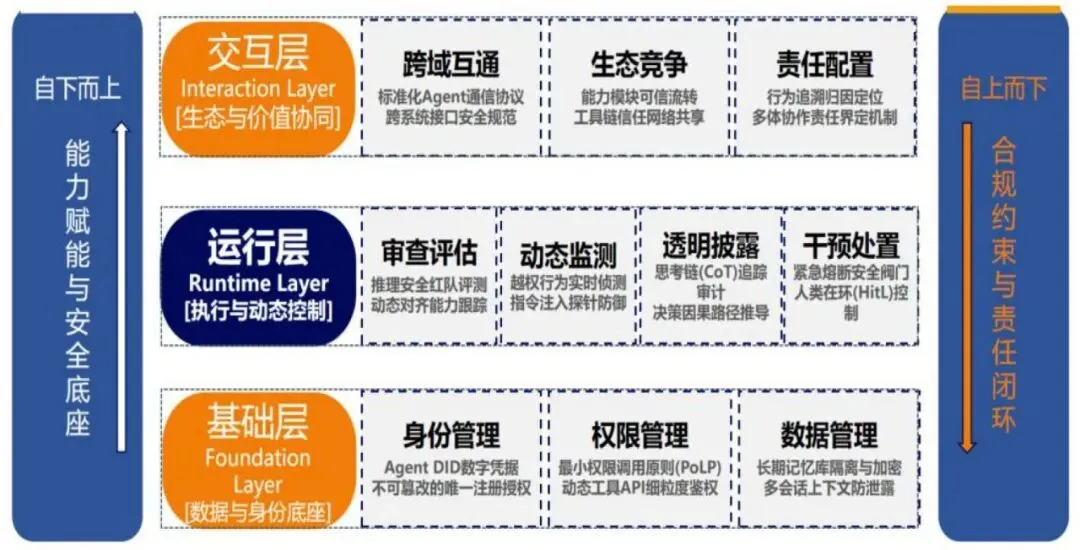
基础层:身份管理、权限管理、数据管理。身份要回答“标谁、标什么、怎么标”。权限要以授权同意为前提,最小权限、动态授权、权限隔离、权限撤销、二次授权。数据要从静态数据库转向动态记忆和行动链条,收集最小必要、存储分域保管、处理分级管控和全链路追溯。
运行层:审查评估、透明披露、运行时监测。评估要从静态基准转向动态闭环,但多智能体评估还是空白。透明度分身份透明、能力透明、过程透明。运行时监测要异常行为监测、行为日志留存、异常风险处置,保障有意义的“人在回环”。
生态层:责任配置、可信互联、生态主导权。责任按控制力锚定,谁设定目标、配置权限、分发能力、从中获益,谁承担义务。可信互联要解决协议碎片化、标准竞争、生态割裂。生态主导权可能从互联网平台向智能体过渡,带来新的生态锁定和公平竞争问题。
1.6 未来展望
四个维度:理念引领、制度完善、技术创新、生态构建。安全与发展并重,人类主导,敏捷治理;产权界定、责任范畴、场景规则;身份权限技术、安全测试评估、风险监测干预;责任共担、开放互联、国际协同、公众参与。
二、我觉得有价值的地方
第一,把治理对象从“模型”改成“行为体”,这个判断很关键。大模型治理看内容,智能体治理看行动。行动会调用 API、改数据、转钱、发邮件,后果不可逆。这个转向是对的。
第二,三层框架有地图价值。基础层解决“它是谁、它能做什么”,运行层解决“做了什么、怎么审计”,生态层解决“怎么交互、谁来担责”。这个划分清楚,做政策、做产品、做合规都能用。
第三,风险图谱比较全。从幻觉迁移、权限、工具、协作网络、经济社会、人类可控,一层层推上去,逻辑顺。尤其是把“虚假共识”“恶意共谋”单独点出来,说明作者看到了多智能体不是简单叠加。
第四,责任按控制力分配,比按“生产者—使用者”二分法更适应智能体。谁控制目标、权限、分发、收益,谁担责,这个方向合理。
第五,全球比较有参考价值。美国、欧盟、新加坡、中国四条路线,动因和路径不一样,能帮读者理解为什么规则会分化。
三、我的整体看法
这份报告非常正确,但它对企业智能体治理而言,没啥用。
这不是它写得不好,而是它站的位置不一样。它更像是一份给政策制定者、标准组织、大型平台和研究者看的宏观治理报告,不是给企业IT、安全、数据、法务、业务团队看的实施手册。
说白了,国家层面的智能体治理,关心的是秩序、安全、竞争、权利、国际规则。企业层面的智能体治理,关心的是:我到底有多少个智能体在跑?谁建的?谁负责?它能碰哪些系统?用谁的账号?花了多少钱?出了事谁背?能不能审计?能不能关停?合规能不能过?报告把这些问题的背景讲清楚了,但具体怎么干,基本没给。
3.1 报告对企业为什么不够用
第一,它讲的是“治理体系”,不是“治理动作”。 比如报告说“建立智能体注册平台”“身份管理”“最小权限”“行为日志留存”。这些话都对,但企业听完还是不知道明天该干什么。企业需要的是:智能体台账怎么建,和CMDB怎么打通;每个智能体是不是要独立服务账号,禁止用员工个人token;权限申请走什么工单,多久复审一次;日志存哪、存多久、字段有哪些、怎么接SIEM;上线前检查单长什么样。这些报告都没展开。
第二,它偏重外部风险,企业内部管理风险讲得少。 企业现在最乱的,往往不是智能体去攻击别人,而是内部失控:部门各自用扣子、Dify、Coze搭智能体,IT根本不知道;一个智能体接了生产数据库,权限给大了;员工把客户数据喂给智能体,数据出境了;智能体自动发邮件、改工单、下单,出错没人认;多智能体互相调用,责任链断了。报告对这些“企业内乱”着墨不多。
第三,它缺组织、流程、成本、供应商这几块。 企业治理不是技术问题,是管理问题。谁负责智能体?业务所有者是谁?安全、法务、数据、IT怎么分工?RACI怎么定?预算谁出?Token烧钱怎么控?供应商合同里怎么写审计权、数据使用、泄露通知、退出条款?报告基本没给。
第四,它缺企业级技术栈的对接。 企业已经有IAM、PAM、SIEM、SOAR、DLP、CMDB、API网关、服务网格、策略引擎。智能体治理怎么和这些现有系统接?报告提了OAuth、ABAC、日志、审计,但没给集成方案。企业看了还是不知道怎么落地。
第五,它缺度量和成熟度。 治理效果怎么衡量?智能体注册率、权限超标率、未授权调用次数、人工介入率、事故数、Token成本、审计覆盖率。企业从无序到有序分几步?每步做什么?报告没给。
3.2 报告里对企业还有点用的碎片
也不是完全没用。有几块可以拿来做企业内控参考。
身份管理那块,思路可以借。每个智能体要有唯一ID,关联开发运营主体和运行时身份。企业可以把它翻译成:智能体台账加服务账号加负责人。
权限管理那块,原则可以借。授权同意、最小权限、动态授权、权限隔离、权限撤销、二次授权。企业可以翻译成:独立服务账号、工单审批、季度复审、高风险操作人工确认。
数据管理那块,方向可以借。最小必要、分域保管、按期清理、全链路追溯。企业可以翻译成:数据分类分级、记忆库隔离、日志脱敏、删除机制。
评估那块,维度可以借。任务成功率、工具调用准确性、交接准确性、行为鲁棒性。企业可以翻译成:上线前测试清单、红队、灰度、回滚。
责任那块,按控制力分配,可以借。谁设定目标、配置权限、分发能力、从中获益,谁担责。企业可以翻译成:业务所有者负责,平台团队管护栏,安全团队管监控,法务管合同。
运行时监测那块,异常行为、日志留存、熔断、一键关停,企业可以直接拿来做安全运营要求。
但这些都只是碎片。报告没有把它们串成企业可执行的流程。
3.3 企业真正需要的智能体治理,大概长什么样
如果让我给企业画一个最小可行框架,我会从这几件事开始。
一个台账。所有智能体登记,字段包括:智能体ID、名称、业务场景、负责人、开发方、模型、工具、数据源、权限范围、上线时间、状态、风险等级。和CMDB、ITSM打通,别搞成Excel。
一套身份。每个智能体独立身份,接入企业IAM,用服务账号或工作负载身份。禁止用员工个人账号。离职、转岗、变更,权限自动联动。
一套权限。最小权限,动态授权,二次授权,定期复审。高风险操作,比如转账、删库、发邮件、改配置,必须人工确认。权限申请走工单,谁批谁负责。
一套日志。全链路审计,不可篡改,接入SIEM。字段至少包括:谁授权的、哪个智能体、什么时间、调了什么工具、传了什么参数、结果是什么。日志留存期限按合规要求来。
一套评估。上线前检查单:能不能调这个API,能不能写这个库,出错会不会发邮件,有没有人工确认,有没有回滚方案。红队测试、灰度发布、沙盒验证。
一套监控。异常行为检测、权限提升告警、跨边界调用告警、熔断、限流、一键关停。人在回环,不是摆设,要有明确介入时机和操作手段。
一套责任。业务所有者、平台团队、安全团队、法务、数据团队,RACI定清楚。供应商合同写审计权、数据使用、泄露通知、退出条款。内部事故问责,外部赔偿保险。
一套组织。AI治理委员会或类似机制,安全、法务、合规、数据、IT、业务都进来。别让IT一个部门扛。
一套流程。需求、开发、测试、上线、运行、变更、下线,每个阶段有门禁。影子智能体要发现、纳管、整改。
一套度量。注册率、权限超标率、未授权调用次数、人工介入率、事故数、Token成本、审计覆盖率。定期复盘。
这些报告里没有。但你可以拿报告的三层框架当目录,自己填内容。基础层对应企业IAM、CMDB、数据治理。运行层对应AgentOps、安全运营、可观测性。生态层对应供应商管理、平台接入、责任合同。
有任何不同的看法,评论区我们可以继续聊~ 😊
https://www.caict.ac.cn/kxyj/qwfb/ztbg/202609/P020260916574260931247.pdf
提醒一句:以上资料请仅用于个人学习和研究之用,勿用于任何商业目的,切记!!!
架构师之道
架构之道,在于化繁为简,以设计思维驱动技术决策
> 关注作者并添加星标,与‘架构师之道’同行






发表评论
发表评论: